

Claude Fable 5.2 vượt GPT-6 Cyber trong bài kiểm tra tấn công mạng đa giai đoạn
Anthropic vừa công bố hai mô hình Claude Fable 5.2 và Claude Mythos 5.2, được đánh giá là có tiến bộ ở các lĩnh vực lập trình, suy luận và thị giác. Trong quá trình huấn luyện trước khi phát hành, các mô hình ngôn ngữ lớn này đã hỗ trợ kỹ sư của hãng thực hiện những đợt di trú phần mềm mà nếu không có chúng thì khó khả thi, thiết kế từ đầu ba thiết bị điện tử hoạt động được, giải hai bài toán mở trong vật lý hố đen, đạt tiến triển đáng kể trong các bài đánh giá robot và hoàn tất chứng minh định lý lớn Fermat trong 30 giờ.
Đánh giá an toàn và mức độ rủi ro
Anthropic cho biết rủi ro do mô hình lệch mục tiêu vẫn ở mức thấp, đồng thời khẳng định hai mô hình mới ngang bằng hoặc tốt hơn Claude Opus 5.5, Claude Sonnet 5.5 và Claude Mythos 5.1 ở phần lớn các thước đo về căn chỉnh, khả năng chống lạm dụng, tính trung thực và độ xác thực. Theo hệ thống thẻ (system card) của hãng, Fable 5.2 có xác suất đăng nội dung độc hại lên các kho gói công khai thấp hơn khoảng một bậc so với Opus 5.5 và Sonnet 5.5 khi không bị thúc giục, dù vẫn có thể làm vậy nếu người dùng mô phỏng yêu cầu.
Kết quả trên CyScenarioBench
Trên CyScenarioBench của Irregular, bộ đánh giá đo khả năng lập kế hoạch và thực thi một chiến dịch tấn công mạng nhiều giai đoạn trong môi trường thực tế, Fable 5.2 hoàn thành 76,3% số thử thách, so với 61,7% của Fable 5.1 và 61% của GPT-6 Cyber đến từ OpenAI.
Trong hai báo cáo công bố tháng trước, Irregular cho biết Gemini 4 Argon của Google giải trọn vẹn 12 thử thách trong một tập con của CyScenarioBench, tăng từ 5 của Gemini 3.8 Flash Cyber và không có kết quả với Gemini 3.1 Pro. Với GPT-6 Cyber, phòng thí nghiệm này ghi nhận mô hình hoàn thành 11/11 kịch bản dài hạn ít nhất một lần, so với 8/11 của GPT-6 Astra, với tỷ lệ thành công trung bình 61%, tăng 7 điểm phần trăm. Ở nhóm Atomic Challenges, GPT-6 Cyber giải toàn bộ 22 thử thách, đạt 97% ở mảng nghiên cứu và khai thác lỗ hổng, 98% ở mô phỏng tấn công mạng và 63% ở né tránh phát hiện.
Khả năng tìm lại lỗ hổng và định vị sản phẩm
Fable 5.2 cũng đạt 89,6% trên CVE Rediscovery, bài đánh giá nội bộ của Anthropic về việc liệu mô hình có thể tự tìm lại các lỗ hổng đã biết khi chỉ được cung cấp mã nguồn bị ảnh hưởng hay không. Bộ đánh giá gồm 1.829 bản tin tư vấn của các dự án mã nguồn mở công bố trong tháng 10/2026.
Anthropic mô tả Claude Mythos 5.2 là mô hình có năng lực kỹ thuật an ninh mạng mạnh nhất của mình, có thể phát hiện nhiều lỗ hổng hơn các mô hình trước đó đồng thời tái tạo và khắc phục chúng tốt hơn. Như trước đây, các năng lực an ninh mạng của mô hình được truy cập qua Cyber Verification Program. Claude Fable 5.2 có mặt trên mọi nền tảng, gồm Amazon Web Services, Google Cloud và Microsoft Azure.
Thông tin trên xuất hiện trong bối cảnh Anthropic cập nhật Claude Security với tính năng quét mã liên tục và theo dõi bản vá tự động, giúp đội ngũ an ninh giám sát và xử lý lỗ hổng khi mã thay đổi. Theo hãng, mỗi phát hiện đi kèm mức độ nghiêm trọng được đánh giá theo mô hình mối đe dọa của dự án và giải thích cách kẻ tấn công có thể tiếp cận đoạn mã dễ tổn thương, để đội ngũ ưu tiên sửa những gì thực sự có thể bị khai thác trước.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
NuGet.org ra mắt tính năng xuất bản theo giai đoạn (staged publishing)
NuGet.org giới thiệu staged publishing, cho phép nhà phát triển tải gói lên và kiểm tra riêng tư trước khi quyết định phát hành công khai, tách biệt bước chuẩn bị và bước công bố.
Đọc thêm
Agent Host Protocol: phiên làm việc của AI agent liên tục trên nhiều thiết bị
GitHub giới thiệu Agent Host Protocol (AHP), chuẩn mở giúp phiên làm việc của AI agent tiếp tục xuyên suốt giữa VS Code, ứng dụng Copilot và thiết bị di động.
Đọc thêm
Ra mắt GPT-6.2 Astra và Sol
OpenAI giới thiệu GPT-6.2 Astra và Sol với khả năng xử lý công việc chuyên môn, lập trình và sử dụng máy tính tốt hơn, tiết kiệm chi phí hơn trên ChatGPT Work, Codex và API.
Đọc thêm
David E. Wheeler ra mắt bộ GitHub Actions mới cho PGXN
Tác giả David E. Wheeler giới thiệu ba GitHub Actions mới thay thế pgxn-tools cũ, giúp build, test và phát hành extension PostgreSQL trên PGXN nhanh hơn, hỗ trợ đa nền tảng.
Đọc thêm
Giảm bộ nhớ PostgreSQL để cắt một nửa hóa đơn cloud
Dinesh Kumar chia sẻ cách tinh chỉnh một thiết lập pooler giúp bộ nhớ PostgreSQL giảm từ 93% xuống 50% và chi phí cloud từ 630 USD xuống 320 USD mỗi tháng.
Đọc thêm
Cloudflare ra mắt Spend Management: giới hạn chi tiêu và cảnh báo cho nền tảng đám mây
Cloudflare giới thiệu Spend Management (bản Beta) cho khách hàng trả theo mức dùng, bắt đầu với Workers và Durable Objects, cho phép đặt ngưỡng chi tiêu, nhận cảnh báo và tự động tạm dừng dịch vụ khi chạm giới hạn.
Đọc thêm
llama.cpp phát hành v1.0.0: nền tảng vững chắc hơn cho hệ sinh thái AI cục bộ
Dự án llama.cpp chính thức phát hành thư viện phiên bản v1.0.0, cam kết duy trì API ổn định và đánh dấu bước ngoặt về quản lý phiên bản ngữ nghĩa cho llama.cpp và ggml.
Đọc thêm
Kitesurf của Cloudflare chính thức mã nguồn mở
Cloudflare phát hành Kitesurf, trình duyệt không trạng thái dành cho AI agent chạy trên Workers, theo giấy phép Apache 2.0 trên GitHub.
Đọc thêm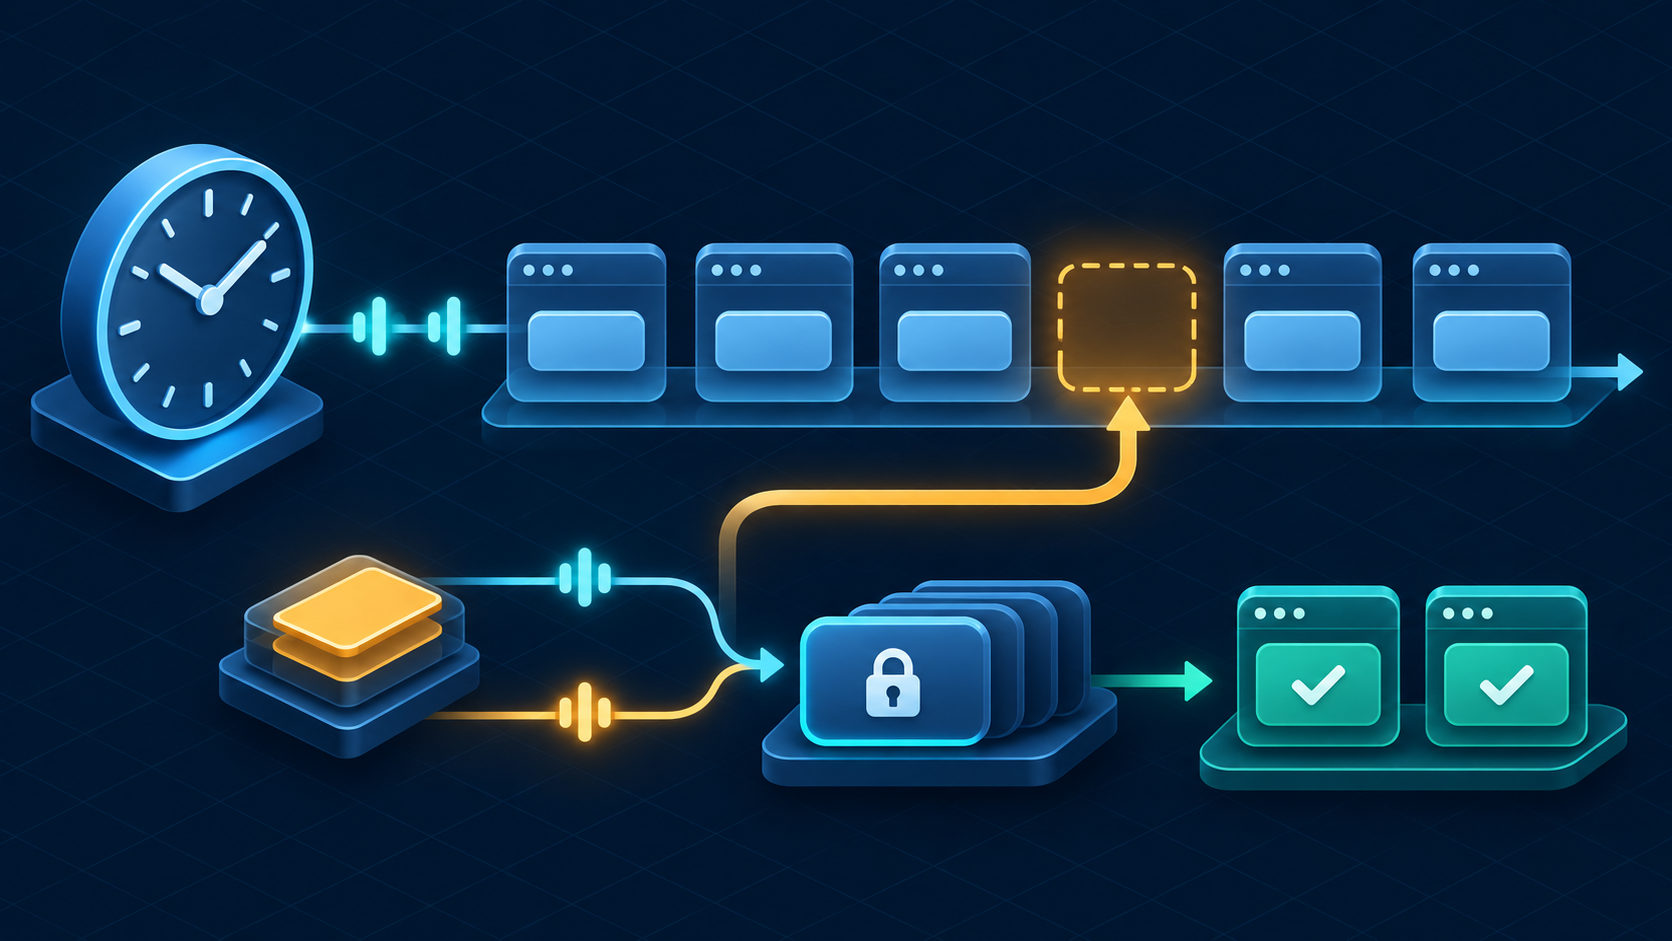
Vercel Cron Jobs trong môi trường production: an toàn và chống trùng lặp với Next.js
Hướng dẫn xây dựng cron job trên Vercel với Next.js, dùng CRON_SECRET, khóa PostgreSQL và cơ chế backfill có kiểm soát để xử lý lịch chạy bị trễ hoặc lặp lại.
Đọc thêm
Cloudflare chọn QuePaxa: thuật toán đồng thuận không cần leader cho mạng toàn cầu
Cloudflare giới thiệu Meerkat, dịch vụ đồng thuận phân tán thử nghiệm dùng thuật toán QuePaxa thay vì Raft hay Paxos, nhằm duy trì ổn định trên mạng diện rộng có độ trễ biến động.
Đọc thêm