Lỗ hổng nghiêm trọng Siemens IoT2050 bị khai thác để cài backdoor điều khiển từ xa
VulnCheck phát hiện kẻ tấn công đang khai thác lỗ hổng điểm 10.0 trong thiết bị Siemens SIMATIC IoT2050 Advanced để cài mã độc và backdoor chạy lệnh từ xa.
Đọc thêmKhám phá các bài viết, hướng dẫn, và tips hữu ích về lập trình
VulnCheck phát hiện kẻ tấn công đang khai thác lỗ hổng điểm 10.0 trong thiết bị Siemens SIMATIC IoT2050 Advanced để cài mã độc và backdoor chạy lệnh từ xa.
Đọc thêm
Synology kêu gọi người dùng cập nhật DSM sau khi phát hiện tin tặc khai thác lỗ hổng đã vá từ tháng 12/2024 để mã hóa dữ liệu và tống tiền trên thiết bị NAS.
Đọc thêm
Barracuda công bố hai lỗ hổng có thể bị khai thác kết hợp để vượt qua kiểm soát truy cập và giành quyền root trên thiết bị bị ảnh hưởng.
Đọc thêm
Chainstack xác nhận kẻ tấn công xâm nhập một phần hệ thống production, truy cập dữ liệu tài khoản khách hàng và mật khẩu đã băm; sự cố được cho là thuộc chiến dịch tấn công do AI dẫn dắt.
Đọc thêm
Nhóm nghiên cứu giới thiệu StateBench, bộ đánh giá bốn mức độ về khả năng theo dõi trạng thái thực thể trong ngữ cảnh dài, cho thấy mô hình hồi quy và hybrid tổng quát hóa tốt hơn transformer còn các mô hình tiên tiến vẫn suy giảm ở mức khó.
Đọc thêm
Nhóm phát triển .NET thử nghiệm việc đóng gói các tệp SKILL.md vào gói NuGet để agent AI có thể học cách dùng thư viện ngay khi cài đặt, kèm các công cụ dotnet-inspect và dotnet-package-skills hỗ trợ khám phá và lưu trữ kỹ năng.
Đọc thêm
Cloudflare giới thiệu Zero Wire, nguồn tin tình báo lỗ hổng công khai trên Cloudflare Radar, giúp đội ngũ bảo mật hiểu nhanh các lỗ hổng nghiêm trọng và biết cần làm gì tiếp theo.
Đọc thêm
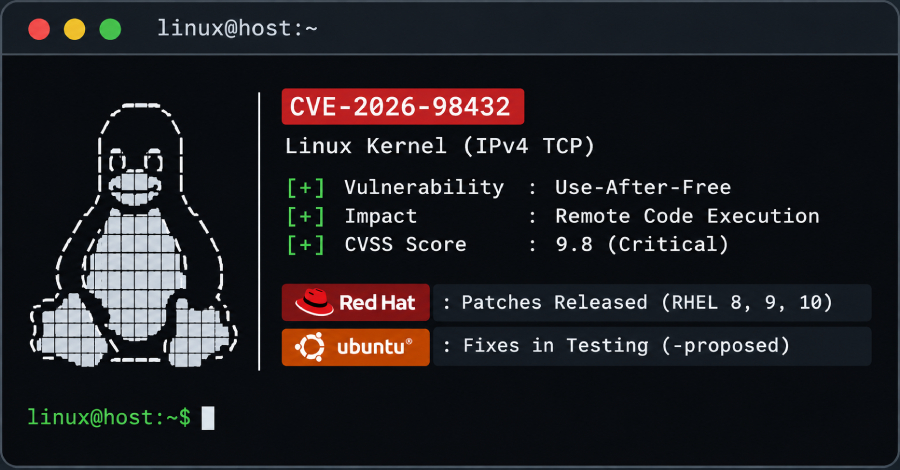
Red Hat phát hành bản vá cho lỗ hổng use-after-free trong mã IPv4 TCP của Linux với điểm CVSS 9.8, trong khi Ubuntu mới đưa bản sửa vào kênh thử nghiệm -proposed.
Đọc thêm
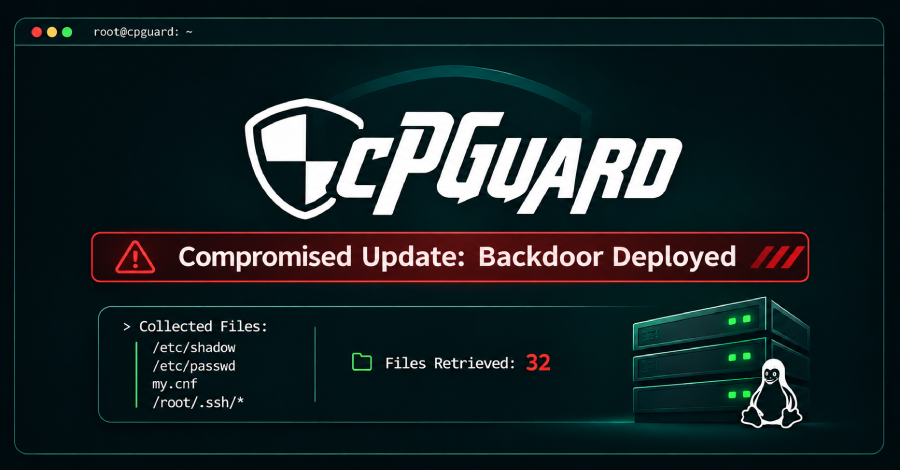
Kẻ tấn công xâm nhập hệ thống cập nhật của công cụ bảo mật cPGuard ngày 2/11, phát tán script độc hại cài backdoor và thu thập hash mật khẩu trên máy chủ Linux chạy các phiên bản 5.88.12 đến 5.88.19.
Đọc thêm
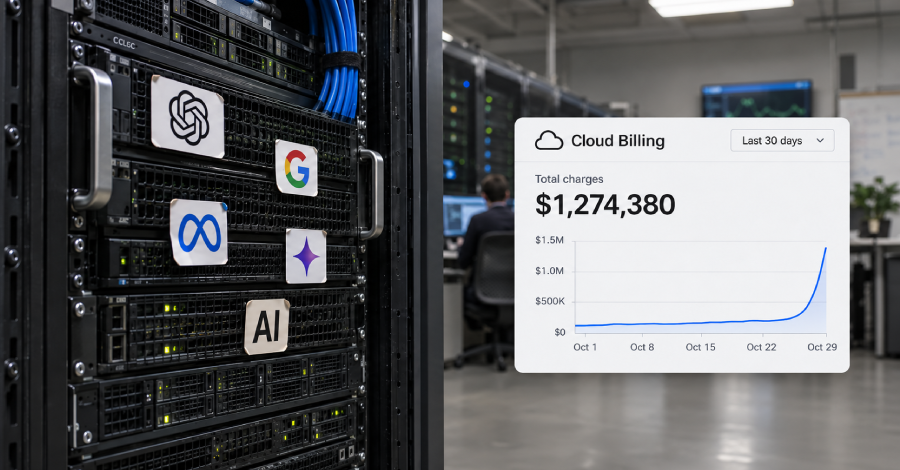
Google cảnh báo tin tặc lợi dụng khóa API LLM bị lộ để đánh cắp tài nguyên điện toán, gây thiệt hại hàng trăm nghìn đến 1 triệu USD cho doanh nghiệp.
Đọc thêm