

Amazon phát hiện chiến dịch AI Agent nhắm vào LiteLLM, Dify để đánh cắp API key
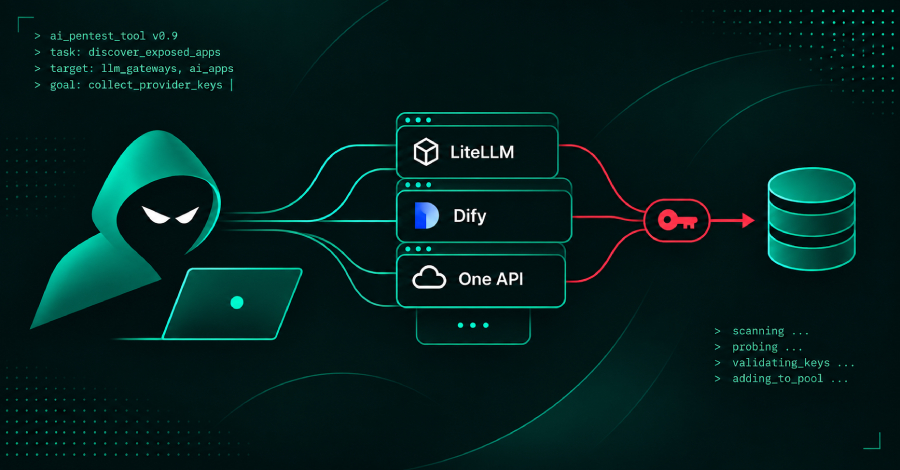
Nhóm tình báo mối đe dọa của Amazon vừa công bố phát hiện một chiến dịch dùng AI agent để săn tìm các ứng dụng AI lộ trên internet như LiteLLM, One API, Dify, nhằm đánh cắp khóa API của các nhà cung cấp AI lưu bên trong. Thông tin được thu thập qua mạng máy chủ mồi tên MadPot, giả làm dịch vụ LLM phổ biến để ghi lại hoạt động của các agent.
Cách các agent vận hành
Theo ghi chép thu được, kẻ vận hành giao mục tiêu cho ARTEX, một công cụ mã nguồn mở chuyên kiểm thử xâm nhập bằng AI. Một agent lập kế hoạch chia mục tiêu thành các tác vụ cho các agent thực thi chạy công cụ bảo mật, và mỗi bước tiếp theo đều được quyết định thông qua một mô hình ngôn ngữ lớn (LLM).
Các bản ghi mô tả khóa bị đánh cắp được dùng để chạy chính các mô hình AI phục vụ việc tìm thêm khóa. Amazon cho biết không thể xác minh kết quả mà các agent báo cáo, và chỉ có mức tin cậy trung bình rằng các agent chạy trên ARTEX.
Danh sách mục tiêu và kỹ thuật
Bản ghi bao gồm một "playbook" liệt kê điểm xâm nhập đã biết của từng sản phẩm bị nhắm tới:
- Thông tin đăng nhập quản trị mặc định, như master key mặc định của LiteLLM
- Các bản cài đặt chưa hoàn tất mà người ngoài có thể chiếm quyền
- Lỗ hổng đã biết trong Langflow và RAGFlow
- Endpoint quản lý và cấu hình nhà cung cấp không cần đăng nhập
- Bypass xác thực qua header isCliRequest trong họ One API
- SSRF qua tính năng fetch URL để chạm tới dịch vụ metadata đám mây
- Bí mật lộ trong JavaScript phía client, source map, route debug và file môi trường
Mục tiêu được nêu tên gồm các cổng LLM và proxy như One API, New API, Veloera, Sub2API, LiteLLM; cùng các công cụ xây dựng ứng dụng AI như Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat và Ollama. Khi tìm thấy thông tin đăng nhập đám mây, các agent nhắm vào dịch vụ quản lý chứa mô hình AI, kho bí mật và danh tính ứng dụng, ưu tiên mô hình AI cao cấp hơn quyền truy cập đám mây thông thường.
Để tìm khóa bị rò rỉ, chúng dùng dịch vụ quét internet, nhật ký minh bạch chứng chỉ, rồi tìm trong repository GitHub, gói npm và PyPI, lớp container image, notebook, không gian lưu mô hình, trang paste và kênh Telegram. Ghi chép bao trùm hàng trăm mục tiêu; Amazon đã thông báo cho khách hàng AWS có khả năng bị ảnh hưởng.
Dấu hiệu liên quan và các vụ việc khác
Amazon đánh giá với mức tin cậy trung bình rằng kẻ vận hành là các nhóm riêng biệt gắn với Trung Quốc, dựa trên prompt tiếng Trung giản thể và thiết lập múi giờ Trung Quốc. Trước đó, Microsoft cũng báo cáo việc dùng công cụ AI agent như ARTEX để săn bí mật trên GitHub, gồm cả khóa API cho suy luận AI.
Cloudflare cho biết trong một vụ việc, ARTEX truy cập được API token CI/CD bị xâm phạm không có giới hạn IP hay rate limit; hoạt động sau đó gồm 400 yêu cầu dump cơ sở dữ liệu trong một giờ. Công ty chưa nêu các yêu cầu này có trả về dữ liệu hay không. Trong một số vụ, kẻ tấn công vào môi trường khách hàng qua nhà cung cấp đám mây lớn rồi chuyển thẳng sang tài khoản Cloudflare, nguyên nhân gốc là token CI/CD tĩnh không hết hạn. Các script Worker tên artex-*, artex-pgrecon-*, artex-pgw-*, artex-do-* xuất hiện, chạy hơn 69 yêu cầu mỗi phút.
FBI tuần này phát cảnh báo cho biết nhiều nhóm tấn công dùng ARTEX từ ít nhất tháng 8 nhắm vào tổ chức ở nhiều lĩnh vực. Nhà phát triển ARTEX đã gỡ repository GitHub ngày 8/10 sau các báo cáo lạm dụng, nhưng bản fork, bản lưu trữ và phiên bản thương mại ARTEX PRO vẫn tồn tại.
Khuyến nghị cho đội phòng thủ
Amazon nhấn mạnh không có kỹ thuật nào là mới; điều AI agent thay đổi là tốc độ và tính kiên trì của kẻ tấn công. Các khuyến nghị gồm:
- Đổi thông tin đăng nhập quản trị mặc định và không để bản cài đặt mới dang dở
- Rà soát file cấu hình, biến môi trường, pipeline CI/CD và cơ sở dữ liệu tìm bí mật nhúng, xoay vòng khóa lộ ngay
- Đặt ngày hết hạn và giới hạn IP cho Cloudflare API token
- Tìm script Worker tên artex-*
- Kiểm tra log theo 11 địa chỉ IP công bố và hơn 2.500 địa chỉ mà Cisco Talos liên kết với ARTEX
- Áp dụng luật phát hiện Snort 3 (7:76, 7:77, 7:78) và Snort 2 (1:67494, 1:67495, 1:67496)
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
Điểm tin tuần: Loạt lỗ hổng zero-day N-able, Windows, Chrome và cả... tủ lạnh
Tuần qua chứng kiến nhiều lỗ hổng zero-day bị khai thác thực tế nhắm vào N-able, Windows, Chrome, cùng các vụ tấn công chuỗi cung ứng và rò rỉ dữ liệu lớn.
Đọc thêm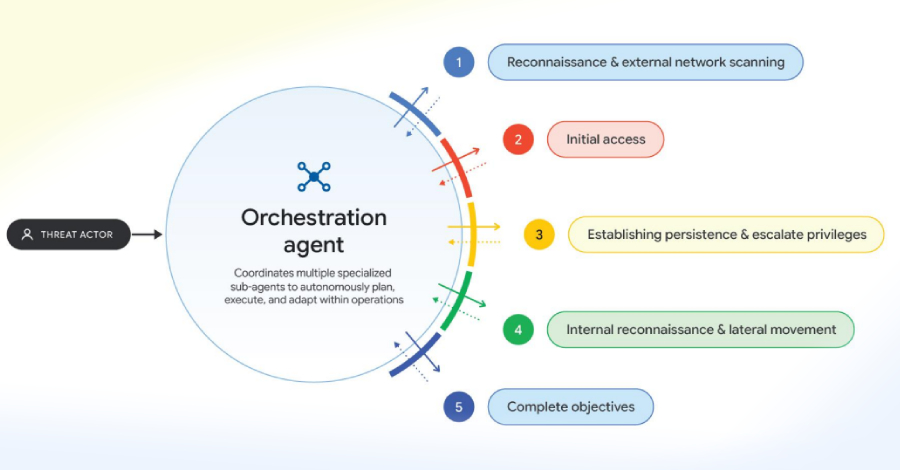
Google phát hiện tin tặc dùng AI Agent để xây dựng và chạy khai thác từ bản vá phần mềm
Google cho biết tin tặc đã chuyển từ nhập lệnh thủ công sang dùng các framework AI Agent tự động như ARTEX, CAIRN, CyberStrikeAI và PentAGI để thực hiện xâm nhập đa giai đoạn với tốc độ cao, đồng thời tự động dịch ngược bản vá để vũ khí hóa lỗ hổng m
Đọc thêm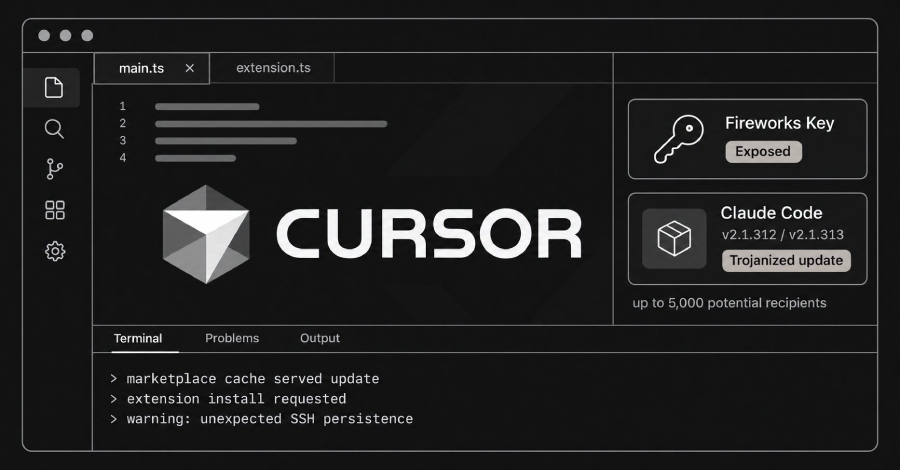
Cursor: Khóa API Fireworks AI bị đánh cắp dẫn đến tiện ích Claude Code bị cài mã độc
Cursor cho biết kẻ tấn công đã lợi dụng khóa truy cập bị lộ từ vụ xâm nhập Fireworks AI để đưa bản Claude Code chứa mã độc lên chợ tiện ích của mình, ảnh hưởng tối đa 5.000 người dùng.
Đọc thêm
Lỗ hổng UnrealIRCd bị khai thác để chèn lệnh cấp máy chủ
CISA đưa CVE-2026-114713 của UnrealIRCd vào danh mục lỗ hổng bị khai thác thực tế sau khi ghi nhận các nỗ lực tấn công nhắm vào lỗi cho phép chèn lệnh với quyền máy chủ.
Đọc thêm
Tin tặc khai thác lỗ hổng PHP2Shell trên cổng Check Point để cài backdoor TSGA và xóa dữ liệu ESXi
Check Point ghi nhận nhóm tin tặc chưa xác định khai thác lỗ hổng PHP2Shell và CVE-2026-123039 trên cổng bảo mật chưa vá để cài backdoor TSGA, sau đó tấn công máy chủ VMware ESXi bằng wiper.
Đọc thêm
Hai cuộc tấn công Mior và Skyfall cho phép máy chủ cloud độc hại đọc dữ liệu trong VM AMD SEV-SNP
Mior và Skyfall là hai kỹ thuật tấn công mới nhắm vào AMD SEV-SNP, cho phép hypervisor độc hại đọc hoặc sửa bộ nhớ của máy ảo bảo mật. AMD đã phát hành bản vá firmware và microcode cho các dòng chip EPYC bị ảnh hưởng.
Đọc thêm
Khi AI Agent gặp sự cố: làm sao để thực sự dừng nó?
Khi một AI agent thực hiện hành động ngoài phạm vi, chỉ tắt model là chưa đủ. Cần quy trình kiểm soát gồm tạm dừng workflow, thu hồi thông tin xác thực, chặn công cụ và đường mạng, cùng việc lưu bằng chứng và khôi phục an toàn.
Đọc thêm
PostgreSQL vá 52 lỗ hổng, gồm lỗi 22 năm tuổi cho phép RCE sau khi đăng nhập
PostgreSQL phát hành bản cập nhật vá 52 lỗ hổng bảo mật, trong đó CVE-2026-6460 (CVSS 8.8) cho phép người dùng cơ sở dữ liệu chạy mã trên máy chủ. Quản trị viên cần nâng cấp và biên dịch lại các extension viết bằng C.
Đọc thêm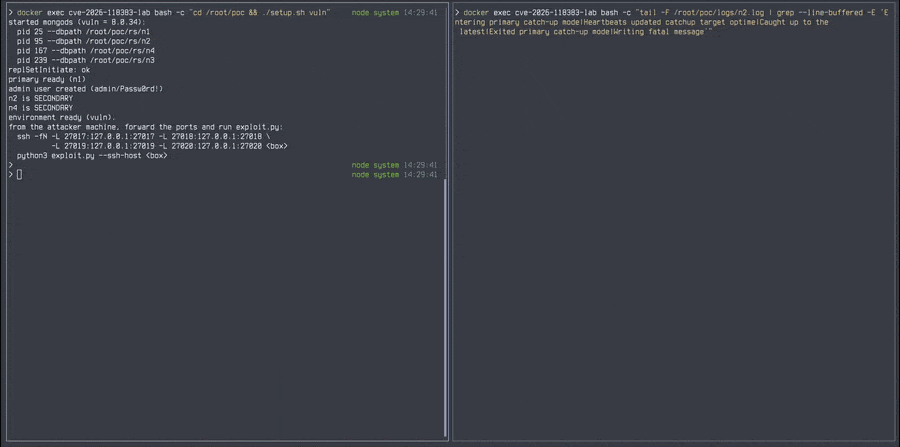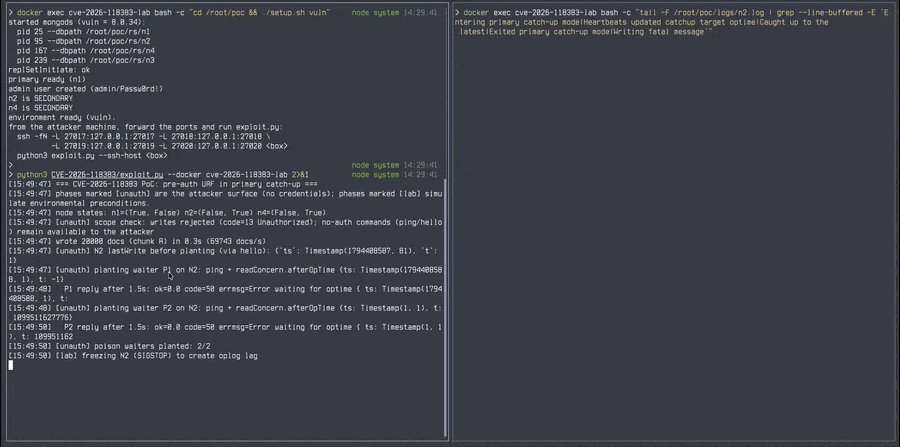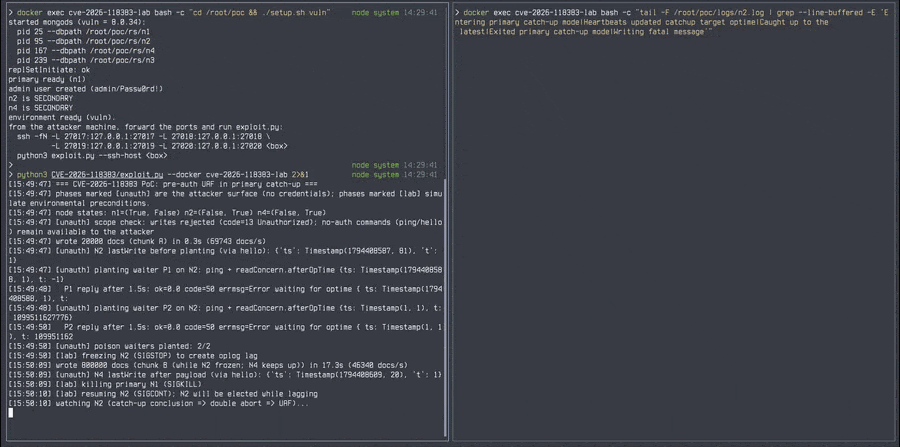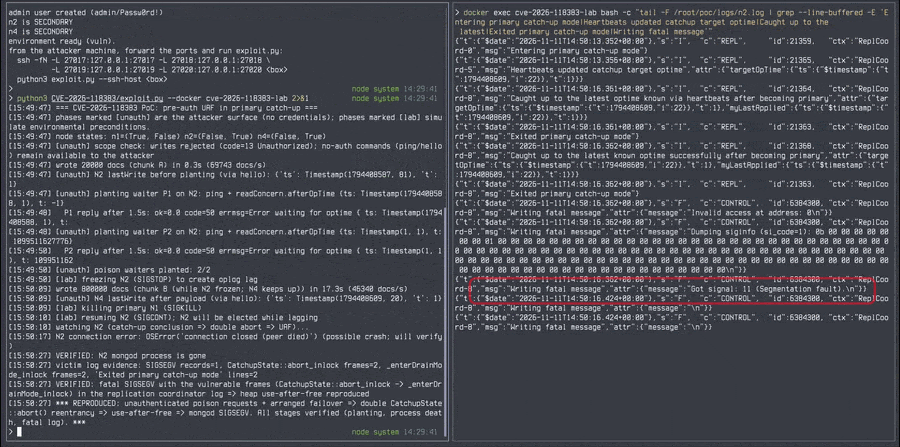
Lỗ hổng MongoDB nghiêm trọng CVE-2026-118383: hai request từ kẻ chưa xác thực có thể làm sập server khi chuyển vai primary
MongoDB đã phát hành bản vá cho lỗ hổng use-after-free nghiêm trọng CVE-2026-118383, cho phép kẻ tấn công chưa xác thực gửi hai request khiến thành viên replica set bị sập khi đảm nhận vai primary.
Đọc thêm
Chiến dịch chiếm phiên Google: Lời mời lịch và proxy trực tiếp
Nhóm nghiên cứu Material Security phát hiện chiến dịch lừa đảo chiếm phiên đăng nhập Google của người dùng doanh nghiệp qua lời mời Google Calendar, dùng proxy ngược để đánh cắp mật khẩu và mã xác thực hai lớp.
Đọc thêm