

Bản vá Zyxel GS1900 không chặn được zero-day cho phép chạy lệnh root
Các nhà nghiên cứu tại Binarly phát hiện rằng switch mạng Zyxel GS1900 đã nhận bản vá trước đó của hãng vẫn bị khai thác bởi đúng exploit mà kẻ tấn công đang dùng. Lỗ hổng cho phép bất kỳ ai tiếp cận được giao diện quản trị web của switch chạy lệnh mà không cần đăng nhập. Zyxel đã phát hành firmware mới cho 10 mẫu GS1900 để bịt lỗ hổng này.
Bản vá cũ và lỗ hổng mới
Bản vá trước là firmware 2.90 Patch 2, được nêu trong khuyến cáo ngày 16/6 cho lỗ hổng CVE-2026-7273. Firmware 2.90 Patch 3 mới vá lỗ hổng được theo dõi riêng là CVE-2026-107441, lỗ hổng mà exploit dựa vào. Bản này được đăng ngày 23/10 và hãng công bố trong khuyến cáo đầu tuần này.
Nhóm nghiên cứu báo lỗ hổng cho hãng ngày 29/9 và gọi đây là zero-day, vì tới thời điểm đó kẻ tấn công đã có exploit hoạt động được. GreyNoise, đơn vị giám sát lưu lượng tấn công qua mạng cảm biến, báo ngày 21/9 rằng kẻ tấn công lấy dữ liệu từ 996 switch GS1900 khoảng ngày 17/8, gắn các vụ tấn công với CVE-2026-7273; nhóm nghiên cứu nói exploit mà GreyNoise mô tả trùng với exploit họ tìm thấy.
Cả GreyNoise lẫn Binarly đều không nói các switch bị tấn công có chạy bản vá cũ hay không, và khuyến cáo của hãng cũng không cho biết lỗ hổng mới đã bị khai thác chưa.
Mẫu switch nào cần firmware mới
Khuyến cáo bảo mật của Zyxel liệt kê firmware bị ảnh hưởng và bản đã vá cho từng mẫu. Switch đang chạy Patch 2 hoặc firmware cũ hơn cần bản Patch 3 tương ứng cho mẫu của mình; các bản build được đăng kèm ghi chú phát hành firmware.
Khuyến cáo không nêu cách xử lý tạm thời cho người dùng chưa thể cập nhật. Khuyến cáo cũng không cho biết việc cập nhật có gỡ bỏ quyền truy cập mà kẻ tấn công có thể đã có hay không, hay người dùng nên kiểm tra gì nếu switch có thể đã bị xâm nhập.
Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) đã thêm CVE-2026-7273 vào danh mục lỗ hổng bị khai thác đã biết (KEV) ngày 21/9 và yêu cầu các cơ quan liên bang áp dụng bản vá của hãng, tức firmware Patch 2, trước ngày 24/9. Việc đưa vào danh mục diễn ra đúng ngày các vụ tấn công trước đó được công bố.
Khuyến cáo lỗ hổng của nhóm nghiên cứu nói lỗ hổng mới có trong cả 10 bản build Patch 2, và "kẻ tấn công chỉ cần khả năng tiếp cận mạng tới dịch vụ quản trị", trong khi khuyến cáo của hãng mô tả "kẻ tấn công chưa xác thực, dựa trên LAN". Nhóm nghiên cứu chấm lỗ hổng 9,8/10 theo thang CVSS, so với 8,8 trong mục CVE của hãng, và cho biết lệnh của kẻ tấn công chạy với quyền root.
Vì sao bản vá cũ không chặn được exploit
Phân tích kỹ thuật của Binarly truy vết lỗ hổng tới chương trình xử lý yêu cầu web trên switch. Đây là lỗi ghi ngoài biên, tức chương trình ghi dữ liệu vượt quá vùng nhớ được cấp.
Chương trình lưu mỗi tham số yêu cầu trong một vùng cố định chứa được 140 tham số. Nó không kiểm tra kích thước tham số, và trước Patch 2 cũng không kiểm tra đã lưu bao nhiêu tham số. Exploit gửi tham số thứ 140 quá lớn, khiến nó tràn qua cuối vùng và ghi đè bộ đếm tham số của chương trình. Tham số tiếp theo sau đó được ghi ra ngoài vùng, cho phép kẻ tấn công thay hàm mà chương trình sắp gọi bằng hàm chạy lệnh của kẻ tấn công.
Patch 2 thêm kiểm tra bộ đếm, nhưng kiểm tra chỉ chạy sau khi tham số quá lớn đã được sao chép. Lúc đó bộ đếm đã giữ giá trị của kẻ tấn công nên kiểm tra không chặn được việc ghi. Nhóm nghiên cứu nói exploit vẫn hoạt động với Patch 2 mà không cần chỉnh sửa.
Họ đã thử nghiệm trên firmware giả lập và trên phần cứng thật, dù không nói rõ mẫu nào. Danh sách firmware được exploit hỗ trợ có bản Patch 2 cho GS1900-24.
Theo nhóm nghiên cứu, Zyxel nói với họ rằng CVE-2026-7273 liên quan tới việc thiếu kiểm tra bộ đếm, và hãng coi việc thiếu kiểm tra kích thước là lỗ hổng riêng, nay là CVE-2026-107441. Trong mã Patch 3, bộ đếm được kiểm tra trước khi sao chép tham số và việc sao chép bị giới hạn kích thước; nhóm nghiên cứu nói điều này khắc phục lỗ hổng.
Những gì đã biết về các vụ tấn công
Báo cáo của GreyNoise nói kẻ tấn công dùng exploit để tải script thu thập dữ liệu lên switch và để dữ liệu thu được chờ lấy đi. Dữ liệu gồm cấu hình switch, thông tin đăng nhập root đã băm và thông tin mạng. Trong 996 switch, 564 vẫn dùng thông tin đăng nhập mặc định của nhà máy.
Báo cáo không nói switch chạy firmware nào hay kẻ tấn công tiếp cận chúng ra sao. Báo cáo nói kẻ tấn công là cùng nhóm hoặc có liên hệ với nhóm mà Acronis theo dõi dưới tên Red Heron, được mô tả là nói tiếng Trung. Acronis từng liên kết backdoor tên JITTERLY với Red Heron trong một chiến dịch trước nhắm vào máy chủ Gitea.
Nhóm nghiên cứu tìm thấy exploit ngày 17/9 trong một thư mục mở trên máy chủ cũng đóng vai trò máy chủ lệnh cho JITTERLY. Khuyến cáo của họ đưa ra hai khả năng: hoặc bản cập nhật Patch 2 là bản vá lỗi cho CVE-2026-7273, hoặc các vụ tấn công khai thác lỗ hổng khác với lỗ hổng CISA đã liệt kê.
Nhóm nghiên cứu cho biết sẽ sớm công bố bản exploit thu gọn làm bằng chứng khái niệm. Dữ liệu danh mục KEV của CISA, cập nhật lần cuối hôm qua, không liệt kê CVE-2026-107441.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
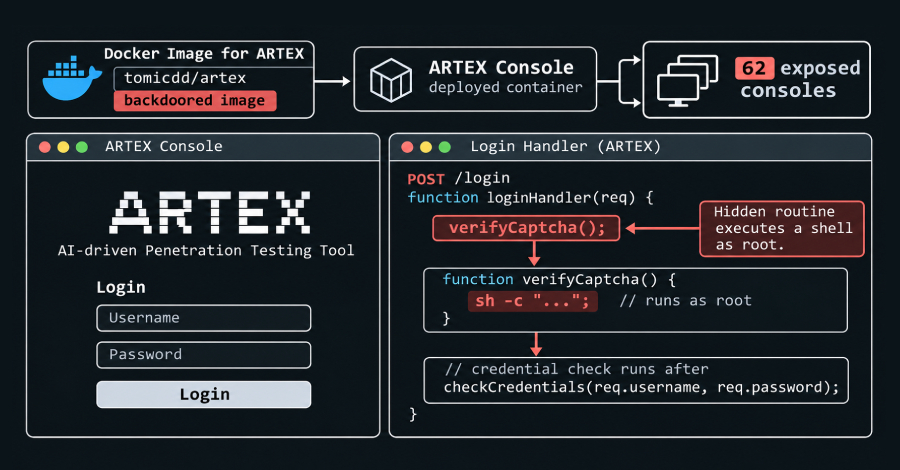
CERT-In cảnh báo tấn công do AI dẫn dắt, bản ARTEX cài backdoor mở root cho 62 console
CERT-In ghi nhận nhóm tấn công Crafty Falcon dùng công cụ tấn công do AI hỗ trợ như ARTEX, PentAGI, Cairn, CyberStrikeAI để nhắm vào BFSI, sàn tiền mã hóa; đồng thời bản ARTEX sao chép trên GitHub/Docker Hub chứa backdoor cho phép root từ xa.
Đọc thêm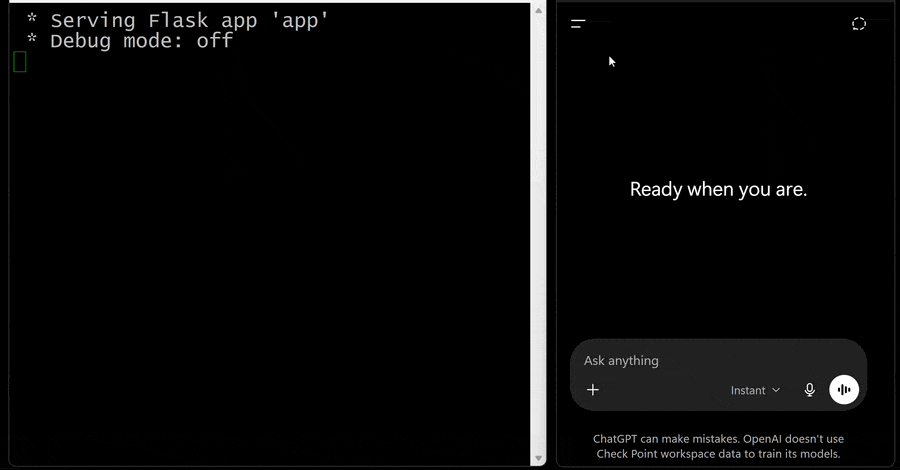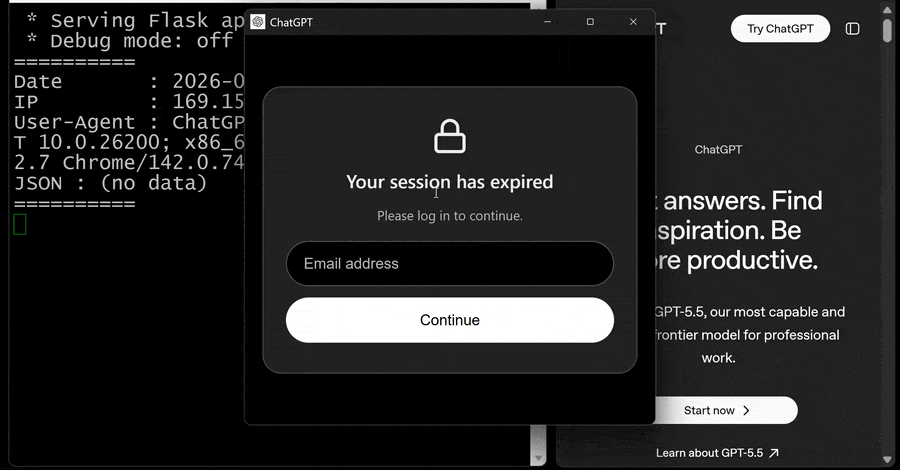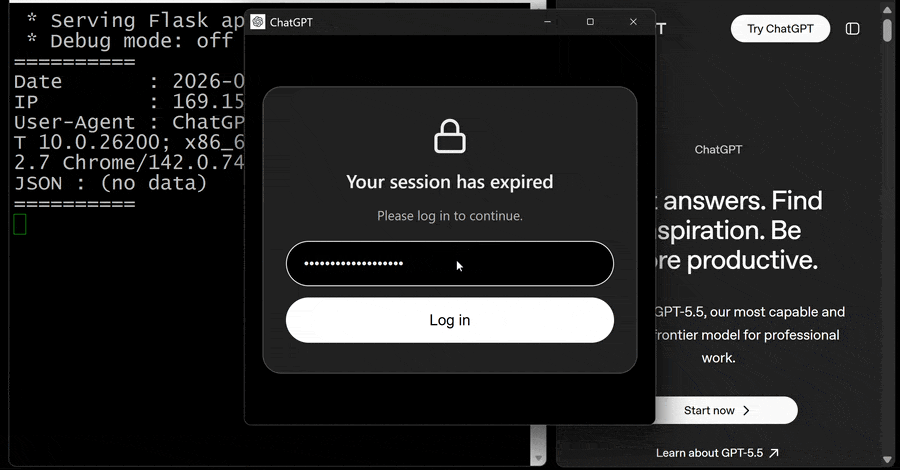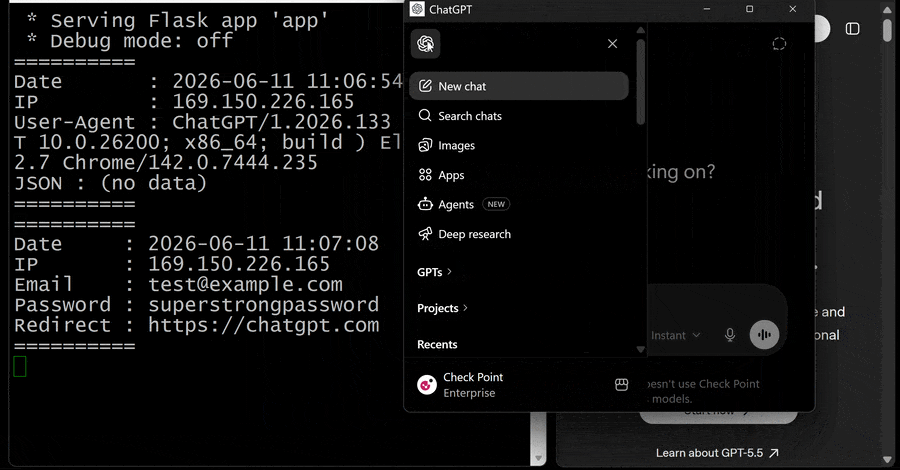
Lỗ hổng ChatGPT cho phép đánh cắp hội thoại dù bật Lockdown Mode
Check Point phát hiện lỗ hổng trong tính năng xem trước HTML của ChatGPT, cho phép thoát khỏi sandbox và vượt Lockdown Mode để đánh cắp dữ liệu hội thoại mà không cần người dùng tương tác. OpenAI đã vá lỗi vào ngày 18/9/2026.
Đọc thêm
OpenAI tạo 948 bản khai thác leo thang đặc quyền root trên Linux trong 30 giờ
OpenAI công bố pipeline AI phát hiện và tạo bản khai thác cho 948 lỗ hổng leo thang đặc quyền cục bộ trên Linux, với chi phí 1,2 triệu USD API và ít nhất 10 kỹ thuật khai thác mới.
Đọc thêm
OpenSSH phát hành bản vá khẩn cấp cho lỗ hổng cho phép mật khẩu dài vượt qua xác thực SSH trên Alpine Linux
Lỗ hổng nghiêm trọng trong OpenSSH trên Alpine Linux cho phép kẻ tấn công đăng nhập vào tài khoản không có mật khẩu bằng mật khẩu dài 257-1.024 byte; OpenSSH đã phát hành bản vá 10.6p2 và Alpine cập nhật gói cho mọi phiên bản từ 3.16.
Đọc thêm
CISA xác nhận tin tặc khai thác lỗ hổng WordPress Core trong lúc nâng cấp phần mềm
CISA đưa lỗ hổng WordPress Core vào danh mục lỗ hổng bị khai thác thực tế, với bằng chứng tấn công đang diễn ra nhắm vào cửa sổ nâng cấp.
Đọc thêm
Google phát hành bản vá cho lỗ hổng Android nghiêm trọng có thể cho phép RCE từ xa mà không cần người dùng tương tác
Bản tin bảo mật tháng 11 của Google vá 216 lỗ hổng, trong đó 23 lỗi nghiêm trọng, gồm CVE-2026-58868 có thể bị khai thác để chạy mã từ xa trên Android 14 đến 17 mà không cần người dùng thao tác.
Đọc thêm
Nhóm tin tặc liên quan APT29 chiếm đoạt script phân tích web để phát tán mã khai thác iOS và Android
Chiến dịch Poisoned Source do nhóm APT29 thực hiện nhắm vào người dùng iOS và Android qua các website bị xâm nhập, tên miền giả và tấn công chuỗi cung ứng dịch vụ phân tích web Plerdy SEO Tracker.
Đọc thêm
OpenAI xây dựng quy trình tự động tìm và vá 948 lỗ hổng leo thang đặc quyền trong nhân Linux
OpenAI phát triển một pipeline tự động có khả năng phát hiện, xác thực và tạo bản vá cho 948 lỗ hổng leo thang đặc quyền cục bộ trong nhân Linux.
Đọc thêm
Lỗ hổng nghiêm trọng trong Rails cho phép ghi tệp tùy ý qua tải ảnh ImageMagick
Ruby on Rails phát hiện lỗ hổng Active Storage cho phép kẻ tấn công chưa xác thực ghi tệp tùy ý lên máy chủ thông qua ảnh tải lên được xử lý bởi ImageMagick, đã vá trong bản 8.1.4.1 và 8.0.5.2.
Đọc thêm
Lỗ hổng APT trên Debian và Ubuntu cho phép kẻ tấn công MitM tráo gói đã xác minh và chạy mã với quyền root
Lỗ hổng nghiêm trọng trong APT của Debian và Ubuntu cho phép kẻ tấn công MitM tráo gói cài đặt hợp lệ bằng mã độc, chạy với quyền root; bản vá đang được phát hành.
Đọc thêm