

CERT-In cảnh báo tấn công do AI dẫn dắt, bản ARTEX cài backdoor mở root cho 62 console
CERT-In (nhóm ứng cứu sự cố máy tính Ấn Độ) cho biết một nhóm tấn công mà họ theo dõi với tên Crafty Falcon đang nhắm vào các tổ chức trong lĩnh vực ngân hàng, dịch vụ tài chính và bảo hiểm (BFSI) tại nước này. Nhóm này cũng tấn công các sàn giao dịch tiền mã hóa và nhà cung cấp dịch vụ tài sản số, gây mất khóa và tiền. Cơ quan này mô tả hoạt động đang diễn ra và vẫn tiếp tục.
Công cụ tấn công do AI hỗ trợ
Theo CERT-In, nhóm tấn công sử dụng các công cụ tấn công do AI hỗ trợ, có sẵn công khai, gồm ARTEX, PentAGI, Cairn và CyberStrikeAI. Các công cụ này tự động thực hiện toàn bộ chuỗi tấn công với tốc độ máy, liên tục tạo và tinh chỉnh số lượng lớn kịch bản tấn công phù hợp, đồng thời điều chỉnh payload dựa trên phản hồi của mục tiêu. Hạ tầng tấn công hỗ trợ thay đổi địa chỉ IP trong vài giờ đến vài ngày.
Cảnh báo mới nối tiếp thông báo hồi tháng 10/2026 của CERT-In về nhiều chiến dịch tấn công nhắm vào công ty tài chính phi ngân hàng (NBFC), nền tảng cho vay số, công ty fintech, nhà cung cấp dịch vụ thanh toán và đơn vị vận hành ví tiền mã hóa.
Các đường vào ban đầu
Tin tặc khai thác ứng dụng hướng internet, API và endpoint đặc quyền bị lộ để đánh cắp thông tin xác thực API của bên xử lý thanh toán/cổng thanh toán và ngân hàng đối tác, rồi gọi trực tiếp API chuyển tiền từ chính hạ tầng đã được đưa vào danh sách cho phép của tổ chức. Một số đường vào ban đầu đáng chú ý:
- Dùng token API tĩnh, hard-code bị đánh cắp, tồn tại lâu dài
- Xâm nhập chuỗi cung ứng kho mã nguồn qua commit giả mạo
- Khai thác thông tin xác thực dạng văn bản thuần trong tệp cấu hình, mã nguồn hoặc cơ sở dữ liệu
- Truy cập ứng dụng và dịch vụ từ xa không có xác thực đa yếu tố (MFA)
Cách làm này vô hiệu hóa các kiểm soát ở tầng ứng dụng như tạo khoản vay, KYC, phê duyệt, xác minh người thụ hưởng, kiểm tra số dư và hạn mức mỗi giao dịch. Giao dịch gian lận được thực hiện nhanh, chuyển tiền tới các tài khoản mule do kẻ tấn công kiểm soát ở nhiều ngân hàng. Nhóm tấn công còn xóa log và can thiệp công cụ bảo mật endpoint để gây khó cho phát hiện và ứng cứu sự cố.
Hậu khai thác và dấu hiệu AI
CERT-In cũng cảnh báo việc nhắm vào hạ tầng đám mây để chạy lệnh và triển khai payload độc hại, cùng môi trường phi sản xuất truy cập công khai để lấy thông tin xác thực, token hoặc đường mạng dùng chung rồi pivot sang hệ thống sản xuất. Các hành vi hậu khai thác khác:
- Dịch ngược mã nguồn ứng dụng để phát triển khai thác phù hợp
- Gọi API trái phép bằng gói ứng dụng đã chỉnh sửa, vượt kiểm soát vốn giả định chỉ ứng dụng hợp lệ gọi API
- Chạy giao dịch thử giá trị nhỏ (như 1 rupee) để kiểm tra luồng chuyển tiền trái phép trước khi chuyển số tiền lớn
- Lạm dụng API quyết toán của bên xử lý thanh toán để chuyển tiền
- Khai thác lỗ hổng mới công bố, gồm chuỗi tải tệp và deserialization dẫn tới web shell trên ứng dụng PHP và Node.js
- Tạo số lượng lớn kịch bản tùy chỉnh ngay lập tức và cải tiến liên tục, phù hợp với mô hình phát triển có AI hỗ trợ
Song song, CERT-In đã công bố Hướng dẫn kiểm toán bảo mật AI, đặt yêu cầu về quản trị, bảo mật, quyền riêng tư, tính công bằng, minh bạch, khả năng phục hồi và kiểm toán hệ thống AI. Khung này yêu cầu kiểm thử danh tính, mục tiêu được phép, công cụ được duyệt, ranh giới quyền và việc tuân thủ nguyên tắc đặc quyền tối thiểu của AI agent; đồng thời yêu cầu phê duyệt của con người với hành động hệ trọng, cùng cơ chế ngắt khẩn cấp, thu hồi thông tin xác thực và ngăn tự khởi động lại với hệ thống AI rủi ro cao.
Bản ARTEX sao chép cài backdoor
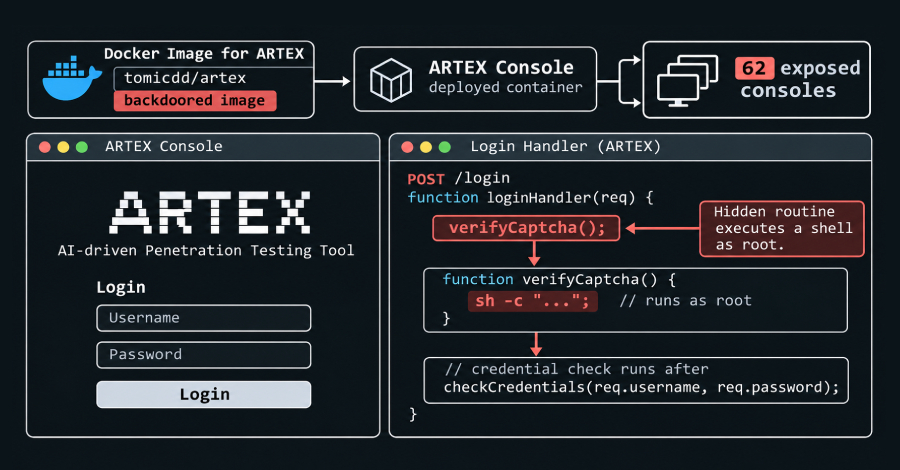
Việc ARTEX bị lạm dụng trong xâm nhập thực tế khiến nhà phát triển gỡ kho khỏi GitHub, nhưng nhiều bản sao xuất hiện thay thế. Nhà nghiên cứu an ninh mạng độc lập có biệt danh Badbyte cho biết repo "trhhubsd/ARTEX" từng có 2.449 sao và hơn 600 lượt fork. Bản sao này chỉ sửa một dòng trong "docker-compose.yml" để kéo image "tomicdd/artex" từ Docker Hub; image đã được tải 9.000 lần.
Theo Badbyte, bản chỉnh sửa thêm hàm ẩn verifyCaptcha() vào trình xử lý đăng nhập: nếu trường CAPTCHA bắt đầu bằng dấu hiệu bí mật, phần còn lại được chạy qua sh -c với quyền root và trả về kết quả trước khi kiểm tra thông tin xác thực. Đây là root shell không cần xác thực trên mọi bản cài, và khó lộ ra khi review mã. Một instance ARTEX bị xâm nhập nắm giữ phát hiện chưa vá, thông tin xác thực đang sống, phiên bị bắt và vị trí mạng của mục tiêu; kẻ giữ backdoor còn có thể âm thầm thay đổi hành vi của agent ở lần chạy sau.
Từ ngày 2 đến 4/11/2026, có tới 62 console ARTEX trên internet phục vụ bản cài backdoor, instance đầu tiên xuất hiện ngày 20/10/2026, 12 ngày sau khi image được đẩy lên Docker Hub. Trong đó 26 console ở Mỹ, 17 ở Hồng Kông và 7 ở Trung Quốc. Tính đến 4/11/2026, tổng cộng 1.645 host phục vụ console ARTEX. Ngoài "tomicdd/artex", nhiều namespace Docker Hub khác cũng phát hành image tên "artex", gồm congdonglinux/artex (cũng bị cài backdoor và giống hệt "tomicdd/artex"), mianhuatang11/artex, autumn26/artex, andy1099zz/artex, dgddw/artex, trhhubsd/ARTEX và ylh440104/artex.
Theo Badbyte, tác giả backdoor không cần làm gì thêm vì người dùng đã tự chạy một công cụ tấn công chưa được kiểm chứng với quyền root trên cổng mở. ARTEX đã bị dùng với mục đích xấu ngoài thực tế và sẽ tiếp tục bị lạm dụng; nhiều người chỉ tò mò cài đặt để xem nhưng không hề mong muốn có root shell trên máy chủ của mình.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
Lỗ hổng ChatGPT cho phép đánh cắp hội thoại dù bật Lockdown Mode
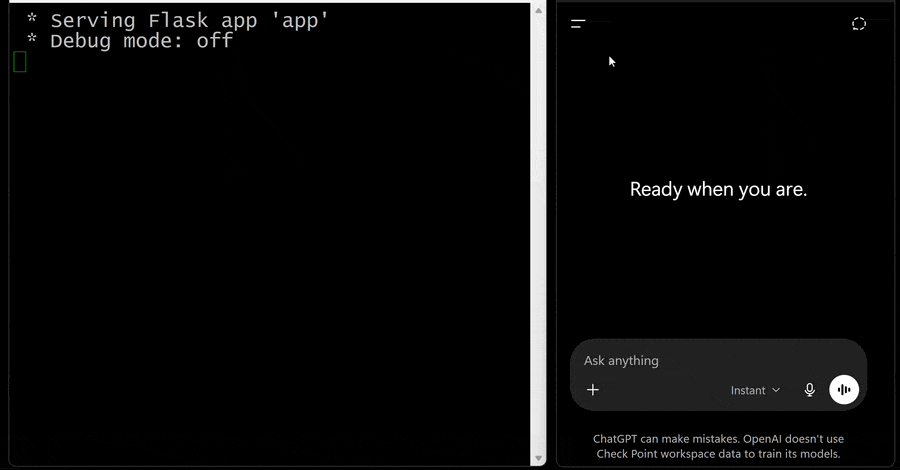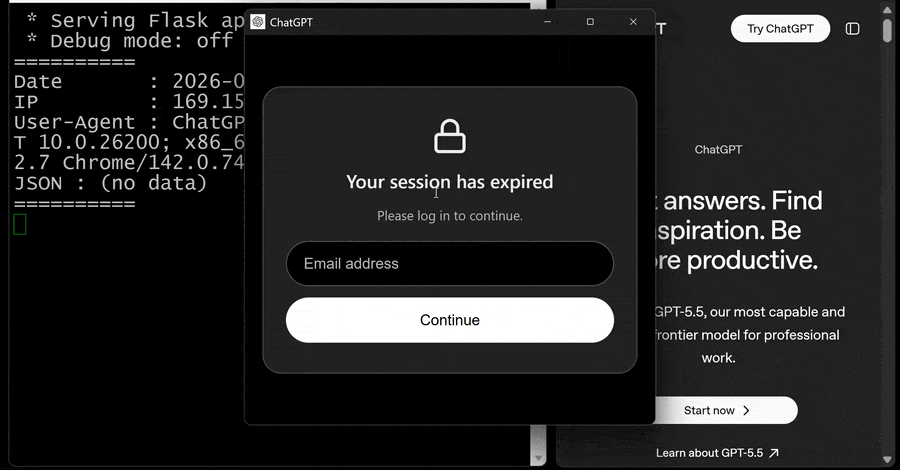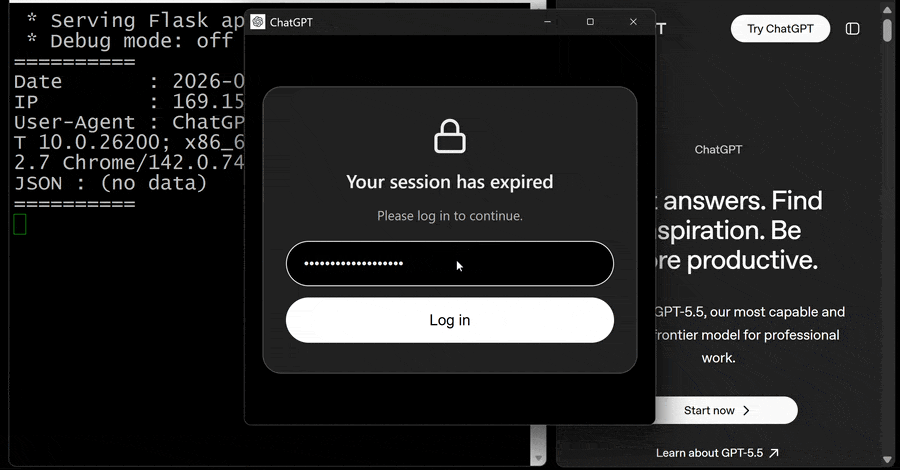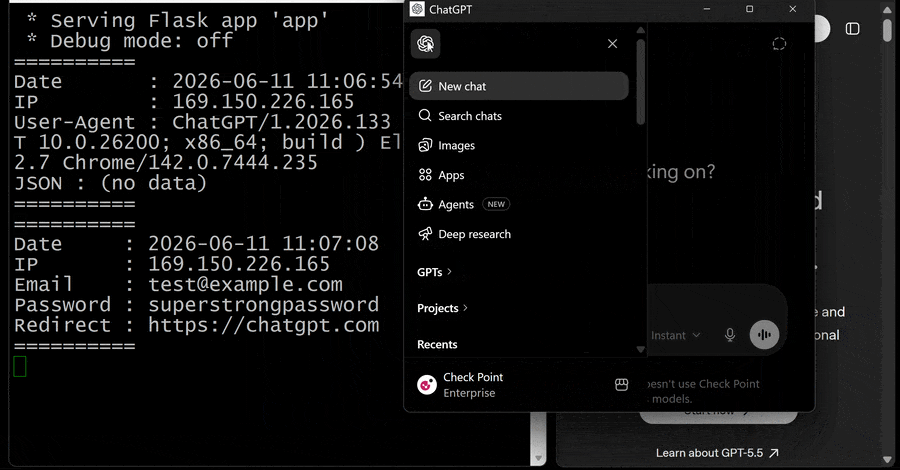
Check Point phát hiện lỗ hổng trong tính năng xem trước HTML của ChatGPT, cho phép thoát khỏi sandbox và vượt Lockdown Mode để đánh cắp dữ liệu hội thoại mà không cần người dùng tương tác. OpenAI đã vá lỗi vào ngày 18/9/2026.
Đọc thêm
Bản vá Zyxel GS1900 không chặn được zero-day cho phép chạy lệnh root
Bản vá trước đó của Zyxel cho lỗ hổng GS1900 bị khai thác vẫn không ngăn được exploit; hãng phát hành firmware 2.90 Patch 3 để vá lỗ hổng mới CVE-2026-107441.
Đọc thêm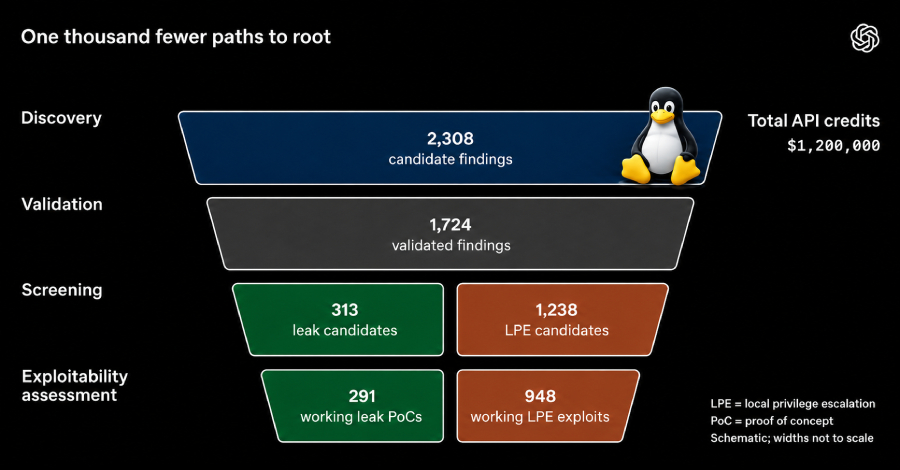
OpenAI tạo 948 bản khai thác leo thang đặc quyền root trên Linux trong 30 giờ
OpenAI công bố pipeline AI phát hiện và tạo bản khai thác cho 948 lỗ hổng leo thang đặc quyền cục bộ trên Linux, với chi phí 1,2 triệu USD API và ít nhất 10 kỹ thuật khai thác mới.
Đọc thêm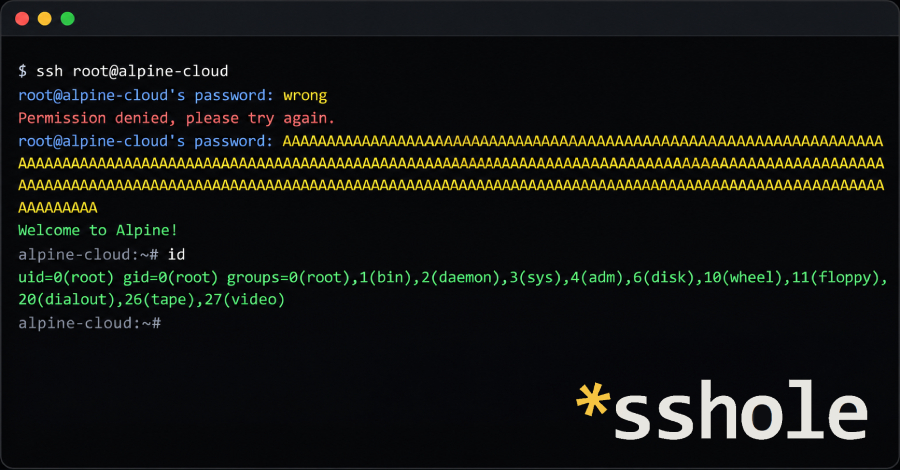
OpenSSH phát hành bản vá khẩn cấp cho lỗ hổng cho phép mật khẩu dài vượt qua xác thực SSH trên Alpine Linux
Lỗ hổng nghiêm trọng trong OpenSSH trên Alpine Linux cho phép kẻ tấn công đăng nhập vào tài khoản không có mật khẩu bằng mật khẩu dài 257-1.024 byte; OpenSSH đã phát hành bản vá 10.6p2 và Alpine cập nhật gói cho mọi phiên bản từ 3.16.
Đọc thêm
CISA xác nhận tin tặc khai thác lỗ hổng WordPress Core trong lúc nâng cấp phần mềm
CISA đưa lỗ hổng WordPress Core vào danh mục lỗ hổng bị khai thác thực tế, với bằng chứng tấn công đang diễn ra nhắm vào cửa sổ nâng cấp.
Đọc thêm
Google phát hành bản vá cho lỗ hổng Android nghiêm trọng có thể cho phép RCE từ xa mà không cần người dùng tương tác
Bản tin bảo mật tháng 11 của Google vá 216 lỗ hổng, trong đó 23 lỗi nghiêm trọng, gồm CVE-2026-58868 có thể bị khai thác để chạy mã từ xa trên Android 14 đến 17 mà không cần người dùng thao tác.
Đọc thêm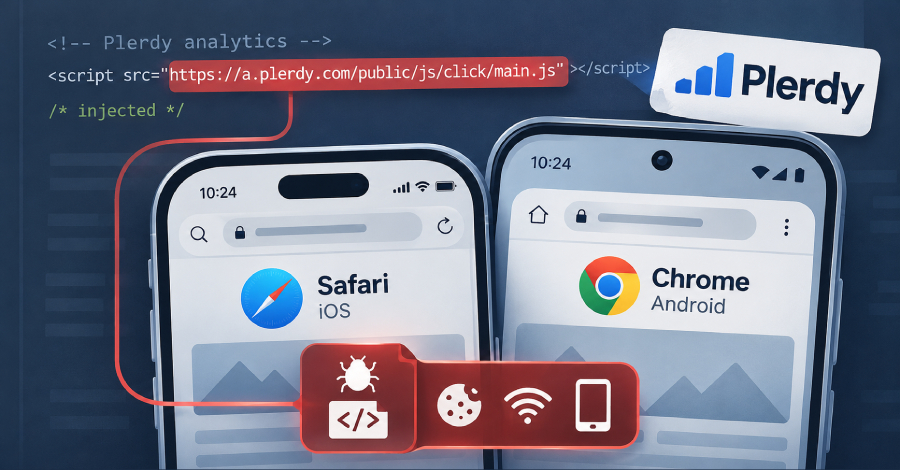
Nhóm tin tặc liên quan APT29 chiếm đoạt script phân tích web để phát tán mã khai thác iOS và Android
Chiến dịch Poisoned Source do nhóm APT29 thực hiện nhắm vào người dùng iOS và Android qua các website bị xâm nhập, tên miền giả và tấn công chuỗi cung ứng dịch vụ phân tích web Plerdy SEO Tracker.
Đọc thêm
OpenAI xây dựng quy trình tự động tìm và vá 948 lỗ hổng leo thang đặc quyền trong nhân Linux
OpenAI phát triển một pipeline tự động có khả năng phát hiện, xác thực và tạo bản vá cho 948 lỗ hổng leo thang đặc quyền cục bộ trong nhân Linux.
Đọc thêm
Lỗ hổng nghiêm trọng trong Rails cho phép ghi tệp tùy ý qua tải ảnh ImageMagick
Ruby on Rails phát hiện lỗ hổng Active Storage cho phép kẻ tấn công chưa xác thực ghi tệp tùy ý lên máy chủ thông qua ảnh tải lên được xử lý bởi ImageMagick, đã vá trong bản 8.1.4.1 và 8.0.5.2.
Đọc thêm
Lỗ hổng APT trên Debian và Ubuntu cho phép kẻ tấn công MitM tráo gói đã xác minh và chạy mã với quyền root
Lỗ hổng nghiêm trọng trong APT của Debian và Ubuntu cho phép kẻ tấn công MitM tráo gói cài đặt hợp lệ bằng mã độc, chạy với quyền root; bản vá đang được phát hành.
Đọc thêm