CISA đưa lỗ hổng vượt qua MFA trên SonicWall SonicOS vào danh mục KEV
Cơ quan An ninh mạng và Hạ tầng Cơ sở Hoa Kỳ (CISA) đã thêm một lỗ hổng mức độ nghiêm trọng cao ảnh hưởng đến SonicWall SonicOS vào danh mục các lỗ hổng đã biết bị khai thác (KEV). Việc bổ sung này diễn ra sau các báo cáo cho rằng lỗ hổng có thể đã bị lợi dụng trong các cuộc tấn công thực tế.
Chi tiết lỗ hổng chính
Lỗ hổng được theo dõi với mã CVE-2026-19868, điểm CVSS 7.1/7.5, được mô tả là lỗi liên quan đến cơ chế xác thực thông qua các phương thức xác thực thay thế. Theo SonicWall, lỗ hổng trong dịch vụ SSL-VPN của SonicOS có thể cho phép người dùng có thông tin đăng nhập hợp lệ cho một phương thức xác thực thay thế vượt qua các kiểm soát xác thực SAML. Khai thác thành công cũng có thể vượt qua xác thực đa yếu tố (MFA) được SAML áp đặt.
SonicWall cho biết đã điều tra báo cáo về khả năng khai thác lỗ hổng này và kêu gọi khách hàng cập nhật lên phiên bản mới nhất càng sớm càng tốt. Công ty không tiết lộ thêm chi tiết về bản chất cuộc tấn công hay đối tượng đứng sau.
Các lỗ hổng khác được vá
Ngoài lỗ hổng trên, SonicWall cũng đã vá một số lỗi nghiêm trọng khác:
- CVE-2026-107155 (CVSS 8.8): lỗi chính sách cross-domain quá dễ dãi trong giao diện quản trị SonicOS, có thể cho phép kẻ tấn công từ xa chưa xác thực thực hiện các thao tác trái phép trong một số điều kiện nhất định.
- CVE-2026-107154 (CVSS 8.8): lỗi kiểm tra phiên trong giao diện quản trị SonicOS, có thể cho phép kẻ tấn công từ xa chưa xác thực thực hiện các thao tác trái phép trong một số điều kiện nhất định.
- CVE-2026-82308 (CVSS 7.5): lỗi tràn bộ đệm heap trước xác thực trong dịch vụ SSL-VPN của SonicOS, có thể cho phép kẻ tấn công từ xa chưa xác thực gây từ chối dịch vụ ở mức ứng dụng.
Khuyến nghị và bối cảnh
Các cơ quan thuộc nhánh hành pháp dân sự liên bang (FCEB) được khuyến nghị áp dụng bản vá trước ngày 20/11/2026 để bảo vệ mạng lưới trước mối đe dọa này.
Thông tin trên được đưa ra vài ngày sau khi SonicWall công bố chi tiết hai lỗ hổng chưa được vá ảnh hưởng đến các hệ thống Global Management System (GMS) đã hết vòng đời (CVE-2026-109593 và CVE-2026-109594), đồng thời kêu gọi khách hàng nâng cấp lên Network Security Manager (NSM).
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
Điểm tin tuần: Lỗ hổng SSHole bị khai thác, APT leo thang root, 15.000 trang web bị tấn công
Điểm tin bảo mật tuần này gồm lỗ hổng OpenSSH mang tên SSHole đang bị khai thác, lỗi APT của Debian/Ubuntu cho phép chạy mã quyền root, hàng loạt thiết bị mạng và máy chủ bị xâm nhập.
Đọc thêm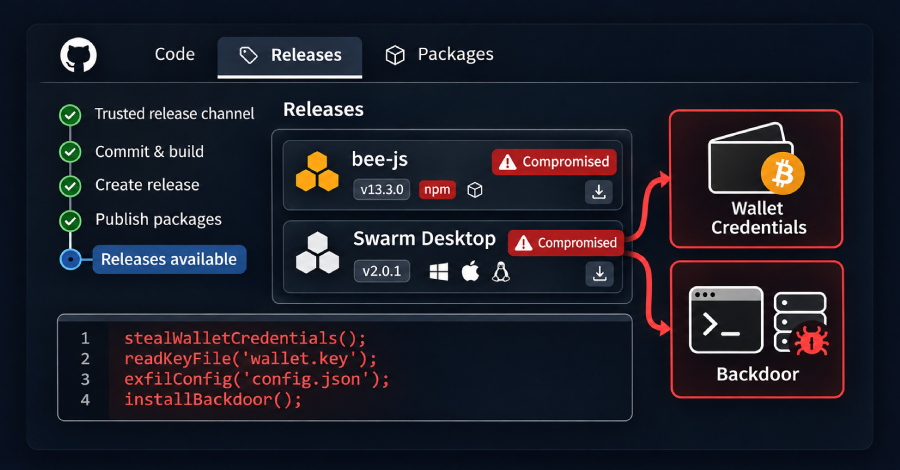
Ethersphere bị tấn công chuỗi cung ứng: bee-js và Swarm Desktop phát tán mã độc đánh cắp ví
Kẻ tấn công dùng thông tin CI bị đánh cắp để phát hành bee-js 13.3.0 và Swarm Desktop 0.56.2 chứa mã độc đánh cắp khóa ví và cài backdoor trên Windows, macOS và Linux.
Đọc thêm
Qubole bị lợi dụng quyền truy cập AWS để xâm nhập tài khoản khách hàng
Kẻ tấn công đã lợi dụng quyền truy cập AWS mà nền tảng Qubole được tin cậy để xâm nhập tài khoản của nhiều khách hàng, đánh cắp thông tin xác thực và dữ liệu.
Đọc thêm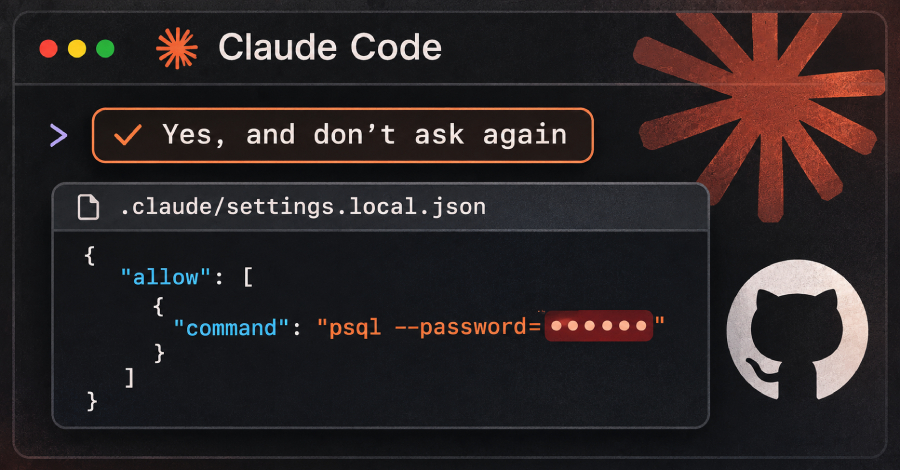
File 'Don't Ask Again' của Claude Code làm lộ mật khẩu và khóa trong 1.122 bản công khai trên GitHub
Nghiên cứu của Apiiro phát hiện file .claude/settings.local.json lưu nguyên văn các lệnh chứa mật khẩu, token và API key, khiến hàng nghìn bí mật bị lộ trên GitHub và tồn tại dai dẳng trong lịch sử git.
Đọc thêm
Tương lai hậu lượng tử của quyền riêng tư trên web
Cloudflare phân tích thách thức chuyển Privacy Pass sang mật mã hậu lượng tử và tiềm năng của công nghệ MOLE cùng chữ ký mù mới.
Đọc thêm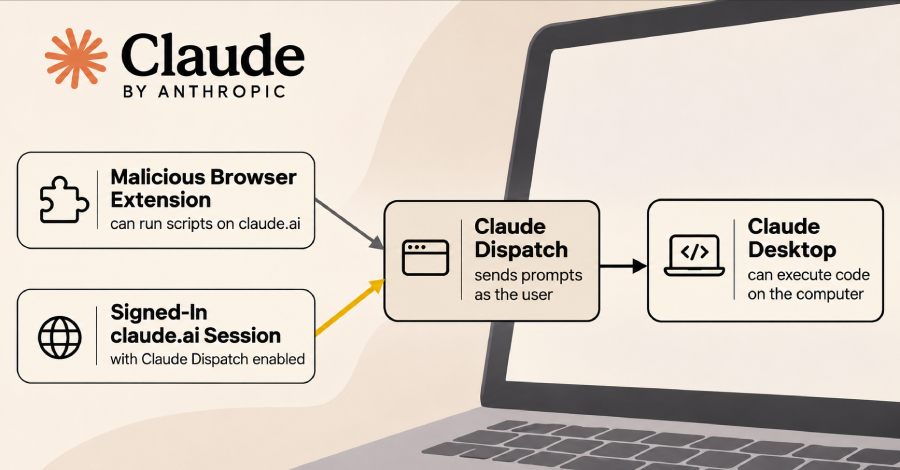
Lỗ hổng Claude Dispatch: tiện ích trình duyệt độc hại có thể chạy mã trên máy người dùng
Các nhà nghiên cứu Forever Security cho thấy tiện ích trình duyệt chạy script trên claude.ai có thể lợi dụng Claude Dispatch để ra lệnh cho Claude Desktop cài đặt và chạy mã trên máy tính người dùng.
Đọc thêm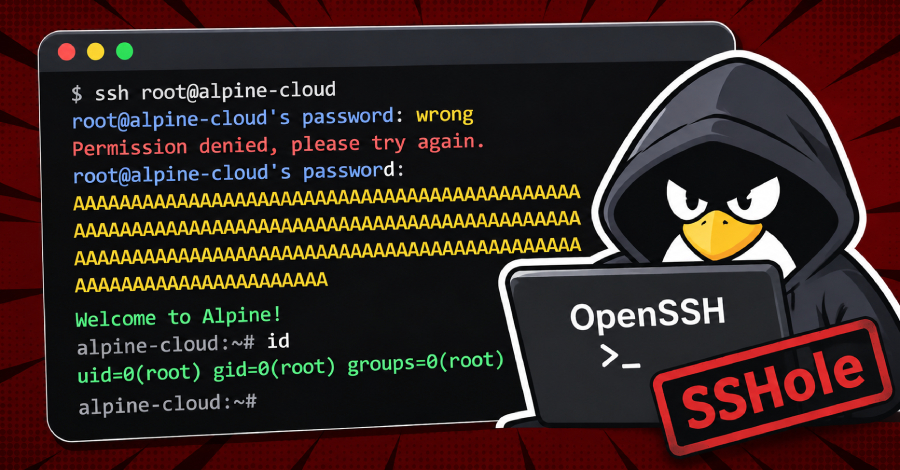
Tin tặc khai thác lỗ hổng SSHole của OpenSSH chỉ vài giờ sau khi công bố, chiếm quyền root trên honeypot
Lỗ hổng CVE-2026-123158 trong OpenSSH trên hệ thống dùng musl và tắt PAM bị khai thác chỉ chưa đầy 9 giờ sau khi công bố, cho phép đăng nhập vào tài khoản không có mật khẩu và leo lên quyền root trên honeypot Alpine Linux.
Đọc thêm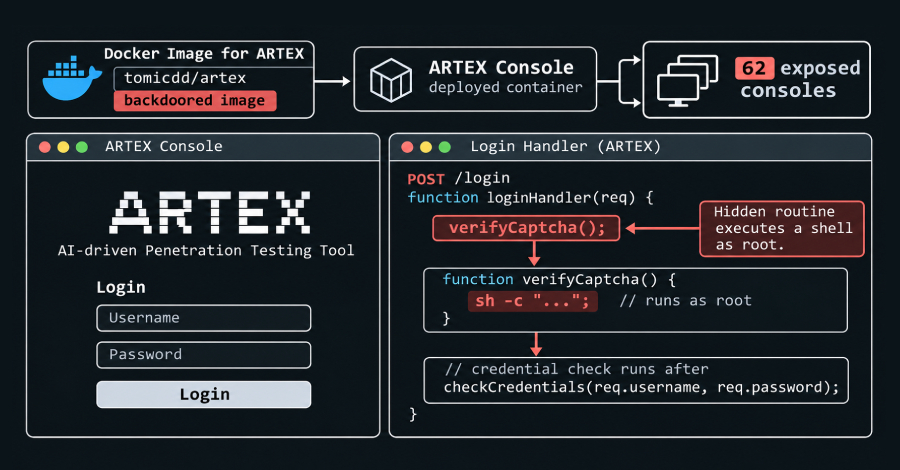
CERT-In cảnh báo tấn công do AI dẫn dắt, bản ARTEX cài backdoor mở root cho 62 console
CERT-In ghi nhận nhóm tấn công Crafty Falcon dùng công cụ tấn công do AI hỗ trợ như ARTEX, PentAGI, Cairn, CyberStrikeAI để nhắm vào BFSI, sàn tiền mã hóa; đồng thời bản ARTEX sao chép trên GitHub/Docker Hub chứa backdoor cho phép root từ xa.
Đọc thêm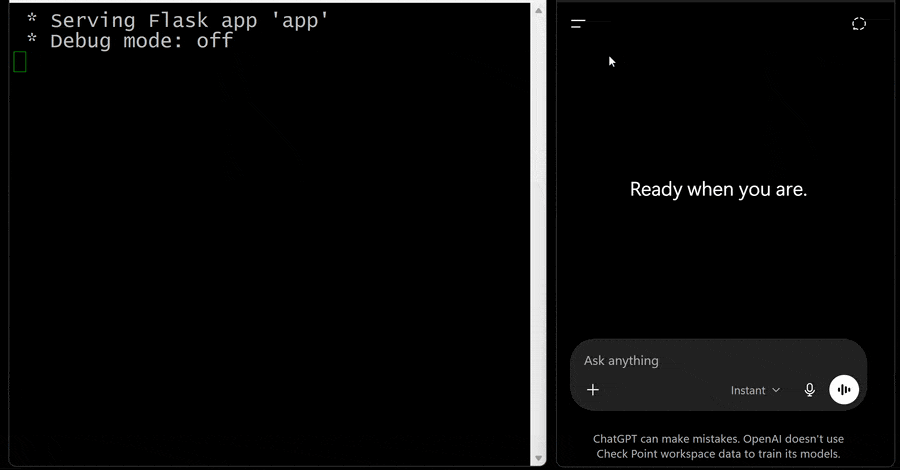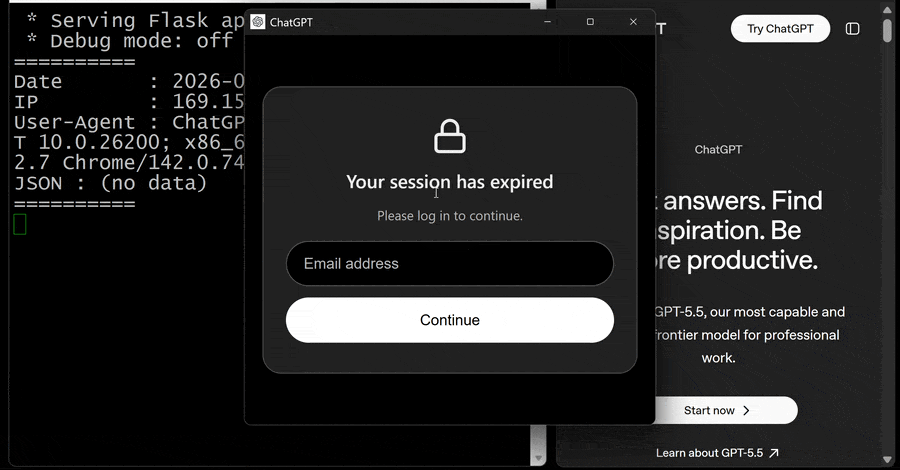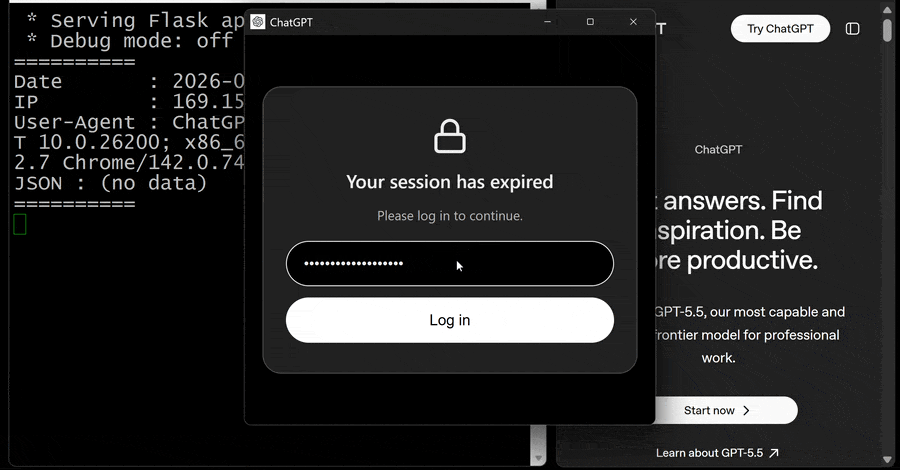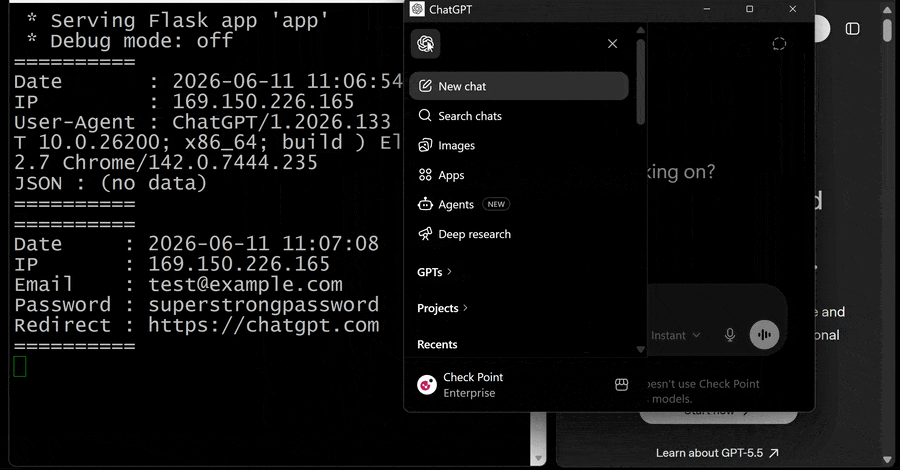
Lỗ hổng ChatGPT cho phép đánh cắp hội thoại dù bật Lockdown Mode
Check Point phát hiện lỗ hổng trong tính năng xem trước HTML của ChatGPT, cho phép thoát khỏi sandbox và vượt Lockdown Mode để đánh cắp dữ liệu hội thoại mà không cần người dùng tương tác. OpenAI đã vá lỗi vào ngày 18/9/2026.
Đọc thêm
Bản vá Zyxel GS1900 không chặn được zero-day cho phép chạy lệnh root
Bản vá trước đó của Zyxel cho lỗ hổng GS1900 bị khai thác vẫn không ngăn được exploit; hãng phát hành firmware 2.90 Patch 3 để vá lỗ hổng mới CVE-2026-107441.
Đọc thêm