

Điểm tin tuần: Lỗ hổng jailbreak GPT-6.2, mã độc ẩn trong ảnh PNG và hàng loạt vụ tấn công mới
Tuần này, các câu chuyện về an ninh mạng cho thấy những thứ quen thuộc như lời mời làm việc, thông báo dịch vụ gặp sự cố hay ứng dụng thân quen đang bị lợi dụng để đánh cắp dữ liệu và phát tán mã độc. Bên cạnh đó, AI vừa khiến một số cuộc tấn công dễ thực hiện hơn, vừa khó phát hiện hơn, trong khi chính các hệ thống AI mạnh cũng bộc lộ lỗ hổng an toàn.
AI vừa là vũ khí vừa là mục tiêu
Google ra mắt Gemini 4 Neon, mẫu mô hình mới có khả năng suy luận nhanh và tiết kiệm chi phí hơn. Theo bộ phận DeepMind, mô hình này còn tạo ra mã an toàn hơn trên mọi mức độ khó của AutoBaxBench, đạt hiệu suất tối ưu ở mức khó (76%). Google cho biết Neon đạt 90,5% trên SEC-bench Pro với chi phí chỉ bằng khoảng một nửa mỗi thử thách so với các mô hình lớn. Phiên bản dành cho an ninh mạng sẽ được triển khai cho các chuyên gia phòng thủ đáng tin cậy trong những ngày tới.
OpenAI giới thiệu GPT-6.2 Astra và GPT-6.2 Sol với bước tiến đáng kể về năng lực an ninh mạng: tìm và khai thác lỗ hổng hiệu quả hơn, viết mã an toàn hơn và tạo bản vá tốt hơn. Cả hai đạt ngưỡng Critical theo Preparedness Framework. Tuy nhiên, Viện An ninh AI của Anh (AISI) tiết lộ đã phát triển một jailbreak phổ quát nhắm vào hai phiên bản tiền phát hành của GPT-6.2 Astra chỉ với một nửa số truy vấn so với GPT-6 Astra, đồng thời ghi nhận sự suy giảm đáng kể về khả năng chống jailbreak. OpenAI cho biết đã khắc phục vấn đề này.
OpenAI cũng triển khai thí điểm đưa các chuyên gia đánh giá độc lập từ Apollo Research, Goodfire, METR và Transluce vào nội bộ để hỗ trợ công tác an toàn. Họ sẽ được tiếp cận checkpoint mô hình, mã nguồn, dữ liệu huấn luyện và hệ thống giám sát, tập trung vào căn chỉnh mô hình và phát hiện hành vi ngầm chống lại nhà phát triển. Dù vậy, OpenAI vẫn giữ quyền biên tập bằng chứng hoặc thông tin mật.
Mã độc và tấn công nhắm vào người dùng
Một chiến dịch mã độc có tên BubbleLoader đang lợi dụng ảnh PNG để phát tán. Ngoài ra, nhóm tin tặc Triều Tiên Kimsuky phát tán ransomware Funhouse qua tài liệu Hangul độc hại giả dạng sơ yếu lý lịch. Chiến dịch GravityRAT đang dùng cổng tuyển dụng giả để dụ người tìm việc tại Ấn Độ tải ứng dụng Android độc hại, đánh cắp danh bạ và nhật ký cuộc gọi trong vòng chưa đầy 30 phút.
Một chợ đen trên các diễn đàn ngầm đang bán dữ liệu đánh cắp từ máy tính nhiễm infostealer, kèm hồ sơ do AI viết về chủ sở hữu. Người mua có thể tìm kiếm bằng ngôn ngữ tự nhiên và lọc theo quốc gia, hệ điều hành hay giá. Broadcom phát hiện các đối tượng đăng ký tên miền giả chỉ khác một chữ cái so với thương hiệu lớn chỉ trong vòng một ngày làm việc sau khi tên miền thật được đăng ký, nhắm vào khách hàng của hai tổ chức bảo vệ thương hiệu là CSC và MarkMonitor.
Tội phạm có tổ chức và xử lý pháp lý
Roman Khlynovskiy, 43 tuổi, quốc tịch Kazakhstan, đã bị dẫn độ từ Italy sang Mỹ với cáo buộc tham gia âm mưu tống tiền và ransomware nhắm vào trường học, bệnh viện Mỹ. Nhóm "8-Digits Team" bị cho là liên quan đến ransomware INC và Lynx, gây ra hơn 500 triệu USD tiền chuộc và nhắm vào nạn nhân ở ít nhất sáu bang. Ông này đối mặt mức án tối đa 27 năm tù.
Reuters dẫn nguồn tin cho biết các thực thể Trung Quốc đang dùng phương pháp tinh vi để tấn công chưng cất (distillation) nhằm vào mô hình AI của Mỹ, rồi dùng kết quả huấn luyện các mô hình nội địa. Hội đồng Liên minh châu Âu đã áp đặt trừng phạt với Social Design Agency (SDA) của Moskva cùng 24 cá nhân và nhóm hacktivist thân Nga NoName057(16) vì các chiến dịch thông tin sai lệch.
Cập nhật chính sách và bảo mật
WordPress phát hành bản 7.1.5 vá nhiều lỗ hổng bảo mật và khuyến nghị người dùng cập nhật ngay. Google kéo dài thời gian lưu trữ tạm thời các cuộc trò chuyện Gemini khi tắt lịch sử lên khoảng hai tháng, thay vì 72 giờ như trước. Cơ quan bảo vệ dữ liệu Ireland phạt Match Group 11 triệu euro vì Tinder không cung cấp đầy đủ dữ liệu cá nhân cho người dùng khi được yêu cầu. Infoblox cũng công bố sự cố rò rỉ dữ liệu qua nhà cung cấp dịch vụ di chuyển dữ liệu bên thứ ba có quyền truy cập SharePoint.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
CISA cảnh báo 4 lỗ hổng đang bị khai thác liên quan ransomware, đào tiền mã hóa và LLMjacking
CISA bổ sung 4 lỗ hổng vào danh mục KEV với bằng chứng khai thác thực tế, ảnh hưởng Synology DSM, BerriAI LiteLLM, Apache Axis và REDCap.
Đọc thêm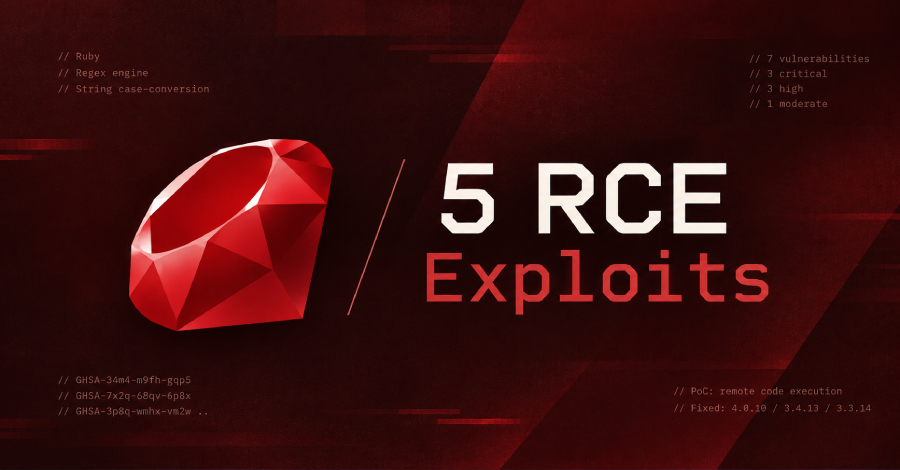
Ruby phát hành bản vá cho 7 lỗ hổng regex và chuỗi, 5 lỗi có PoC khai thác RCE
Ruby đã phát hành các bản vá cho 7 lỗ hổng an toàn bộ nhớ trong engine biểu thức chính quy và mã chuyển đổi chữ hoa chữ thường của chuỗi, trong đó 5 lỗi có bằng chứng khai thác thực tế có thể dẫn đến thực thi mã từ xa.
Đọc thêm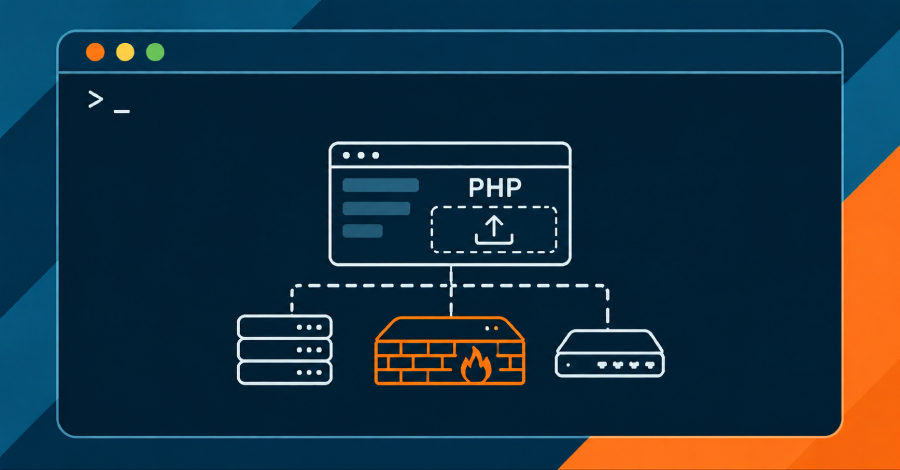
Mọi thứ đều là ứng dụng web, kể cả tường lửa của bạn
Lỗ hổng PHP2Shell trong PHP bị khai thác nhắm vào giao diện quản trị PAN-OS, cho thấy thiết bị mạng chạy phần mềm lỗi thời là mục tiêu dễ bị tấn công hơn cả máy chủ web thông thường.
Đọc thêm
VMware vCenter có lỗ hổng nghiêm trọng CVSS 9.8 cho phép bỏ qua xác thực
Broadcom cảnh báo lỗ hổng bỏ qua xác thực trong VMware Directory Service của vCenter, mức CVSS 9.8, đã có bản vá cho các nhánh được hỗ trợ nhưng không có cách khắc phục tạm thời.
Đọc thêm
PHP vá 7 lỗ hổng nghiêm trọng, có thể cho phép thực thi mã từ xa
PHP Foundation phát hành bản cập nhật bảo mật cho 7 lỗ hổng nghiêm trọng, trong đó nhiều lỗi use-after-free và TOCTOU có thể dẫn tới thực thi mã từ xa trên các phiên bản PHP đang được hỗ trợ.
Đọc thêm
phpAfterShell: Lỗ hổng session PHP có thể dẫn tới thực thi mã từ xa
PHP phát hành bản vá cho lỗ hổng phpAfterShell (CVE-2026-126714, điểm CVSS 9.2) trong cơ chế lưu session bằng file, cho phép kẻ tấn công chèn đối tượng độc hại và có thể thực thi mã trên máy chủ.
Đọc thêm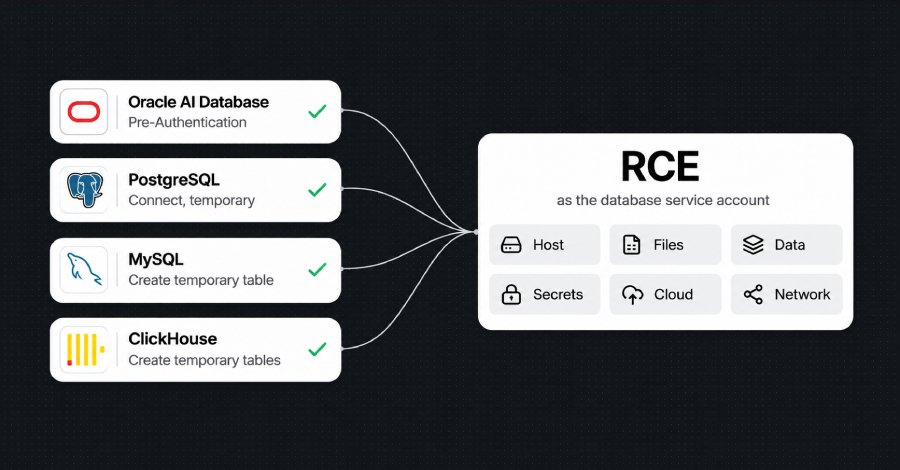
Nhà nghiên cứu trình diễn khai thác RCE trên cơ sở dữ liệu PostgreSQL, MySQL và Oracle
Một nhà nghiên cứu cho thấy tài khoản cơ sở dữ liệu đặc quyền thấp vẫn có thể bị lợi dụng để chạy mã trên máy chủ, thông qua các lỗi hỏng bộ nhớ trong engine SQL của PostgreSQL, MySQL, ClickHouse và Oracle.
Đọc thêm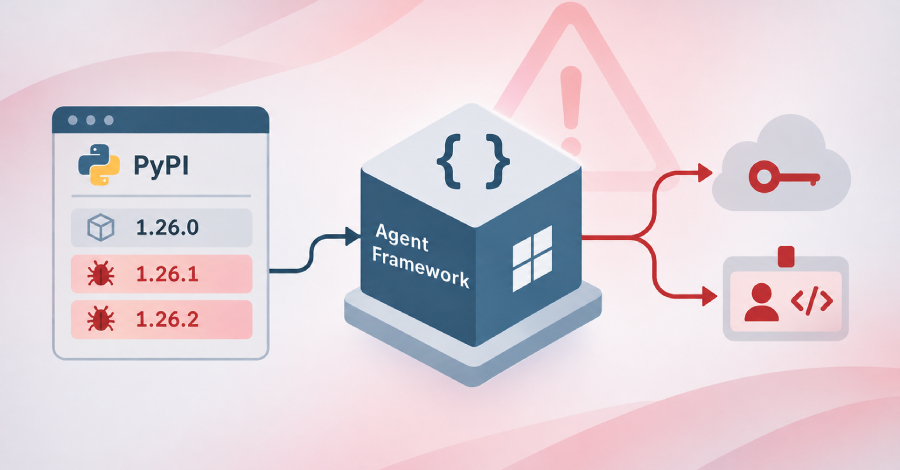
Tin tặc xâm nhập gói PyPI agent-framework của Microsoft để đánh cắp thông tin xác thực cloud
Các phiên bản độc hại 1.26.1 và 1.26.2 của gói agent-framework trên PyPI bị phát hiện chứa mã đánh cắp thông tin xác thực cloud, được phát hành cách nhau 33 phút.
Đọc thêm
CISA kêu gọi vá khẩn lỗ hổng Java4Shell có thể cho phép thực thi mã từ xa
CISA yêu cầu các tổ chức vá ngay lỗ hổng nghiêm trọng trong Oracle Java có tên Java4Shell, ảnh hưởng bộ giải mã Base64 của JVM và có thể dẫn tới thực thi mã từ xa.
Đọc thêm
CISA cảnh báo lỗ hổng RCE nghiêm trọng trong Puppet đang bị khai thác
CISA đưa CVE-2026-115731 vào danh mục lỗ hổng bị khai thác thực tế sau khi phát hiện các cuộc tấn công nhắm vào máy chủ quản lý Puppet của doanh nghiệp.
Đọc thêm