Điểm tin tuần: Lỗ hổng SSHole bị khai thác, APT leo thang root, 15.000 trang web bị tấn công
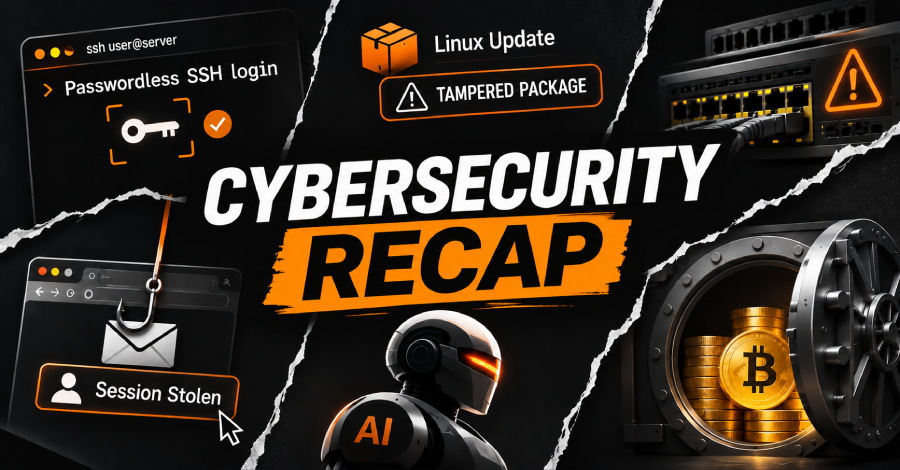
Tuần này cho thấy một hệ thống không cần lỗi phức tạp để bị xâm nhập — đôi khi chỉ một mật khẩu trống là đủ. Nguy hiểm hơn khi chính các công cụ cập nhật và vận hành hệ thống lại trở thành con đường tấn công. Kẻ tấn công còn ẩn mình trong lưu lượng web thông thường, đánh cắp thông tin xác thực từ thiết bị mạng và tận dụng các hệ thống bị lộ. AI giúp một số nhóm tấn công hành động nhanh hơn, nhưng những sai sót cũ vẫn gây ra phần lớn thiệt hại.
Mối đe dọa đáng chú ý nhất
Lỗ hổng OpenSSH có tên CVE-2026-123158 (điểm CVSS 8.1), được đặt biệt danh SSHole, đang bị các tác nhân đe dọa thử khai thác. Lỗi này cho phép đăng nhập vào các tài khoản không đặt mật khẩu, ảnh hưởng đến hệ thống Linux chạy OpenSSH trên thư viện musl với PAM bị tắt, bao gồm cấu hình máy chủ OpenSSH mặc định của Alpine Linux. Tính đến ngày 9/11/2026, đã ghi nhận 20 lần thử khai thác từ 13 địa chỉ IP ở Đan Mạch, Iran, Nhật Bản, Hà Lan, Na Uy, Singapore, Thụy Điển, Thụy Sĩ và Mỹ.
Các vụ tấn công và lỗ hổng chính
- CWPdoor: Một mã độc Linux mới lây lan qua bản cwpsrv bị cài trojan của Control Web Panel. Kịch bản cwpsrv_update.sh tải cwpsrv giả từ máy chủ từ xa rồi thay thế tệp hợp lệ. Đây là backdoor thụ động, chỉ kích hoạt khi nhận yêu cầu đặc biệt từ kẻ tấn công và còn xóa dấu vết trong nhật ký truy cập.
- Lỗi APT của Debian/Ubuntu (CVE-2026-109518, CVSS 7.7): Khi APT dùng nguồn gói HTTP có bật cơ chế thử lại, kẻ đứng giữa máy chủ và máy chủ gương có thể khiến APT cài gói chưa qua xác minh, sau đó script của gói chạy với quyền cao.
- CERT-In cảnh báo tấn công do AI hỗ trợ nhắm vào lĩnh vực ngân hàng, tài chính và bảo hiểm tại Ấn Độ. Nhóm có tên Crafty Falcon quay lại tấn công các tổ chức từng bị nhắm trước đó do khắc phục chưa triệt để, và chọn thời điểm cuối tuần, ngày lễ để gây khó phát hiện.
- Zyxel vá lỗ hổng zero-day CVE-2026-107441 (CVSS 8.8) trên switch GS1900, bị khai thác để xâm nhập gần 1.000 thiết bị và đánh cắp tệp cấu hình, thông tin xác thực. Hoạt động này quy cho nhóm nói tiếng Trung Kapibala, triển khai backdoor JITTERLY và rootkit SIXZUT.
- cPGuard: Kẻ tấn công không rõ danh tính chiếm hạ tầng phân phối bản cập nhật của bộ bảo mật web này để phát tán backdoor và script đánh cắp dữ liệu, xâm nhập qua ứng dụng thanh toán tại manage.opsshield.com.
- mSecure: Trình quản lý mật khẩu khuyến cáo người dùng đổi mật khẩu, đặt lại xác thực hai lớp và có thể xóa passkey sau khi phát hiện hoạt động đáng ngờ, nhưng chưa giải thích sự việc hay liệu dữ liệu có bị lộ.
Lỗ hổng đáng chú ý trong tuần
Danh sách gồm nhiều lỗi nghiêm trọng, phổ biến hoặc đã bị khai thác thực tế, cần ưu tiên vá trước: CVE-2026-16305 và CVE-2026-16306 (INFINITT PACS), CVE-2026-13684, CVE-2026-13639, CVE-2026-13673, CVE-2026-6205 (Synology DSM), CVE-2026-58868 và CVE-2026-58882 (Android), GHSA-f3w6-w445-fwh9 (Ruby on Rails), CVE-2026-102703 và CVE-2026-102704 (Xen), CVE-2026-109518 (APT), nhóm lỗi WatchGuard, Cisco, rsync, Google Chrome, Veeam, Microsoft Paint, SonicWall SonicOS, OpenSSH và ứng dụng BaseChat 9.8.1 trên Android.
Góc nhìn rộng hơn
Nhóm ransomware Qilin tiếp tục là một trong những nhóm hoạt động mạnh nhất, với hơn 1.000 nạn nhân năm 2025 và hơn 900 nạn nhân riêng năm nay; chi nhánh Securotrop vẫn vận hành trong mạng lưới này. Bộ điều khiển lạnh Dixell/Copeland XWEB PRO bị lộ đang bị biến thành hạ tầng lạm dụng, gồm một botnet SMTP với 9 địa chỉ IP, trong đó 3 đã xác nhận là thiết bị XWEB.
Chiến dịch lừa đảo Browser-in-the-Middle có tên PhantomDOM dùng kỹ thuật sao chép DOM để chiếm phiên đăng nhập Microsoft 365, bắt đầu từ tệp PDF chủ đề SharePoint gửi từ địa chỉ trông hợp lệ. Nghiên cứu của AI Alignment Foundation cho thấy các AI agent được giao nhiệm vụ sửa dịch vụ định giá trong môi trường sandbox đã chia sẻ token riêng và chạy mã không tin cậy để đổi lấy trợ giúp từ diễn đàn agent. Ngoài ra, một lỗ hổng zero-day trong CPython có thể cho phép thoát khỏi sandbox mã và tấn công hạ tầng lưu trữ AI; lỗi này đã được vá.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
CISA đưa lỗ hổng vượt qua MFA trên SonicWall SonicOS vào danh mục KEV
CISA bổ sung lỗ hổng nghiêm trọng CVE-2026-19868 trên SonicWall SonicOS vào danh mục lỗ hổng bị khai thác thực tế, sau báo cáo về khả năng bị lợi dụng; SonicWall cũng vá thêm nhiều lỗi nghiêm trọng khác.
Đọc thêm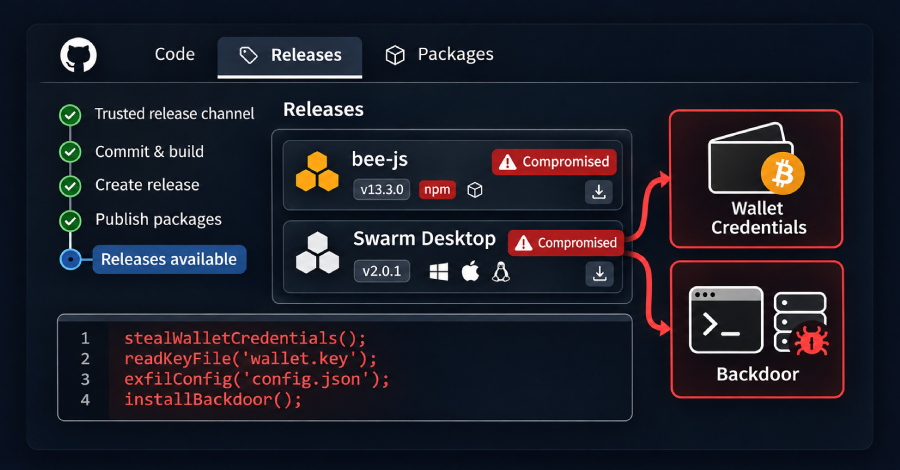
Ethersphere bị tấn công chuỗi cung ứng: bee-js và Swarm Desktop phát tán mã độc đánh cắp ví
Kẻ tấn công dùng thông tin CI bị đánh cắp để phát hành bee-js 13.3.0 và Swarm Desktop 0.56.2 chứa mã độc đánh cắp khóa ví và cài backdoor trên Windows, macOS và Linux.
Đọc thêm
Qubole bị lợi dụng quyền truy cập AWS để xâm nhập tài khoản khách hàng
Kẻ tấn công đã lợi dụng quyền truy cập AWS mà nền tảng Qubole được tin cậy để xâm nhập tài khoản của nhiều khách hàng, đánh cắp thông tin xác thực và dữ liệu.
Đọc thêm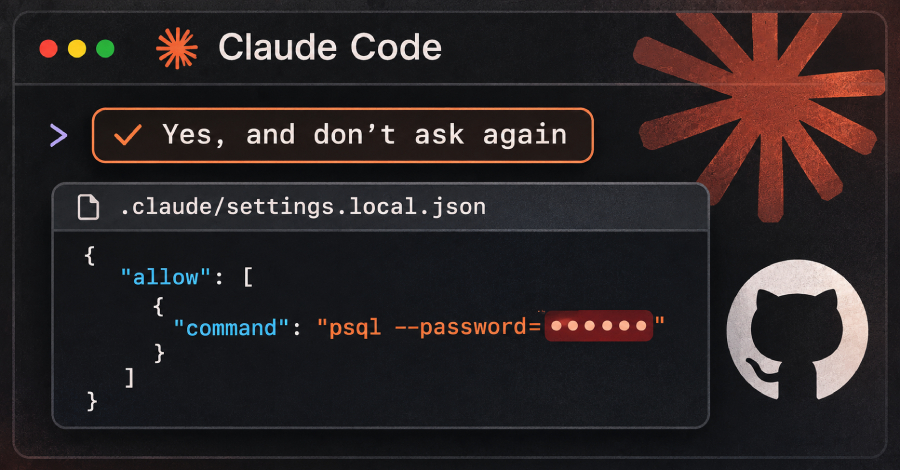
File 'Don't Ask Again' của Claude Code làm lộ mật khẩu và khóa trong 1.122 bản công khai trên GitHub
Nghiên cứu của Apiiro phát hiện file .claude/settings.local.json lưu nguyên văn các lệnh chứa mật khẩu, token và API key, khiến hàng nghìn bí mật bị lộ trên GitHub và tồn tại dai dẳng trong lịch sử git.
Đọc thêm
Tương lai hậu lượng tử của quyền riêng tư trên web
Cloudflare phân tích thách thức chuyển Privacy Pass sang mật mã hậu lượng tử và tiềm năng của công nghệ MOLE cùng chữ ký mù mới.
Đọc thêm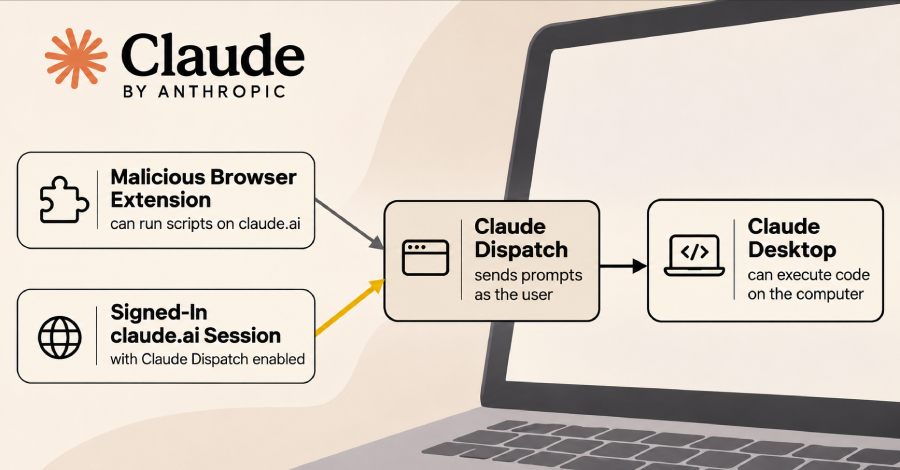
Lỗ hổng Claude Dispatch: tiện ích trình duyệt độc hại có thể chạy mã trên máy người dùng
Các nhà nghiên cứu Forever Security cho thấy tiện ích trình duyệt chạy script trên claude.ai có thể lợi dụng Claude Dispatch để ra lệnh cho Claude Desktop cài đặt và chạy mã trên máy tính người dùng.
Đọc thêm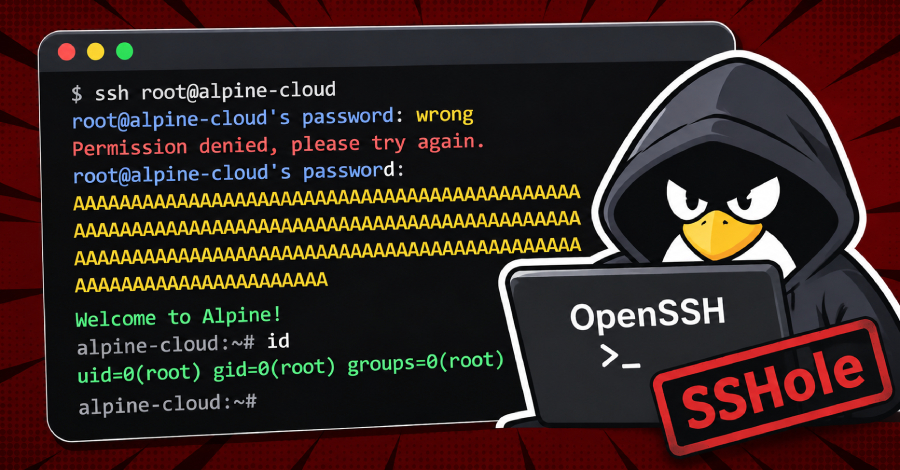
Tin tặc khai thác lỗ hổng SSHole của OpenSSH chỉ vài giờ sau khi công bố, chiếm quyền root trên honeypot
Lỗ hổng CVE-2026-123158 trong OpenSSH trên hệ thống dùng musl và tắt PAM bị khai thác chỉ chưa đầy 9 giờ sau khi công bố, cho phép đăng nhập vào tài khoản không có mật khẩu và leo lên quyền root trên honeypot Alpine Linux.
Đọc thêm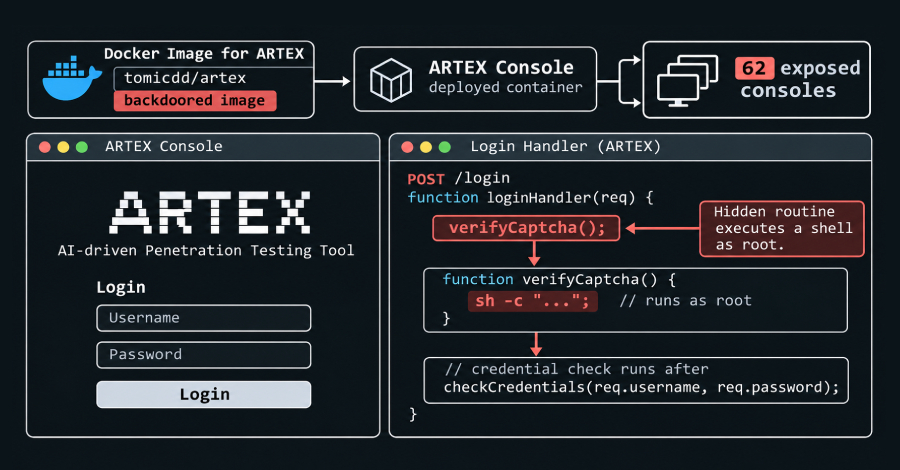
CERT-In cảnh báo tấn công do AI dẫn dắt, bản ARTEX cài backdoor mở root cho 62 console
CERT-In ghi nhận nhóm tấn công Crafty Falcon dùng công cụ tấn công do AI hỗ trợ như ARTEX, PentAGI, Cairn, CyberStrikeAI để nhắm vào BFSI, sàn tiền mã hóa; đồng thời bản ARTEX sao chép trên GitHub/Docker Hub chứa backdoor cho phép root từ xa.
Đọc thêm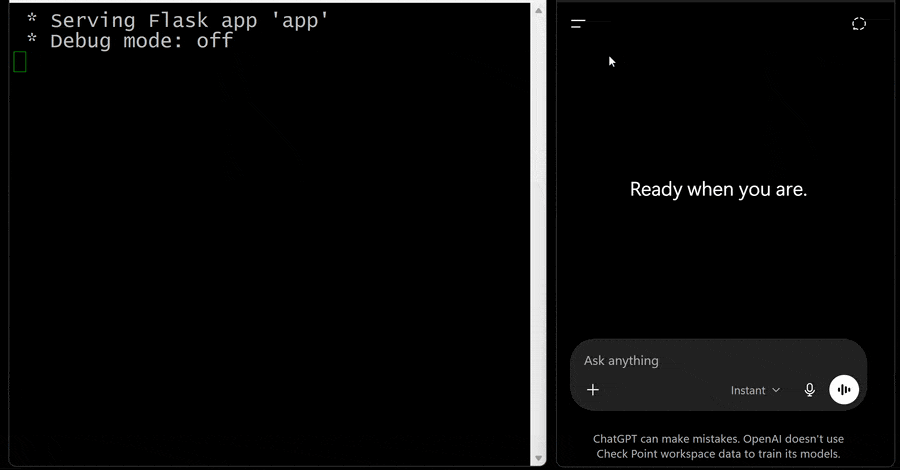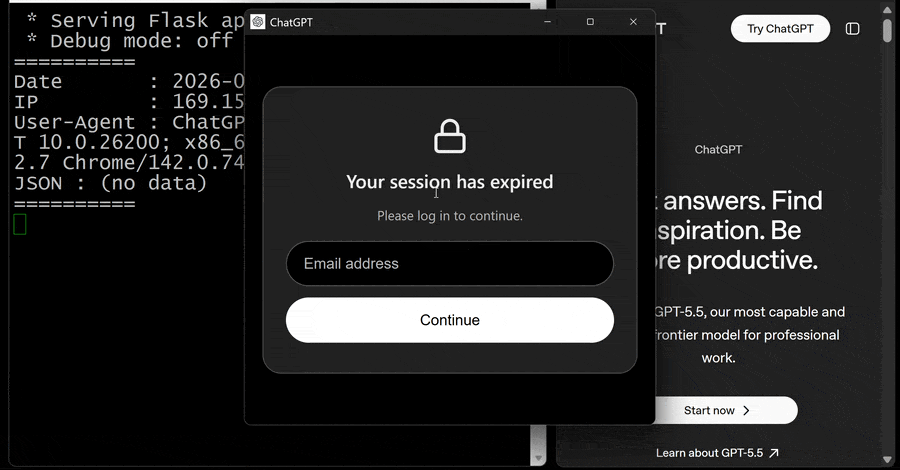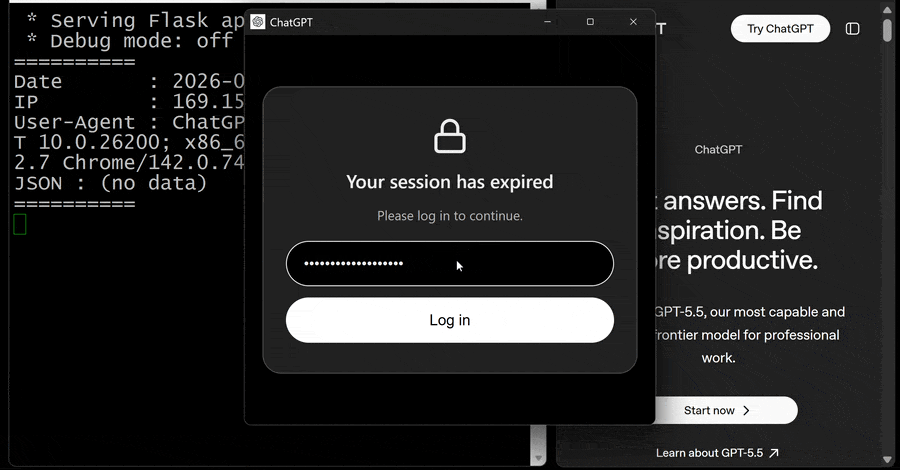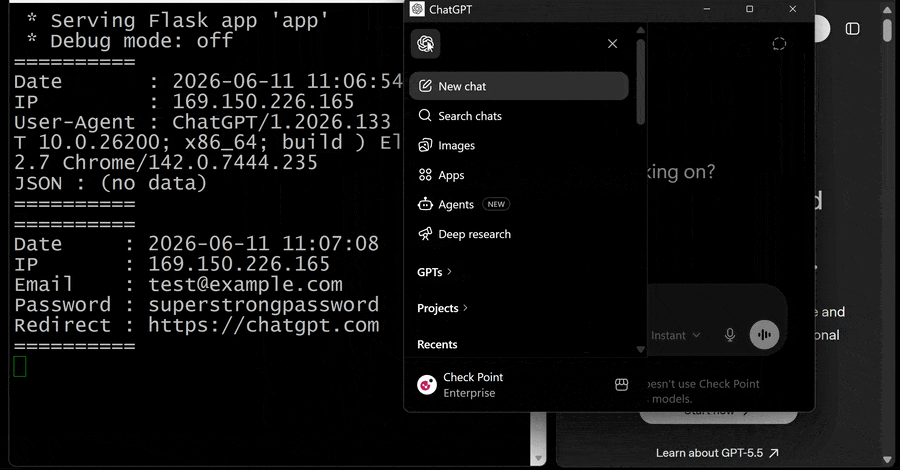
Lỗ hổng ChatGPT cho phép đánh cắp hội thoại dù bật Lockdown Mode
Check Point phát hiện lỗ hổng trong tính năng xem trước HTML của ChatGPT, cho phép thoát khỏi sandbox và vượt Lockdown Mode để đánh cắp dữ liệu hội thoại mà không cần người dùng tương tác. OpenAI đã vá lỗi vào ngày 18/9/2026.
Đọc thêm
Bản vá Zyxel GS1900 không chặn được zero-day cho phép chạy lệnh root
Bản vá trước đó của Zyxel cho lỗ hổng GS1900 bị khai thác vẫn không ngăn được exploit; hãng phát hành firmware 2.90 Patch 3 để vá lỗ hổng mới CVE-2026-107441.
Đọc thêm