

GitHub và Microsoft thử nghiệm AI tìm và sửa lỗ hổng bảo mật cho mã nguồn mở
AI đã khiến việc tìm lỗ hổng tiềm ẩn trở nên nhanh và rẻ, nhưng việc sửa vẫn cần con người phán đoán. Trong mã nguồn mở, công việc đó đổ lên vai maintainer, và nhiều người đang bị ngập trong các báo cáo bảo mật do AI tạo ra, gồm cả báo cáo trùng lặp lẫn những thứ không phải lỗ hổng. Một bản quét thô mới không giúp được gì; ai đem mô hình mới áp vào một dự án nên hỏi maintainer trước và nên đến với bản vá, không chỉ với danh sách phát hiện.
Thí điểm giữa GitHub và Microsoft
GitHub và Microsoft chạy thí điểm chung với các maintainer, đặt câu hỏi liệu AI có thể giúp họ tung ra bản vá thay vì giao thêm phát hiện. Họ dùng Codename MDASH, bộ khung quét dạng tác tử đa mô hình của Microsoft, để tìm và sửa lỗ hổng trong phần mềm mã nguồn mở được dùng rộng rãi.
Mục tiêu kép: chỉ gửi những phát hiện thực sự quan trọng, và không bao giờ gửi cho maintainer một phát hiện chưa được xác minh. Quy trình gồm: tìm bằng MDASH với mô hình MAI Cyber của Microsoft; lọc bằng tác tử phân loại của GitHub Security Lab xây trên kỹ năng Copilot để loại trùng, kiểm tra tính hợp lệ và tập trung vào lỗi tác động cao; xác minh thủ công bởi các nhà nghiên cứu Microsoft FORGE Lab; báo cáo riêng tư qua tính năng báo cáo lỗ hổng riêng tư của GitHub kèm bằng chứng khái niệm và bản vá gợi ý; cuối cùng maintainer quyết định sửa gì, sửa thế nào và khi nào.
Kết quả và các dự án tham gia
Sáu dự án tham gia, đều là cựu thành viên Quỹ Mã nguồn mở An toàn của GitHub: AutoGPT, Caddy, Express, FastMCP, ImageMagick và Netty. MDASH đánh dấu hàng nghìn vấn đề tiềm ẩn; sau bước lọc bằng AI và kiểm tra tay của bảy nhà nghiên cứu FORGE Lab, maintainer nhận 99 báo cáo riêng tư. Tính đến ngày 15/11, họ đã sửa 55 lỗi, trong đó 14 bản vá đã có trong bản phát hành.
Bài học rút ra
- Bản vá quan trọng hơn phát hiện: mỗi báo cáo đến đã được kiểm tra, kèm bản vá gợi ý để xem xét, điều chỉnh và hợp nhất. Các bản vá đầu tiên xuất hiện khoảng một tuần sau lần quét đầu; Caddy sửa cả 22 báo cáo trong vòng một tuần hoặc ít hơn.
- Chất lượng cao nhờ kiểm tra của nhà nghiên cứu: maintainer nhận danh sách ngắn thay vì bị ngập. Express nói báo cáo lọc bớt nhiễu; Caddy nói chúng phát hiện lỗi khó thấy và lấp khoảng trống mà báo cáo trước bỏ sót; ImageMagick, nhóm chỉ hai người, nhận 22 báo cáo và có lần vá trong 15 phút thay vì 30-60 phút đọc hiểu một cảnh báo bảo mật thông thường.
- Mã nguồn mở vẫn còn khoảng trống: thí điểm thành công nhờ con người làm việc cẩn thận ở từng bước, và cách làm này chưa mở rộng được. Bảy nhà nghiên cứu mất khoảng hai ngày mỗi dự án để kiểm tra tay, trong khi báo cáo chất lượng thấp vẫn đến maintainer hằng ngày. Maintainer cần báo cáo lỗ hổng riêng tư, chạy kiểm thử CI/CD trên bản sao riêng tư để xác minh bản vá, và cần quyền truy cập mô hình có năng lực an ninh mạng để kiểm chứng bằng chứng khái niệm trước và sau khi vá.
Chuẩn mực cho người dùng AI săn lỗ hổng
Nếu dùng AI tìm lỗ hổng trong mã nguồn mở, hãy kiểm tra mọi phát hiện trước khi gửi, đối chiếu với những gì dự án đã biết cùng mô hình mối đe dọa và chính sách bảo mật; gửi riêng tư; kèm bản vá gợi ý và để maintainer quyết định nhịp độ.
Việc có thể làm ngay và bước tiếp theo
Maintainer nên bật báo cáo lỗ hổng riêng tư, và nếu dự án trên GitHub có thể bật các tính năng bảo mật cốt lõi trong khoảng hai phút bằng gh-secure. Bên xây dựng trên mã nguồn mở nên bật cảnh báo Dependabot để biết khi phụ thuộc cần cập nhật bảo mật. GitHub đang đưa các bài học vào báo cáo lỗ hổng riêng tư và cảnh báo bảo mật; Microsoft công bố MAI Cyber 2, trong khi thí điểm chạy trên mô hình MAI Cyber trước đó; và GitHub sẽ cấp cho mọi dự án cựu thành viên Quỹ quét bảo mật bằng AI với phát hiện được kiểm tra trước khi báo cáo riêng tư, kèm GitHub Copilot Max.
Nguồn: GitHub Blog
Trích nguồn từ: GitHub Blog
Bài viết liên quan
Chiến dịch Trigram giả mạo khoảng 50 thương hiệu AI và blockchain để tấn công lập trình viên bằng infostealer
Chiến dịch Trigram giả mạo khoảng 50 thương hiệu trong lĩnh vực blockchain và AI, dùng kịch bản tuyển dụng, hội nghị và theo dõi đơn hàng để lừa lập trình viên tự chạy mã độc đánh cắp thông tin.
Đọc thêm
Nhà nghiên cứu công bố hai lỗ hổng RCE vượt qua hàng phòng thủ mới của Telegram trên Android
NebuSec cho biết có thể vượt bộ lọc bảo mật mà Telegram thêm vào ứng dụng Android tuần trước để chạy mã ngoài tiến trình, dù chưa công bố chi tiết kỹ thuật.
Đọc thêm
Lỗ hổng vòng qua SHA pinning trên GitHub Actions và cách khắc phục
Tin tặc đã tìm được cách vượt qua SHA pinning - biện pháp phòng thủ phổ biến chống tấn công chuỗi cung ứng phần mềm - bằng cách lợi dụng các fork. Hội thảo trực tuyến sắp tới sẽ giải thích cách bịt lỗ hổng này.
Đọc thêm
Oracle vá 11 lỗ hổng Java, xuất hiện báo cáo RCE nghiêm trọng trên OpenJDK
Oracle dự kiến phát hành bản vá cho 11 lỗ hổng Java SE vào ngày 17/11, trong khi các báo cáo chưa được xác minh cảnh báo về lỗ hổng thực thi mã từ xa nghiêm trọng trên OpenJDK.
Đọc thêm
Điểm tin tuần: Loạt lỗ hổng zero-day N-able, Windows, Chrome và cả... tủ lạnh
Tuần qua chứng kiến nhiều lỗ hổng zero-day bị khai thác thực tế nhắm vào N-able, Windows, Chrome, cùng các vụ tấn công chuỗi cung ứng và rò rỉ dữ liệu lớn.
Đọc thêm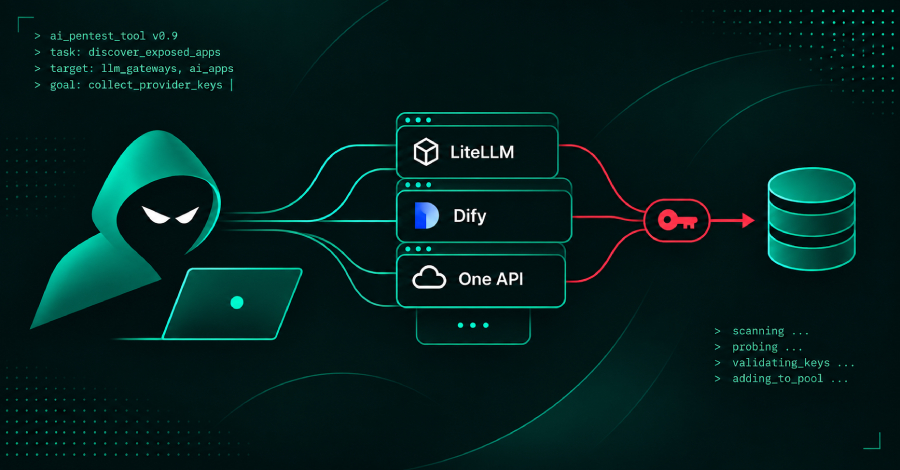
Amazon phát hiện chiến dịch AI Agent nhắm vào LiteLLM, Dify để đánh cắp API key
Nhóm tình báo mối đe dọa của Amazon ghi nhận các AI agent tự động dò tìm ứng dụng AI lộ trên internet như LiteLLM, One API, Dify để đánh cắp khóa nhà cung cấp AI, có dấu hiệu liên quan nhóm tấn công gắn với Trung Quốc.
Đọc thêm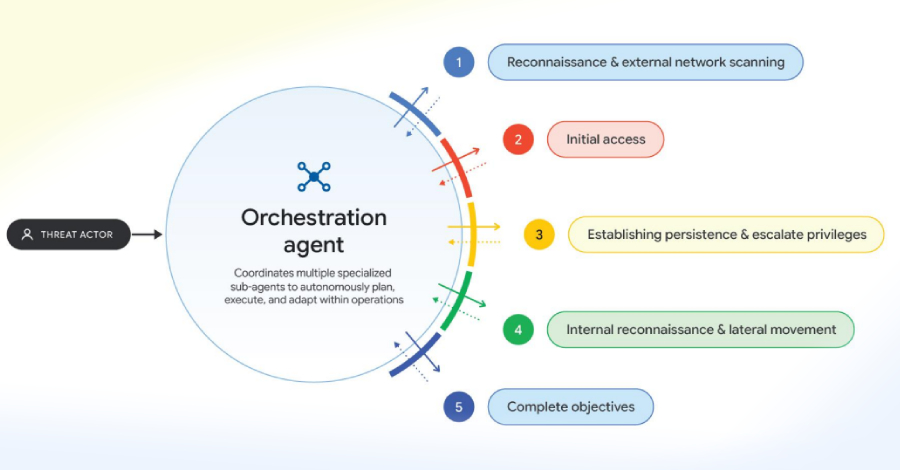
Google phát hiện tin tặc dùng AI Agent để xây dựng và chạy khai thác từ bản vá phần mềm
Google cho biết tin tặc đã chuyển từ nhập lệnh thủ công sang dùng các framework AI Agent tự động như ARTEX, CAIRN, CyberStrikeAI và PentAGI để thực hiện xâm nhập đa giai đoạn với tốc độ cao, đồng thời tự động dịch ngược bản vá để vũ khí hóa lỗ hổng m
Đọc thêm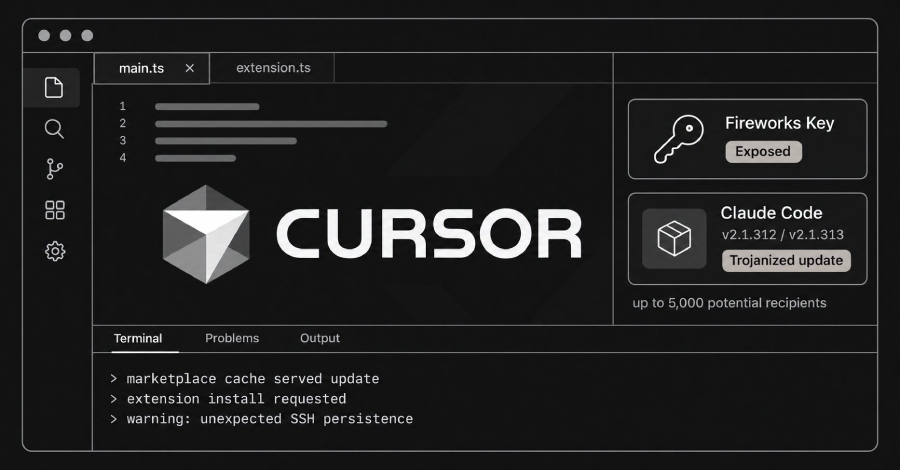
Cursor: Khóa API Fireworks AI bị đánh cắp dẫn đến tiện ích Claude Code bị cài mã độc
Cursor cho biết kẻ tấn công đã lợi dụng khóa truy cập bị lộ từ vụ xâm nhập Fireworks AI để đưa bản Claude Code chứa mã độc lên chợ tiện ích của mình, ảnh hưởng tối đa 5.000 người dùng.
Đọc thêm
Lỗ hổng UnrealIRCd bị khai thác để chèn lệnh cấp máy chủ
CISA đưa CVE-2026-114713 của UnrealIRCd vào danh mục lỗ hổng bị khai thác thực tế sau khi ghi nhận các nỗ lực tấn công nhắm vào lỗi cho phép chèn lệnh với quyền máy chủ.
Đọc thêm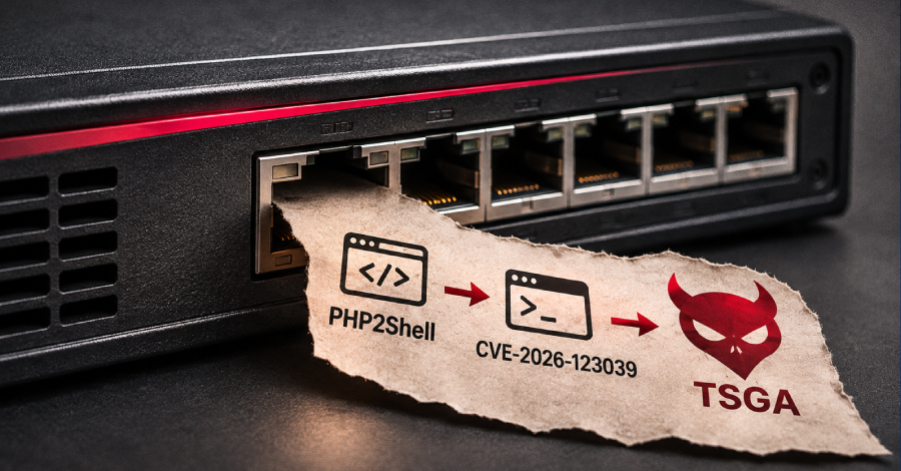
Tin tặc khai thác lỗ hổng PHP2Shell trên cổng Check Point để cài backdoor TSGA và xóa dữ liệu ESXi
Check Point ghi nhận nhóm tin tặc chưa xác định khai thác lỗ hổng PHP2Shell và CVE-2026-123039 trên cổng bảo mật chưa vá để cài backdoor TSGA, sau đó tấn công máy chủ VMware ESXi bằng wiper.
Đọc thêm