

Google phát hành bản vá cho lỗ hổng Android nghiêm trọng có thể cho phép RCE từ xa mà không cần người dùng tương tác
Bản tin bảo mật tháng 11 của Google công bố bản vá cho một lỗ hổng Android nghiêm trọng, được đánh giá có thể cho phép kẻ tấn công chạy mã trên điện thoại từ xa mà không cần bất kỳ thao tác nào của người dùng. Lỗ hổng mang mã CVE-2026-58868, ảnh hưởng tới các phiên bản Android 14 đến 17.
Điện thoại nhận được bản sửa khi cấp bản vá bảo mật đạt 2026-11-01 hoặc mới hơn, mốc thời gian do nhà sản xuất và nhà mạng phân phối theo lịch riêng của họ. Tính đến ngày 4/11, bản tin của Google chưa ghi nhận cuộc tấn công nào khai thác các lỗ hổng này; không lỗi nào nằm trong danh mục lỗ hổng đang bị khai thác (KEV) của CISA tính đến bản cập nhật ngày 3/11.
Nguyên nhân và mức độ đánh giá
Lỗi được xác định là khả năng ghi ngoài phạm vi (out-of-bounds write) do tràn bộ đệm heap trong hàm onOutputReceived của tệp FrameDecoder.cpp. Cả bản tin lẫn hồ sơ CVE đều không nêu cách kẻ tấn công tiếp cận đoạn mã này. Mức xếp hạng Nghiêm trọng của Google giả định các lớp bảo vệ tích hợp trong Android và dịch vụ của Google bị tắt hoặc bị vượt qua.
Các phiên bản cũ hơn như Android 12 và 13 không được liệt kê là bị ảnh hưởng; hồ sơ của Google cũng không cho biết chúng có chứa lỗi này hay không.
Cách kiểm tra bản vá trên điện thoại
Theo hướng dẫn của Google:
- Mở ứng dụng Cài đặt.
- Chọn Giới thiệu điện thoại (hoặc Giới thiệu máy tính bảng), sau đó chọn Phiên bản Android.
- Xem ngày cập nhật bảo mật Android và ngày cập nhật hệ thống Google Play.
Ngày cập nhật bảo mật Android chính là cấp bản vá của máy. Mốc 2026-11-01 hoặc mới hơn bao phủ CVE-2026-58868 cùng các lỗi khác trong thành phần Framework, System và Android runtime. Mốc 2026-11-05 hoặc mới hơn bao phủ toàn bộ lỗi trong bản tin tháng 11, gồm cả lỗi trong kernel và trong các linh kiện từ Arm, Imagination Technologies, MediaTek, Unisoc và Qualcomm.
Google đặt hai mốc ngày để nhà sản xuất có thể phát hành sớm nhóm bản sửa chung cho mọi thiết bị Android, đồng thời khuyến khích họ đưa vào đầy đủ các bản sửa trong bản tin. Máy chạy Android 10 trở lên cũng có thể nhận một số bản sửa qua cập nhật hệ thống Google Play; danh sách tháng này có thêm lỗi Nghiêm trọng CVE-2026-58876, nhưng CVE-2026-58868 không nằm trong danh sách đó, nên mốc cần kiểm tra vẫn là ngày cập nhật bảo mật Android. Bản tin không đưa ra cách xử lý tạm thời cho máy chưa cài được bản vá.
Lỗ hổng từ chối dịch vụ từ xa trong mã tin nhắn SMS
Một lỗi Nghiêm trọng khác, CVE-2026-58882, có thể bị lợi dụng để tấn công từ chối dịch vụ từ xa mà không cần người dùng tương tác, theo hồ sơ CVE. Lỗi nằm trong hàm decodeWapPdu, thuộc phần mã Android xử lý tin nhắn WAP Push gửi qua SMS.
Ngày 29/10, một nhà nghiên cứu với bút danh Mark B đăng bài phân tích có tên "SMS of Death" về một lỗi trong cùng hàm này; bản tin và hồ sơ CVE không xác nhận CVE-2026-58882 có phải lỗi đó hay không. Theo bài viết, chỉ một tin nhắn WAP Push sai định dạng có thể làm ứng dụng com.android.phone bị treo và kết thúc mọi cuộc gọi đang diễn ra, kể cả cuộc gọi khẩn cấp; thử nghiệm trên nhiều mẫu điện thoại đều gây treo mỗi lần. Kẻ tấn công chỉ cần số điện thoại của nạn nhân, tin nhắn không hiện trong hộp thư đến, và máy sẽ thử lại tin nhắn mỗi lần khởi động nên có thể tiếp tục treo cho tới khi tin nhắn bị xóa.
Một ứng dụng chứng minh khái niệm gửi loại tin nhắn này từ máy này sang máy khác đã được công bố. Theo nhà nghiên cứu, điện thoại chạy Android 12 và 13 dùng cùng đoạn mã nhưng không nhận được bản sửa như các phiên bản mới hơn.
Các lỗi nghiêm trọng khác trong bản tin
Bản tin tháng 11 của Google liệt kê 216 lỗ hổng, trong đó 23 lỗi Nghiêm trọng. Hai lỗi Nghiêm trọng nữa có thể cho phép chạy mã từ xa là CVE-2026-58876 và CVE-2026-58936, đều thuộc thành phần System của Android.
Sáu lỗi Nghiêm trọng nằm trong kernel, hai trong số đó thuộc mã Bluetooth; lỗi kernel nghiêm trọng nhất có thể cho phép kẻ tấn công từ xa giành quyền cao hơn mà không cần người dùng tương tác. Cấp bản vá 2026-11-05 cũng sửa các lỗi Nghiêm trọng trong mã modem MediaTek và trong một thành phần mã nguồn đóng của Qualcomm. Trong bản tin tháng 11, MediaTek mô tả các lỗi modem Nghiêm trọng của mình là ghi ngoài phạm vi và cho biết chưa phát hiện việc bị khai thác thực tế.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
CISA xác nhận tin tặc khai thác lỗ hổng WordPress Core trong lúc nâng cấp phần mềm
CISA đưa lỗ hổng WordPress Core vào danh mục lỗ hổng bị khai thác thực tế, với bằng chứng tấn công đang diễn ra nhắm vào cửa sổ nâng cấp.
Đọc thêm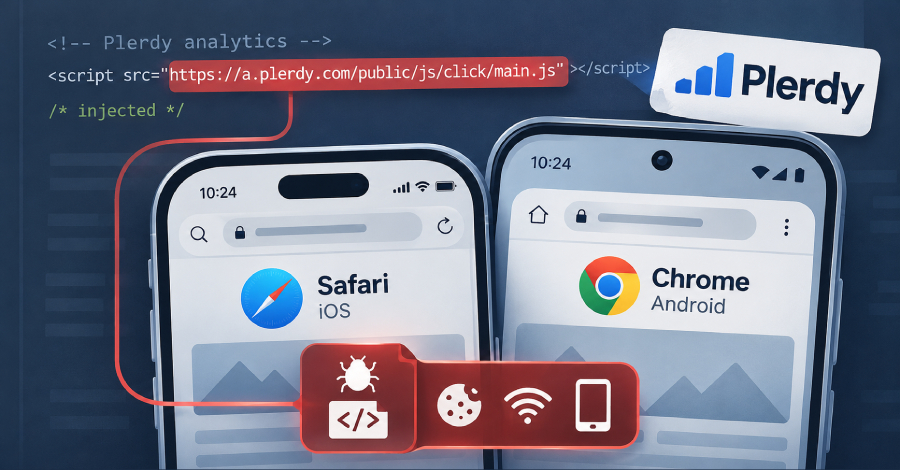
Nhóm tin tặc liên quan APT29 chiếm đoạt script phân tích web để phát tán mã khai thác iOS và Android
Chiến dịch Poisoned Source do nhóm APT29 thực hiện nhắm vào người dùng iOS và Android qua các website bị xâm nhập, tên miền giả và tấn công chuỗi cung ứng dịch vụ phân tích web Plerdy SEO Tracker.
Đọc thêm
OpenAI xây dựng quy trình tự động tìm và vá 948 lỗ hổng leo thang đặc quyền trong nhân Linux
OpenAI phát triển một pipeline tự động có khả năng phát hiện, xác thực và tạo bản vá cho 948 lỗ hổng leo thang đặc quyền cục bộ trong nhân Linux.
Đọc thêm
Lỗ hổng nghiêm trọng trong Rails cho phép ghi tệp tùy ý qua tải ảnh ImageMagick
Ruby on Rails phát hiện lỗ hổng Active Storage cho phép kẻ tấn công chưa xác thực ghi tệp tùy ý lên máy chủ thông qua ảnh tải lên được xử lý bởi ImageMagick, đã vá trong bản 8.1.4.1 và 8.0.5.2.
Đọc thêm
Lỗ hổng APT trên Debian và Ubuntu cho phép kẻ tấn công MitM tráo gói đã xác minh và chạy mã với quyền root
Lỗ hổng nghiêm trọng trong APT của Debian và Ubuntu cho phép kẻ tấn công MitM tráo gói cài đặt hợp lệ bằng mã độc, chạy với quyền root; bản vá đang được phát hành.
Đọc thêm
Lỗ hổng nghiêm trọng Siemens IoT2050 bị khai thác để cài backdoor điều khiển từ xa
VulnCheck phát hiện kẻ tấn công đang khai thác lỗ hổng điểm 10.0 trong thiết bị Siemens SIMATIC IoT2050 Advanced để cài mã độc và backdoor chạy lệnh từ xa.
Đọc thêm
Synology cảnh báo tấn công ransomware nhắm vào thiết bị NAS khai thác lỗ hổng DSM đã vá
Synology kêu gọi người dùng cập nhật DSM sau khi phát hiện tin tặc khai thác lỗ hổng đã vá từ tháng 12/2024 để mã hóa dữ liệu và tống tiền trên thiết bị NAS.
Đọc thêm
Lỗ hổng Barracuda có thể bị kết hợp để vượt qua kiểm soát truy cập và chiếm quyền root
Barracuda công bố hai lỗ hổng có thể bị khai thác kết hợp để vượt qua kiểm soát truy cập và giành quyền root trên thiết bị bị ảnh hưởng.
Đọc thêm
Chainstack bị tấn công: lộ dữ liệu khách hàng và mật khẩu đã băm
Chainstack xác nhận kẻ tấn công xâm nhập một phần hệ thống production, truy cập dữ liệu tài khoản khách hàng và mật khẩu đã băm; sự cố được cho là thuộc chiến dịch tấn công do AI dẫn dắt.
Đọc thêm
Cloudflare ra mắt Zero Wire: trung tâm theo dõi các lỗ hổng Internet nghiêm trọng
Cloudflare giới thiệu Zero Wire, nguồn tin tình báo lỗ hổng công khai trên Cloudflare Radar, giúp đội ngũ bảo mật hiểu nhanh các lỗ hổng nghiêm trọng và biết cần làm gì tiếp theo.
Đọc thêm