

Google phát hiện tin tặc dùng AI Agent để xây dựng và chạy khai thác từ bản vá phần mềm
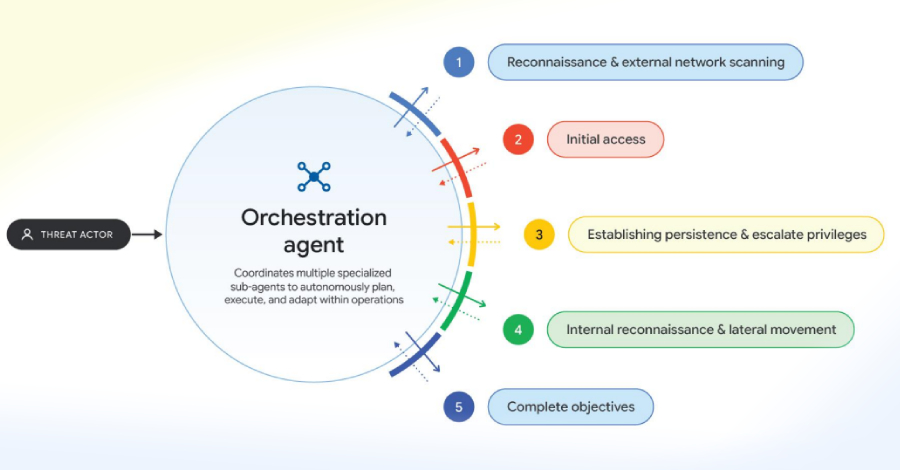
Google vừa công bố báo cáo cho thấy việc lạm dụng trí tuệ nhân tạo của các nhóm tấn công đã vượt xa mức nhập lệnh thủ công, chuyển sang triển khai các framework tấn công tự động đa tác tử như ARTEX, CAIRN, CyberStrikeAI và PentAGI nhằm thực hiện xâm nhập nhiều giai đoạn với tốc độ vận hành cao hơn.
Tự động dịch ngược bản vá để khai thác
Các nhóm tấn công đang tận dụng sức mạnh của mô hình ngôn ngữ lớn (LLM) và framework tác tử để tự động hóa việc dịch ngược bản vá thông qua phân tích so sánh, từ đó nhanh chóng vũ khí hóa các lỗ hổng vừa được công bố. Trường hợp được ghi nhận là các lỗ hổng PaperCut NG/MF hồi đầu tháng 9 năm nay.
Nhóm Tình báo Mối đe dọa của Google (GTIG) nhận định việc lạm dụng các framework kiểm thử xâm nhập (pentest) tác tử mã nguồn mở là cách để tự động hóa từng giai đoạn riêng lẻ và các tác vụ vận hành cụ thể trong các cuộc xâm nhập trực tiếp. Theo Google, đây là bước chuyển dịch mô hình khi tấn công mạng diễn ra với tốc độ máy, cho phép mở rộng quy mô đáng kể bằng cách ghép nối nhiều đường tấn công khác nhau dù cơ chế kỹ thuật cơ bản vẫn giữ nguyên.
Nhiều nhóm tấn công thử nghiệm công cụ mới
Một số nhóm tấn công đã được quan sát thử nghiệm các framework và bộ công cụ này, gồm cả nhóm vì động cơ tài chính và nhóm bị nghi là gián điệp gắn với Trung Quốc. Google cũng ghi nhận việc sử dụng các công cụ, dịch vụ khác như ZeroHollow – dịch vụ suy luận dùng cho phát triển khai thác và định tuyến LLM – và Agent Zero, framework tác tử mã nguồn mở có khả năng thực thi mã tự động và tạo công cụ động.
Một lĩnh vực lạm dụng quan trọng khác là tự động hóa các tác vụ tốn nhiều công sức như phân tích lỗ hổng và vũ khí hóa mã chứng minh khái niệm (PoC) bằng các pipeline do LLM điều khiển, giúp rút ngắn khoảng thời gian giữa lúc bản vá được công bố và lúc bị khai thác thực tế.
Khai thác cả hạ tầng AI để trục lợi
Song song đó, tin tặc còn nhắm vào hạ tầng AI để trục lợi từ các cuộc tấn công LLMjacking bằng cách đánh cắp thông tin xác thực LLM và tài nguyên đám mây từ môi trường doanh nghiệp bị xâm phạm, rồi bán lại quyền truy cập qua các dịch vụ proxy ngầm như APIMart và JetNight với giá chiết khấu, còn gọi là LLM mixer.
Các phát hiện cho thấy sự xuất hiện của framework mã nguồn mở càng hạ thấp rào cản gia nhập, giúp kẻ xấu dễ dàng tích hợp khai thác mới, tự động mở rộng tấn công và dựng các chiến dịch lừa đảo thuyết phục, tiếp tục rút ngắn thời gian tấn công.
Nền tảng lừa đảo tích hợp chatbot LLM
Đáng chú ý là nền tảng lừa đảo tiếng Trung có tên Jieyou đã tích hợp trợ lý chatbot LLM, cho phép khách hàng cấu hình bảng điều khiển lừa đảo và sửa mẫu có sẵn bằng lệnh ngôn ngữ tự nhiên mà không cần có chuyên môn kỹ thuật. Google đánh giá sự phát triển của Jieyou phản ánh xu hướng ngày càng rõ khi các nhà cung cấp lừa đảo dạng dịch vụ (PhaaS) dùng LLM như một đòn bẩy mô-đun: thay vì chỉnh sửa payload thủ công, các đối tượng tay nghề thấp có thể dùng ngôn ngữ tự nhiên qua chatbot để tùy biến linh hoạt mồi nhử và giao diện lừa đảo.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
Điểm tin tuần: Loạt lỗ hổng zero-day N-able, Windows, Chrome và cả... tủ lạnh
Tuần qua chứng kiến nhiều lỗ hổng zero-day bị khai thác thực tế nhắm vào N-able, Windows, Chrome, cùng các vụ tấn công chuỗi cung ứng và rò rỉ dữ liệu lớn.
Đọc thêm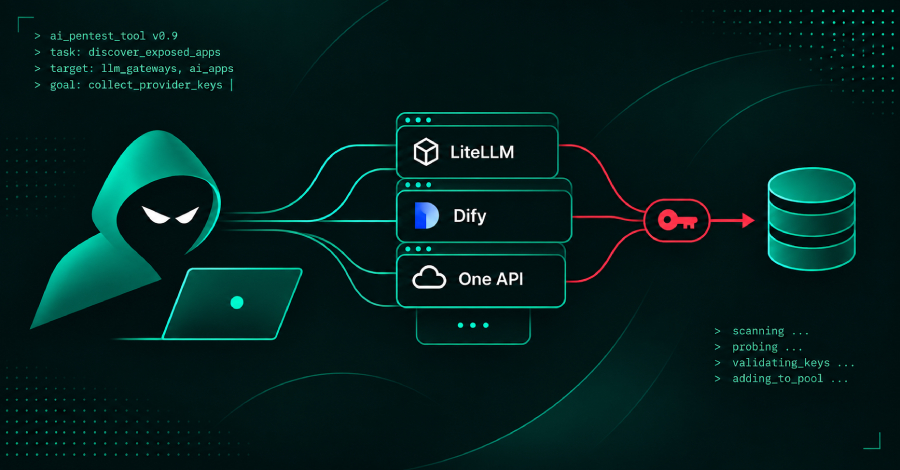
Amazon phát hiện chiến dịch AI Agent nhắm vào LiteLLM, Dify để đánh cắp API key
Nhóm tình báo mối đe dọa của Amazon ghi nhận các AI agent tự động dò tìm ứng dụng AI lộ trên internet như LiteLLM, One API, Dify để đánh cắp khóa nhà cung cấp AI, có dấu hiệu liên quan nhóm tấn công gắn với Trung Quốc.
Đọc thêm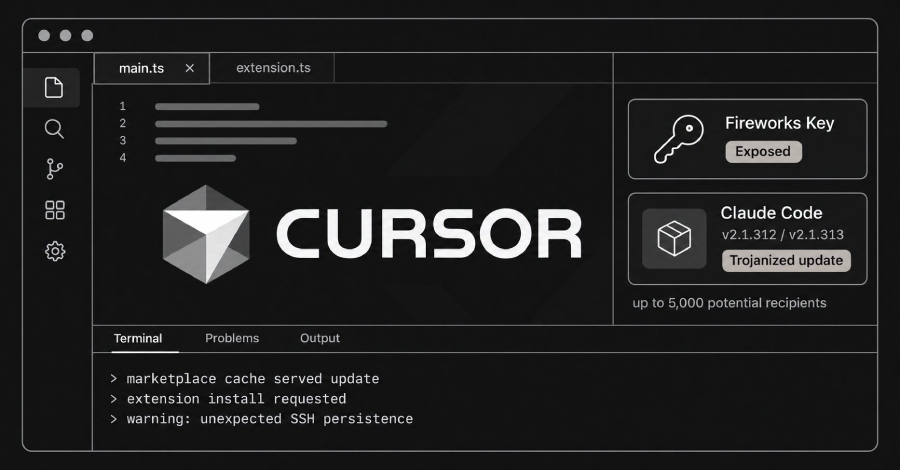
Cursor: Khóa API Fireworks AI bị đánh cắp dẫn đến tiện ích Claude Code bị cài mã độc
Cursor cho biết kẻ tấn công đã lợi dụng khóa truy cập bị lộ từ vụ xâm nhập Fireworks AI để đưa bản Claude Code chứa mã độc lên chợ tiện ích của mình, ảnh hưởng tối đa 5.000 người dùng.
Đọc thêm
Lỗ hổng UnrealIRCd bị khai thác để chèn lệnh cấp máy chủ
CISA đưa CVE-2026-114713 của UnrealIRCd vào danh mục lỗ hổng bị khai thác thực tế sau khi ghi nhận các nỗ lực tấn công nhắm vào lỗi cho phép chèn lệnh với quyền máy chủ.
Đọc thêm
Tin tặc khai thác lỗ hổng PHP2Shell trên cổng Check Point để cài backdoor TSGA và xóa dữ liệu ESXi
Check Point ghi nhận nhóm tin tặc chưa xác định khai thác lỗ hổng PHP2Shell và CVE-2026-123039 trên cổng bảo mật chưa vá để cài backdoor TSGA, sau đó tấn công máy chủ VMware ESXi bằng wiper.
Đọc thêm
Hai cuộc tấn công Mior và Skyfall cho phép máy chủ cloud độc hại đọc dữ liệu trong VM AMD SEV-SNP
Mior và Skyfall là hai kỹ thuật tấn công mới nhắm vào AMD SEV-SNP, cho phép hypervisor độc hại đọc hoặc sửa bộ nhớ của máy ảo bảo mật. AMD đã phát hành bản vá firmware và microcode cho các dòng chip EPYC bị ảnh hưởng.
Đọc thêm
Khi AI Agent gặp sự cố: làm sao để thực sự dừng nó?
Khi một AI agent thực hiện hành động ngoài phạm vi, chỉ tắt model là chưa đủ. Cần quy trình kiểm soát gồm tạm dừng workflow, thu hồi thông tin xác thực, chặn công cụ và đường mạng, cùng việc lưu bằng chứng và khôi phục an toàn.
Đọc thêm
PostgreSQL vá 52 lỗ hổng, gồm lỗi 22 năm tuổi cho phép RCE sau khi đăng nhập
PostgreSQL phát hành bản cập nhật vá 52 lỗ hổng bảo mật, trong đó CVE-2026-6460 (CVSS 8.8) cho phép người dùng cơ sở dữ liệu chạy mã trên máy chủ. Quản trị viên cần nâng cấp và biên dịch lại các extension viết bằng C.
Đọc thêm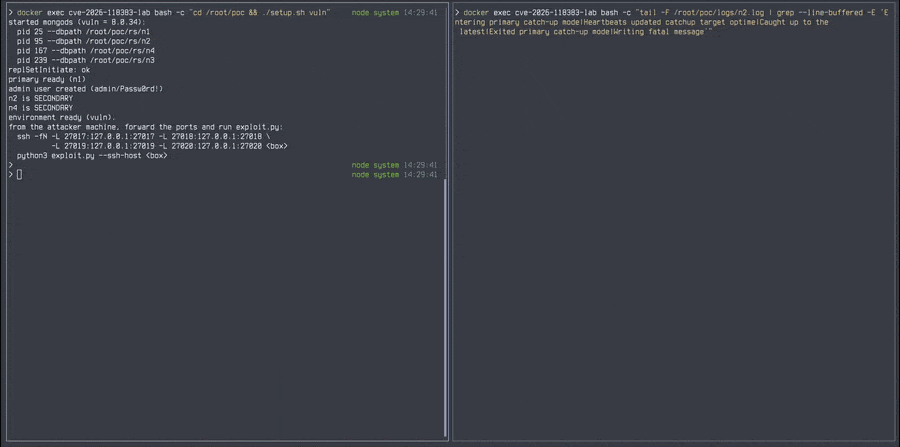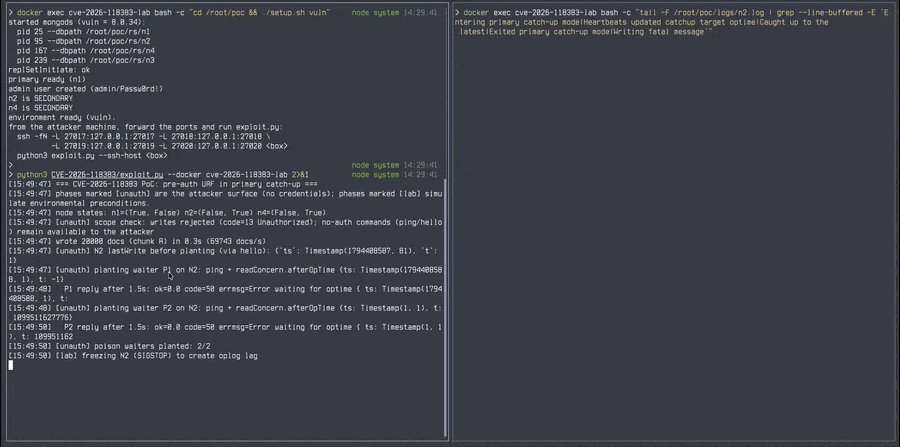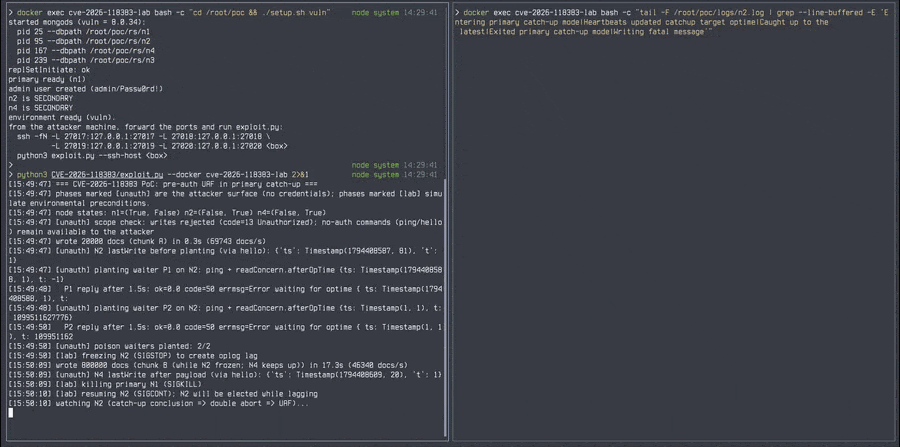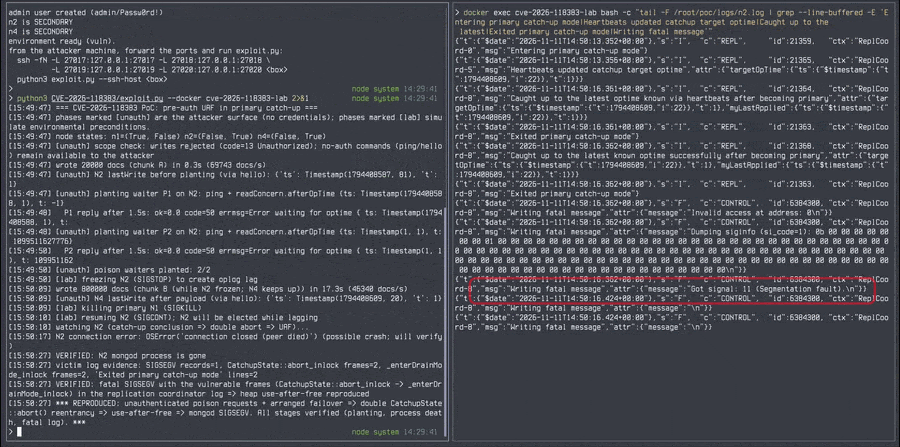
Lỗ hổng MongoDB nghiêm trọng CVE-2026-118383: hai request từ kẻ chưa xác thực có thể làm sập server khi chuyển vai primary
MongoDB đã phát hành bản vá cho lỗ hổng use-after-free nghiêm trọng CVE-2026-118383, cho phép kẻ tấn công chưa xác thực gửi hai request khiến thành viên replica set bị sập khi đảm nhận vai primary.
Đọc thêm
Chiến dịch chiếm phiên Google: Lời mời lịch và proxy trực tiếp
Nhóm nghiên cứu Material Security phát hiện chiến dịch lừa đảo chiếm phiên đăng nhập Google của người dùng doanh nghiệp qua lời mời Google Calendar, dùng proxy ngược để đánh cắp mật khẩu và mã xác thực hai lớp.
Đọc thêm