Hai cuộc tấn công Mior và Skyfall cho phép máy chủ cloud độc hại đọc dữ liệu trong VM AMD SEV-SNP
Bối cảnh
Tuần này, hai nhóm nghiên cứu công bố hai cuộc tấn công mới có thể phá vỡ lớp bảo vệ của AMD SEV-SNP, công nghệ điện toán bảo mật trên các vi xử lý máy chủ EPYC. Cả hai đều yêu cầu kẻ tấn công kiểm soát hypervisor của máy chủ; riêng Mior còn cần quyền điều khiển BIOS/UEFI. Kết quả thử nghiệm đều được thực hiện trên chip EPYC trong phòng thí nghiệm.
SEV-SNP dùng mã hóa bộ nhớ do phần cứng thực thi và cơ chế kiểm soát truy cập để bảo vệ máy ảo, kể cả trước hypervisor của chính máy chủ. Cơ chế này ghi danh trang bộ nhớ trong bảng Reverse Map Table (RMP) do bộ xử lý an ninh nền tảng PSP quản lý.
Cuộc tấn công Mior
Nhóm nghiên cứu ETH Zurich khai thác giai đoạn khởi động của SEV-SNP. Họ chuyển hướng các lệnh ghi của PSP sang bộ nhớ của một card đồ họa do mình kiểm soát thay vì bộ nhớ chính, khiến quá trình khởi động hoàn tất mà không báo lỗi nhưng một phần bảng RMP, gồm cả mục bảo vệ chính bảng này, không được khởi tạo.
Từ đó, hypervisor có thể viết lại các lớp bảo vệ của RMP, bật chế độ gỡ lỗi trên máy ảo bảo mật và dùng lệnh gỡ lỗi của PSP để đọc, ghi bộ nhớ máy ảo. Thử nghiệm thành công 1.000/1.000 lần qua hai lượt chạy. Ở thử nghiệm thứ hai, nhóm sao chép số đo của một máy ảo vô hại sang máy ảo độc hại, khiến báo cáo chứng thực của máy ảo độc hại mô tả nhầm phần mềm vô hại.
Theo nhóm nghiên cứu, Mior nằm trong mô hình mối đe dọa mà AMD đã định nghĩa cho SEV-SNP, vì AMD chủ động không tin cậy UEFI. Với máy ảo thông thường vốn đã tin máy chủ, cuộc tấn công không mang lại lợi ích mới. Nhóm chạy thử trên một chip EPYC 9135 (Zen 5), cho rằng chip Zen 3 và Zen 4 có thể bị ảnh hưởng nhưng chưa kiểm chứng do không có thiết lập cho phép sửa BIOS.
Cuộc tấn công Skyfall
Nhóm ETH Zurich và Google xây dựng Skyfall dựa trên Transient Scheduler Attacks (TSA), nhóm lỗ hổng rò rỉ dữ liệu qua thời gian thực thi lệnh được công bố ngày 8/7/2025. Khi hypervisor cố ý làm máy ảo khởi động thất bại, vi xử lý đã lưu tạm một phần trạng thái của máy ảo mà không dọn dẹp như thường lệ, và hypervisor đọc được phần dữ liệu này qua TSA.
Bằng cách đó, nhóm thu hồi được giá trị thanh ghi đã lưu và một khóa mã hóa ổ đĩa từ máy ảo thử nghiệm. Trong tấn công thực tế, hypervisor có thể dùng kỹ thuật SEV-Step để tua máy ảo cho đến khi khóa nằm trong thanh ghi. Skyfall cũng đọc được bộ nhớ máy ảo nhưng chỉ ba dòng cache cố định trong một trang, tại offset 0x0c0, 0x380 và 0x3c0.
Cuộc tấn công không cần can thiệp phần cứng, chỉ cần máy chủ hoặc hypervisor độc hại. Nhóm thử trên EPYC 7313 (Zen 3), EPYC 9124 và 9334 (Zen 4), không thấy rò rỉ trên chip Zen 5. Ngoài máy ảo, nhóm còn đọc được bản vi mã đã giải mã trên cả ba chip và giá trị thanh ghi trong bộ nhớ System Management Mode (SMM), vốn cả nhân hệ điều hành cũng không đọc được; hai kỹ thuật này cần phần mềm đặc quyền trên máy.
Phản hồi và bản vá
AMD theo dõi Mior là CVE-2026-0462, điểm 5.9 theo CVSS 4.0, chỉ ghi nhận SEV-SNP bị ảnh hưởng chứ không phải SEV và SEV-ES. Skyfall được theo dõi là CVE-2026-40671, điểm 4.9. Công ty cho biết firmware SEV cho Mior và vi mã cho Skyfall đều ghi ngày 12/8; firmware nền tảng cho các nhà sản xuất máy chủ dự kiến có trong tháng 11 (Skyfall) và tháng 12 (Mior), bản vá cho chip nhúng sẽ đến sau. Khách hàng được khuyến nghị lấy bản cập nhật BIOS từ nhà sản xuất máy chủ.
Hai bản tin tư vấn liệt kê cùng năm dòng EPYC máy chủ bị ảnh hưởng nhưng ghi tháng phát hành khác nhau cho gói TurinPI_1.0.0.C. Bản vá Skyfall cho tăng tốc Instinct MI300A ghi ngày 21/9; bản vá cho EPYC nhúng dự kiến từ tháng 1 đến tháng 4/2027. Supermicro đã công bố danh sách BIOS sửa lỗi cho nhiều bo mạch H12, H13, H14, kèm yêu cầu cập nhật firmware BMC và cho biết vẫn đang kiểm thử.
Vì bản vá nằm trong firmware máy chủ, khách thuê máy ảo bảo mật phụ thuộc vào nhà cung cấp cloud để cài đặt. Bản tin về Mior có liệt kê giá trị TCB cho chứng thực SNP cạnh mỗi phiên bản firmware đã vá nhưng không hướng dẫn chủ máy ảo cách kiểm tra. Cả hai bản tin đều không nói liệu lỗ hổng đã bị khai thác hay chưa; cả hai nhóm đã công bố mã, trong đó mã chứng minh khái niệm của Mior cần BIOS được sửa để mở khóa cấu hình định tuyến bộ nhớ.
Dự án EDK II gán cho lỗ hổng rò rỉ SMM của Skyfall mã CVE-2026-18448, điểm 5.6, do thiếu biện pháp giảm thiểu TSA trong mã firmware EDK II. Bản tin của AMD liệt kê chip EPYC và Ryzen, gồm cả mô hình nhúng, khuyến nghị áp dụng các biện pháp giảm thiểu TSA trước đó cùng bản vá EDK II khi có. Với năm dòng EPYC máy chủ nêu trên, bản tin chỉ ghi bản vá dự kiến trong tháng 11; firmware nền tảng có bản sửa đã sẵn có cho các chip khác như EPYC 4004 và 4005.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
Tin tặc khai thác lỗ hổng PHP2Shell trên cổng Check Point để cài backdoor TSGA và xóa dữ liệu ESXi
Check Point ghi nhận nhóm tin tặc chưa xác định khai thác lỗ hổng PHP2Shell và CVE-2026-123039 trên cổng bảo mật chưa vá để cài backdoor TSGA, sau đó tấn công máy chủ VMware ESXi bằng wiper.
Đọc thêm
Khi AI Agent gặp sự cố: làm sao để thực sự dừng nó?
Khi một AI agent thực hiện hành động ngoài phạm vi, chỉ tắt model là chưa đủ. Cần quy trình kiểm soát gồm tạm dừng workflow, thu hồi thông tin xác thực, chặn công cụ và đường mạng, cùng việc lưu bằng chứng và khôi phục an toàn.
Đọc thêm
PostgreSQL vá 52 lỗ hổng, gồm lỗi 22 năm tuổi cho phép RCE sau khi đăng nhập
PostgreSQL phát hành bản cập nhật vá 52 lỗ hổng bảo mật, trong đó CVE-2026-6460 (CVSS 8.8) cho phép người dùng cơ sở dữ liệu chạy mã trên máy chủ. Quản trị viên cần nâng cấp và biên dịch lại các extension viết bằng C.
Đọc thêm
Lỗ hổng MongoDB nghiêm trọng CVE-2026-118383: hai request từ kẻ chưa xác thực có thể làm sập server khi chuyển vai primary
MongoDB đã phát hành bản vá cho lỗ hổng use-after-free nghiêm trọng CVE-2026-118383, cho phép kẻ tấn công chưa xác thực gửi hai request khiến thành viên replica set bị sập khi đảm nhận vai primary.
Đọc thêm
Chiến dịch chiếm phiên Google: Lời mời lịch và proxy trực tiếp
Nhóm nghiên cứu Material Security phát hiện chiến dịch lừa đảo chiếm phiên đăng nhập Google của người dùng doanh nghiệp qua lời mời Google Calendar, dùng proxy ngược để đánh cắp mật khẩu và mã xác thực hai lớp.
Đọc thêm
Lỗ hổng nghiêm trọng trong Red Hat Quay cho phép đọc và ghi đè mọi container image riêng tư
Red Hat Quay dính hai lỗ hổng nghiêm trọng: kẻ tấn công có thể đọc, ghi đè image riêng tư trong mọi repository và đánh cắp token robot account của tenant khác. Bản vá đã phát hành cho tám nhánh Quay 3.
Đọc thêm
Hàng nghìn tài khoản GitHub bị chiếm đoạt để cài mã độc đánh cắp bí mật CI
Kẻ tấn công dùng thông tin đăng nhập của 4.837 tài khoản GitHub để cấy mã độc đánh cắp bí mật vào các quy trình CI, ảnh hưởng ít nhất 1.806 kho mã và hàng nghìn kho khác nhận commit độc hại.
Đọc thêm
Google Cloud cảnh báo ba lỗ hổng CPU AMD Turin có thể rò rỉ dữ liệu giữa các tiến trình trong VM
Google Cloud yêu cầu khách hàng dùng máy ảo trên chip AMD Turin cài bản vá hệ điều hành khách và khởi động lại máy để chống ba lỗ hổng kênh kề có thể làm lộ dữ liệu giữa các tiến trình.
Đọc thêm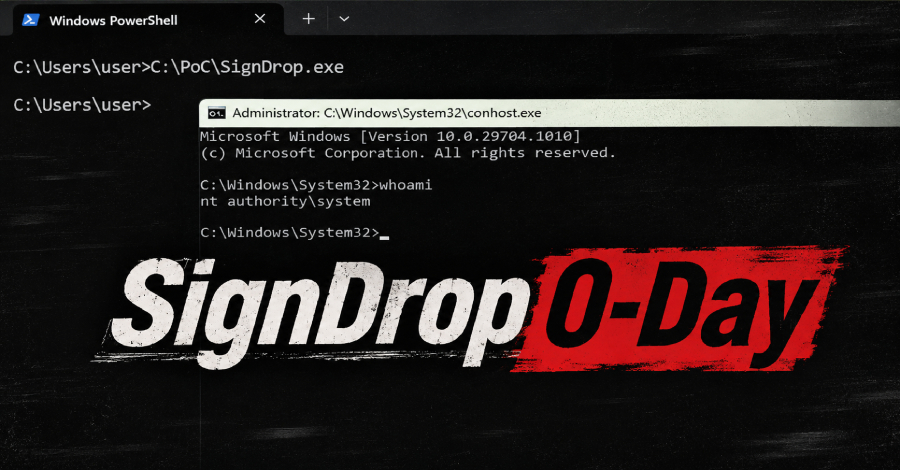
SignDrop: Lỗ hổng zero-day biến tính năng bảo mật CLFS của Windows thành công cụ chiếm quyền SYSTEM
Mã khai thác công khai SignDrop lợi dụng cách driver CLFS tạo tệp đồng hành để nâng quyền từ người dùng thường lên SYSTEM; Microsoft chưa xác nhận, chưa cấp CVE hay phát hành bản vá.
Đọc thêm
Lỗ hổng nghiêm trọng trong Apache HTTP/2 có thể cho phép kẻ tấn công chưa xác thực thực thi mã từ xa
Lỗ hổng CVE-2026-119618 trong module mod_http2 của Apache HTTP Server ảnh hưởng các phiên bản 2.4.55 đến 2.4.70, được vá trong 2.4.71, cho phép kẻ tấn công chưa xác thực chiếm quyền điều khiển tiến trình máy chủ.
Đọc thêm