

Lỗ hổng Java4Shell (CVE-2026-114938) cho phép RCE trước xác thực trên Jira, Jenkins, Keycloak
Lỗ hổng và phạm vi ảnh hưởng
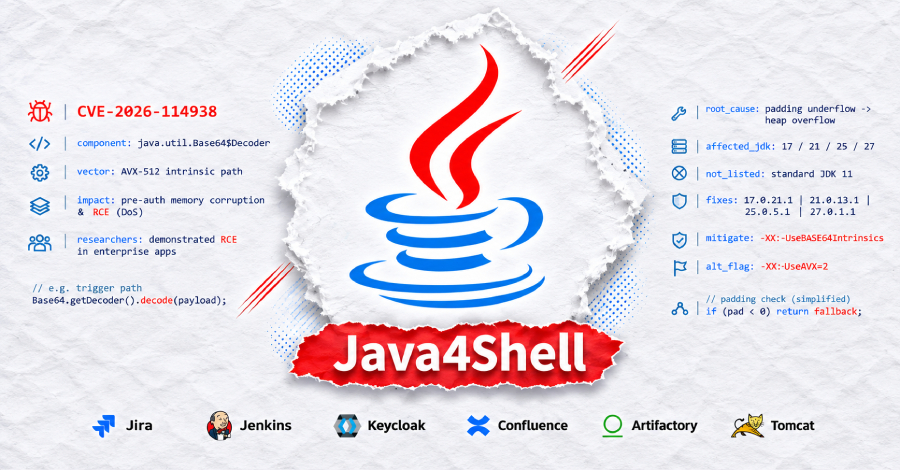
Công ty nghiên cứu bảo mật Calif công bố lỗ hổng có tên Java4Shell, cho phép kẻ tấn công không có tài khoản chạy mã của riêng mình trên Jira, Jenkins, Keycloak và ba ứng dụng phổ biến khác. Lỗ hổng được theo dõi với mã CVE-2026-114938, điểm CVSS 4.0 do nhóm nghiên cứu chấm là 9,2/10.
Lỗi nằm trong phiên bản Java 17.0.6 trở lên, và đoạn mã dễ tổn thương chỉ chạy trên chip x86-64 của Intel và AMD có hỗ trợ tính năng AVX-512 VBMI. Oracle và dự án OpenJDK đã phát hành bản vá; Amazon đã sửa các bản Corretto của mình, còn Red Hat vẫn đang chuẩn bị bản vá.
Cơ chế tấn công
Nhiều máy chủ giải mã dữ liệu Base64, như header đăng nhập HTTP Basic, SAML artifact hay CSRF token, trước khi kiểm tra người dùng đã đăng nhập hay chưa. Đây chính là con đường để kẻ tấn công không có tài khoản khai thác lỗi.
Java chuyển sang phiên bản giải mã Base64 tăng tốc khi biên dịch đoạn mã cho tốc độ, điều thường làm với code chạy nhiều lần. Một chuỗi sai định dạng kết thúc bằng dấu = thừa khiến bộ giải mã ghi 62 hoặc 63 byte vượt quá vùng đệm đầu ra. Java từ chối chuỗi đó, nhưng chỉ sau khi việc ghi đã xảy ra.
Các byte ghi tràn là cố định, nên kẻ tấn công chỉ kiểm soát được vị trí chúng rơi vào. Nhóm nghiên cứu vượt qua rào cản này bằng cách sắp xếp bộ nhớ máy chủ để phần tràn mở rộng một mảng liền kề, rồi dùng mảng đó ghi byte tùy ý và một mảng thứ hai để đọc ngược bộ nhớ — bước họ gọi là JavaBleed. Từ đó, cuộc tấn công chạm tới các phần của Java thực thi mã.
Không có một exploit dùng chung cho mọi mục tiêu: mỗi đích cần cách bố trí bộ nhớ và thời điểm riêng, một số cuộc tấn công nhạy cảm với độ trễ mạng. Proxy chờ đủ request hoàn chỉnh, như nginx mặc định, chặn được một phần nhưng không phải tất cả. Một lần thất bại có thể làm Java sập, và kẻ tấn công thường có thể thử lại.
Kết quả kiểm chứng từ các phòng lab
Nhóm nghiên cứu giữ kín mã tấn công cho sáu ứng dụng, và các lab khác tới nay mới tái hiện được tình trạng sập và rò rỉ bộ nhớ, chưa tái hiện được việc thực thi mã. Trung tâm An ninh mạng Canada cho biết chưa ghi nhận cuộc tấn công nào khai thác lỗi này.
Upwind tái hiện lỗi hỏng bộ nhớ trên máy chủ AWS dùng chip Intel Ice Lake, làm hỏng đối tượng kế tiếp trong bộ nhớ và cuối cùng khiến Java sập. Nhóm Adversary Pursuit của Blackpoint Cyber làm sập một ứng dụng Spring Boot thử nghiệm bằng khoảng 28.300 request đăng nhập sai định dạng trong khoảng 20 giây mà không hề đăng nhập. Nhóm này cũng dùng bước JavaBleed để đọc một bí mật lưu cạnh vùng tràn, thành công cả 30/30 lần, nhưng chưa tái hiện được RCE từ xa.
Các mức đánh giá có khác biệt: Oracle chấm 8,1/10 theo CVSS 3.1, cho rằng khó khai thác nhưng không cần đăng nhập và cảnh báo có thể dẫn tới chiếm quyền điều khiển Oracle Java SE. Red Hat chấm sơ bộ 9,8/10, Amazon chấm 8,8/10 và mô tả rủi ro là JVM sập với người dùng chưa xác thực, hoặc trong một số môi trường ứng dụng là thực thi mã bởi người dùng đặc quyền thấp đã đăng nhập. Lỗ hổng chưa có trong danh mục KEV của CISA tại thời điểm kiểm tra.
Ai bị ảnh hưởng
Đoạn mã dễ tổn thương có trong Java 17.0.6 trở lên thuộc dòng Java 17, cùng Java 21, 25 và 27. Java 8 và Java 11 tiêu chuẩn không chứa nó, nhưng bản Java SE 8 Performance Pack 8u511b33-perf thì bị ảnh hưởng, tương tự các bản GraalVM tương ứng.
Mã chỉ chạy trên chip x86-64 hỗ trợ AVX-512 VBMI, gồm Intel Xeon Ice Lake, Sapphire Rapids, Emerald Rapids, Granite Rapids và AMD Zen 4 trở lên; chip ARM64 không chạy được. Vì vậy cùng một container image có thể dính lỗi trên máy chủ này mà không dính trên máy khác. Trên Linux, có thể kiểm tra bằng lệnh grep trên /proc/cpuinfo để xem chip có đủ bốn tính năng avx512f, avx512bw, avx512vbmi và bmi2 hay không.
Calif cũng lưu ý một chương trình Java mở kết nối TLS tới máy chủ độc hại có thể bị xâm phạm, kể cả khi chương trình không chạy dịch vụ nào; exploit cho trường hợp này do nhà nghiên cứu samczsun cung cấp và chưa được công bố cách tiếp cận bộ giải mã.
Bản vá và biện pháp tạm thời
Với Oracle Java, các bản đã sửa là 17.0.21.1, 21.0.13.1, 25.0.5.1 và 27.0.1.1. Java 8 Performance Pack có bản 8u513; GraalVM có các bản 17.0.21.1, 21.0.13.1 và Enterprise Edition 21.3.20.1. Corretto của Amazon đã sửa trong 17.0.21.1.2 cùng các bản 21, 25, 27; Azul sửa trong Zulu 17, 21, 25, 27; SAP phát hành SapMachine cùng phiên bản nhưng không ghi rõ nội dung sửa. Red Hat chưa phát hành bản vá cho RHEL 8, 9, 10 và các bản OpenJDK 17, 21, 25. Eclipse Temurin, Microsoft Build of OpenJDK và BellSoft Liberica chưa niêm yết bản đã sửa tại thời điểm kiểm tra.
Sản phẩm đóng gói sẵn Java runtime cần nhà sản xuất cập nhật. Sau khi cập nhật, cần khởi động lại dịch vụ Java và build lại, triển khai lại container image để tiến trình đang chạy dùng bản mới.
Nếu chưa cập nhật được, có thể khởi động JVM với một trong các cờ sau và gỡ bỏ khi đã cài bản vá:
- -XX:-UseBASE64Intrinsics chỉ tắt đoạn mã Base64 tăng tốc, loại bỏ đường tấn công mà vẫn giữ các tăng tốc AVX-512 khác.
- -XX:UseAVX=2 tắt toàn bộ AVX-512, chỉ dùng trên máy chủ x86-64 vì Java trên ARM64 không nhận cờ này và sẽ không khởi động.
Trong lab của Upwind, cả hai cờ đều chặn được lỗi tràn trên mọi phiên bản bị ảnh hưởng đã thử. Công ty cảnh báo cờ -XX:DisableIntrinsic=_base64_decodeBlock khi dùng một mình sẽ khiến Java không khởi động.
Để phát hiện dấu hiệu tấn công, có thể theo dõi các token Base64 dài từ 32 ký tự trở lên kết thúc bằng = và có độ dài không chia hết cho 4, đặc biệt trong header Authorization; các đợt bùng phát lỗi IllegalArgumentException từ java.util.Base64$Decoder; cùng các file log sập hs_err_pid không rõ nguyên nhân hoặc hiện tượng khởi động lại liên tục. Các dấu hiệu này không chứng minh được có xâm nhập, và việc không thấy chúng cũng không chứng minh máy chủ an toàn.
Đáng chú ý, một đầu vào sai định dạng gây tràn đã được đăng công khai ngày 9/9 trong một đề xuất sửa lỗi gửi lên kho mã OpenJDK dưới dạng pull request, mô tả lỗi tràn trong cùng đoạn mã giải mã Base64 AVX-512. Tác giả đã đóng đề xuất mà không hợp nhất vào đầu tháng 11, sau thông báo tự động rằng nó không hoạt động hơn tám tuần.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
Tin tặc xâm nhập gói PyPI agent-framework của Microsoft để đánh cắp thông tin xác thực cloud
Các phiên bản độc hại 1.26.1 và 1.26.2 của gói agent-framework trên PyPI bị phát hiện chứa mã đánh cắp thông tin xác thực cloud, được phát hành cách nhau 33 phút.
Đọc thêm
CISA kêu gọi vá khẩn lỗ hổng Java4Shell có thể cho phép thực thi mã từ xa
CISA yêu cầu các tổ chức vá ngay lỗ hổng nghiêm trọng trong Oracle Java có tên Java4Shell, ảnh hưởng bộ giải mã Base64 của JVM và có thể dẫn tới thực thi mã từ xa.
Đọc thêm
CISA cảnh báo lỗ hổng RCE nghiêm trọng trong Puppet đang bị khai thác
CISA đưa CVE-2026-115731 vào danh mục lỗ hổng bị khai thác thực tế sau khi phát hiện các cuộc tấn công nhắm vào máy chủ quản lý Puppet của doanh nghiệp.
Đọc thêm
Lỗ hổng RCE nghiêm trọng trong Apache Roller đang bị khai thác, không cần xác thực
Apache Roller có lỗ hổng deserialization trong endpoint XML-RPC cho phép kẻ tấn công chưa xác thực thực thi mã từ xa, và đang bị khai thác trên thực tế. Người dùng cần nâng cấp lên bản 6.1.6 trở lên.
Đọc thêm
Cloudflare WAF hỗ trợ phòng chống lỗ hổng Java4Shell (CVE-2026-114938)
Cloudflare bổ sung bộ quy tắc WAF phát hiện dữ liệu Base64 dị dạng khai thác lỗ hổng Java4Shell trong OpenJDK, nhưng nhấn mạnh WAF chỉ là lớp phòng thủ bổ sung và việc cập nhật bản vá vẫn là giải pháp triệt để.
Đọc thêm
Lỗ hổng NGINX HTTP/2 tồn tại 10 năm cho phép kẻ tấn công chưa xác thực thực thi mã trên máy chủ
Lỗ hổng CVE-2026-123007 trong hỗ trợ HTTP/2 của NGINX tồn tại từ phiên bản 1.9.5 năm 2015, cho phép kẻ tấn công chưa đăng nhập chạy mã trên máy chủ; bản vá 1.31.9 và 1.30.7 đã phát hành.
Đọc thêm
GitHub và Microsoft thử nghiệm AI tìm và sửa lỗ hổng bảo mật cho mã nguồn mở
GitHub và Microsoft chạy thí điểm dùng AI quét lỗ hổng bảo mật trong 6 dự án mã nguồn mở, nhưng mọi phát hiện đều được kiểm tra thủ công và gửi kèm bản vá gợi ý để giảm gánh nặng cho maintainer.
Đọc thêm
Chiến dịch Trigram giả mạo khoảng 50 thương hiệu AI và blockchain để tấn công lập trình viên bằng infostealer
Chiến dịch Trigram giả mạo khoảng 50 thương hiệu trong lĩnh vực blockchain và AI, dùng kịch bản tuyển dụng, hội nghị và theo dõi đơn hàng để lừa lập trình viên tự chạy mã độc đánh cắp thông tin.
Đọc thêm
Nhà nghiên cứu công bố hai lỗ hổng RCE vượt qua hàng phòng thủ mới của Telegram trên Android
NebuSec cho biết có thể vượt bộ lọc bảo mật mà Telegram thêm vào ứng dụng Android tuần trước để chạy mã ngoài tiến trình, dù chưa công bố chi tiết kỹ thuật.
Đọc thêm
Lỗ hổng vòng qua SHA pinning trên GitHub Actions và cách khắc phục
Tin tặc đã tìm được cách vượt qua SHA pinning - biện pháp phòng thủ phổ biến chống tấn công chuỗi cung ứng phần mềm - bằng cách lợi dụng các fork. Hội thảo trực tuyến sắp tới sẽ giải thích cách bịt lỗ hổng này.
Đọc thêm