

Lỗ hổng vòng qua SHA pinning trên GitHub Actions và cách khắc phục
SHA pinning - ghim GitHub Actions vào một phiên bản mã chính xác - đã trở thành biện pháp phòng thủ quen thuộc trước các cuộc tấn công chuỗi cung ứng phần mềm. Thế nhưng tin tặc đã tìm ra cách vòng qua nó.
Cách thức tấn công
Vào tháng 3/2026, những kẻ chiếm quyền điều khiển Trivy - công cụ quét bảo mật mã nguồn mở được dùng rộng rãi - đã cài mã độc trông như thể đến từ công cụ checkout chính thức của GitHub. Chúng còn gắn nhãn đây là một bản vá bảo mật, nên các nhóm đã pin vào commit đó sẽ vượt qua mọi bước kiểm tra.
Thủ thuật này hoạt động được vì GitHub cho phép các bản sao của một dự án (fork) chia sẻ mã với bản gốc. Đến tháng 5, kỹ thuật tương tự nhắm vào công cụ phổ biến actions-cool/issues-helper, đánh cắp thông tin xác thực từ các pipeline chạy nó.
Bài học rút ra: pinning đảm bảo mã không thay đổi, nhưng không đảm bảo ai là người viết ra nó. Đây chính là lỗ hổng mà hội thảo trực tuyến sắp tới "GitHub Actions Security Beyond SHA Pinning" tập trung giải quyết.
Bất biến không đồng nghĩa với nguồn gốc
Pinning có lý do để được tin dùng. Khi vụ tj-actions/changed-files bị xâm phạm, trỏ lại tag vào một commit độc hại trên hơn 23.000 kho lưu trữ vào tháng 3/2025, các nhóm đã pin theo SHA không bị ảnh hưởng. GitHub hiện cho phép quản trị viên áp đặt pinning như chính sách toàn tổ chức.
Tuy nhiên, một SHA được pin vẫn để ngỏ ba câu hỏi:
- Tác giả: SHA không cho biết ai viết commit. Bất kỳ commit nào trên fork cũng có thể được pin.
- Tư cách thành viên dự án: Cơ chế thực thi cấp tổ chức chỉ kiểm tra tham chiếu là chuỗi SHA 40 ký tự, chứ không kiểm tra commit có thực sự nằm trong dự án gốc hay không.
- Thời điểm chạy: Một action dựa trên Docker được pin theo SHA vẫn có thể build image lúc chạy, kéo theo các phụ thuộc chưa từng bị đóng băng.
Khi phát triển bằng AI đẩy nhiều mã qua CI hơn bao giờ hết, từng lỗ hổng này càng bị khai thác thường xuyên hơn và được rà soát ít kỹ hơn.
Lockfile của GitHub: hữu ích nhưng chưa đủ
Lộ trình bảo mật Actions năm 2026 của GitHub, công bố ngày 26/3, đặt việc khóa phụ thuộc xác định lên hàng đầu. Workflow lockfile bước vào bản xem trước công khai ngày 14/10 và chính thức khả dụng ngày 28/10/2026. Chúng gắn mỗi lần chạy với các commit đã ghi nhận cho action và phụ thuộc bắc cầu, kể cả khi tag bị di chuyển sau đó.
Đây là tiến bộ thực sự: commit được khóa phải tồn tại trên một nhánh của kho nguồn, góp phần chặn các kẻ giả mạo chỉ tồn tại trên fork. Nhưng changelog của GitHub nói rõ việc khóa "không xác định liệu bản thân phụ thuộc có an toàn hay không". Quyền tác giả commit và việc build lúc chạy vẫn bỏ ngỏ; bản phát hành bất biến chỉ hữu ích khi người bảo trì chủ động bật, và lockfile hiện chưa được hỗ trợ trên GitHub Enterprise Server.
Nội dung hội thảo
Phiên hội thảo do Erika Heidi, Staff Developer Relations Engineer tại Chainguard, dẫn dắt, vạch rõ ranh giới giữa tính bất biến và nguồn gốc, bao gồm:
- Cơ chế thực thi pin cấp tổ chức thực sự xác minh điều gì và sự tự tin giả tạo mà nó có thể tạo ra
- Cách các commit giả mạo hoạt động và vì sao mạng lưới kho lưu trữ của GitHub tạo điều kiện cho chúng
- Lộ trình Actions của GitHub giải quyết được gì và chưa giải quyết được gì
- Các cách khác để bịt lỗ hổng tin cậy, gồm danh mục action đã được thẩm định
Đối tượng tham dự là kỹ sư nền tảng và DevOps phụ trách CI/CD, các nhóm AppSec và DevSecOps viết chính sách pipeline, cùng lãnh đạo bảo mật từng ký duyệt SHA pinning là "xong". Tin tặc đã chứng minh chúng có thể ngụy trang commit độc hại thành một bản vá tăng cường bảo mật; lần tới chúng cũng sẽ không tự lộ diện.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
GitHub và Microsoft thử nghiệm AI tìm và sửa lỗ hổng bảo mật cho mã nguồn mở
GitHub và Microsoft chạy thí điểm dùng AI quét lỗ hổng bảo mật trong 6 dự án mã nguồn mở, nhưng mọi phát hiện đều được kiểm tra thủ công và gửi kèm bản vá gợi ý để giảm gánh nặng cho maintainer.
Đọc thêm
Chiến dịch Trigram giả mạo khoảng 50 thương hiệu AI và blockchain để tấn công lập trình viên bằng infostealer
Chiến dịch Trigram giả mạo khoảng 50 thương hiệu trong lĩnh vực blockchain và AI, dùng kịch bản tuyển dụng, hội nghị và theo dõi đơn hàng để lừa lập trình viên tự chạy mã độc đánh cắp thông tin.
Đọc thêm
Nhà nghiên cứu công bố hai lỗ hổng RCE vượt qua hàng phòng thủ mới của Telegram trên Android
NebuSec cho biết có thể vượt bộ lọc bảo mật mà Telegram thêm vào ứng dụng Android tuần trước để chạy mã ngoài tiến trình, dù chưa công bố chi tiết kỹ thuật.
Đọc thêm
Oracle vá 11 lỗ hổng Java, xuất hiện báo cáo RCE nghiêm trọng trên OpenJDK
Oracle dự kiến phát hành bản vá cho 11 lỗ hổng Java SE vào ngày 17/11, trong khi các báo cáo chưa được xác minh cảnh báo về lỗ hổng thực thi mã từ xa nghiêm trọng trên OpenJDK.
Đọc thêm
Điểm tin tuần: Loạt lỗ hổng zero-day N-able, Windows, Chrome và cả... tủ lạnh
Tuần qua chứng kiến nhiều lỗ hổng zero-day bị khai thác thực tế nhắm vào N-able, Windows, Chrome, cùng các vụ tấn công chuỗi cung ứng và rò rỉ dữ liệu lớn.
Đọc thêm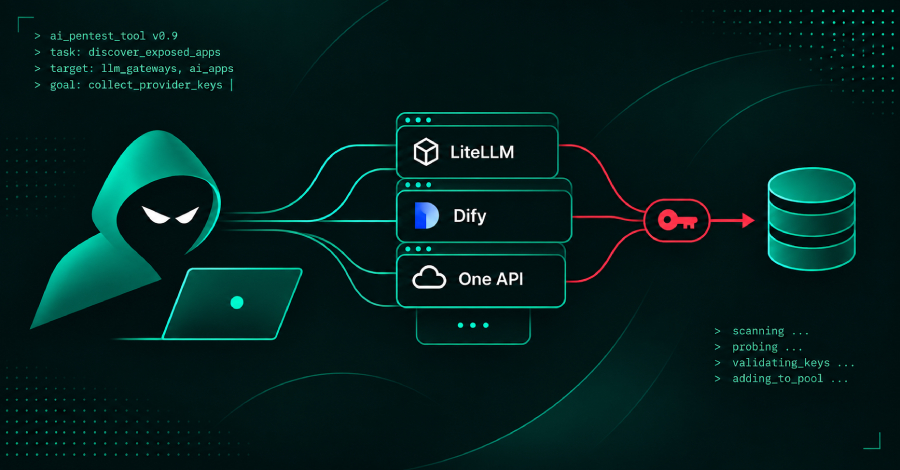
Amazon phát hiện chiến dịch AI Agent nhắm vào LiteLLM, Dify để đánh cắp API key
Nhóm tình báo mối đe dọa của Amazon ghi nhận các AI agent tự động dò tìm ứng dụng AI lộ trên internet như LiteLLM, One API, Dify để đánh cắp khóa nhà cung cấp AI, có dấu hiệu liên quan nhóm tấn công gắn với Trung Quốc.
Đọc thêm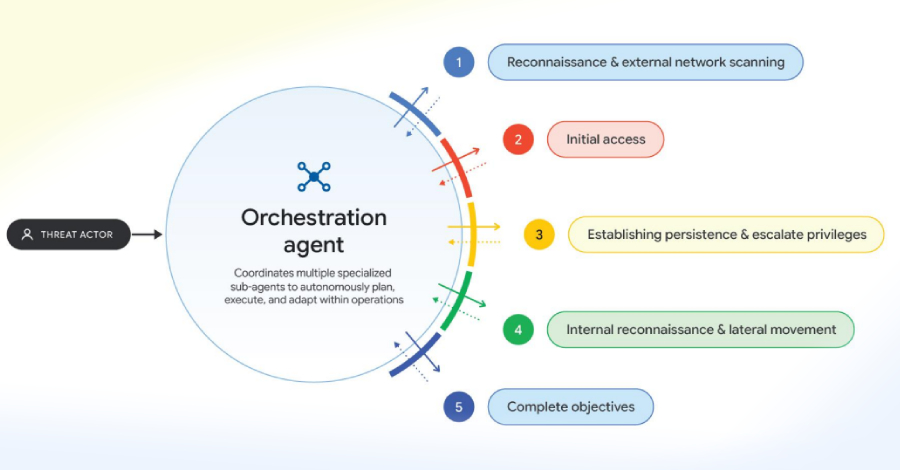
Google phát hiện tin tặc dùng AI Agent để xây dựng và chạy khai thác từ bản vá phần mềm
Google cho biết tin tặc đã chuyển từ nhập lệnh thủ công sang dùng các framework AI Agent tự động như ARTEX, CAIRN, CyberStrikeAI và PentAGI để thực hiện xâm nhập đa giai đoạn với tốc độ cao, đồng thời tự động dịch ngược bản vá để vũ khí hóa lỗ hổng m
Đọc thêm
Cursor: Khóa API Fireworks AI bị đánh cắp dẫn đến tiện ích Claude Code bị cài mã độc
Cursor cho biết kẻ tấn công đã lợi dụng khóa truy cập bị lộ từ vụ xâm nhập Fireworks AI để đưa bản Claude Code chứa mã độc lên chợ tiện ích của mình, ảnh hưởng tối đa 5.000 người dùng.
Đọc thêm
Lỗ hổng UnrealIRCd bị khai thác để chèn lệnh cấp máy chủ
CISA đưa CVE-2026-114713 của UnrealIRCd vào danh mục lỗ hổng bị khai thác thực tế sau khi ghi nhận các nỗ lực tấn công nhắm vào lỗi cho phép chèn lệnh với quyền máy chủ.
Đọc thêm
Tin tặc khai thác lỗ hổng PHP2Shell trên cổng Check Point để cài backdoor TSGA và xóa dữ liệu ESXi
Check Point ghi nhận nhóm tin tặc chưa xác định khai thác lỗ hổng PHP2Shell và CVE-2026-123039 trên cổng bảo mật chưa vá để cài backdoor TSGA, sau đó tấn công máy chủ VMware ESXi bằng wiper.
Đọc thêm