

Mọi thứ đều là ứng dụng web, kể cả tường lửa của bạn
Một trong những mục tiêu đầu tiên của chiến dịch khai thác PHP2Shell là tường lửa. Ngày 28/10, Palo Alto Networks xác nhận kẻ tấn công đã lợi dụng hai lỗ hổng PHP, CVE-2026-109618 và CVE-2026-109619, nhắm vào giao diện quản trị PAN-OS mở ra internet. Cả hai đều cho phép thực thi mã trên máy chủ web mà không cần xác thực. Quá trình công bố cũng gặp trục trặc: chi tiết bị rò rỉ ngày 20/10, trước thời điểm phối hợp, và dự án PHP phải phát hành bản vá khẩn cấp ngay hôm sau.
Các lỗ hổng không đòi hỏi xác thực nhưng không dễ khai thác ổn định, cần kỹ năng và hiểu biết thêm về hệ thống mục tiêu. Điểm đáng lo là các thiết bị chuyên dụng chạy phần mềm giống hệt nhau, thường lỗi thời, nên kẻ tấn công có thể nghiên cứu trước. Đây là bức tranh lớn hơn: rất nhiều ứng dụng web đang điều khiển các thiết bị quan trọng trong mạng, nhưng điều đó thường không được nhận diện và các ứng dụng ấy không được bảo vệ đầy đủ.
Vì sao thiết bị chuyên dụng là mục tiêu mềm hơn
Trên máy chủ web thông thường, tính năng ngẫu nhiên hóa bố cục không gian địa chỉ (ASLR) khiến việc khai thác khó hơn vì mã và dữ liệu được xáo trộn vị trí trong bộ nhớ. Phân tích ban đầu của VulnCheck cho thấy lỗi có thể khai thác trên hệ thống ARM64 và trên x86 không bật ASLR. Ít công cụ khai thác công khai vượt được ASLR trên x86-64, và bản mà VulnCheck xác nhận chỉ hiệu quả với một bản build PHP duy nhất.
Thiết bị chuyên dụng thay đổi bài toán, không phải vì thiếu biện pháp bảo vệ mà vì mọi thiết bị cùng phiên bản phần mềm chạy các tệp nhị phân giống nhau, nên kẻ tấn công có thể tính trước độ lệch bộ nhớ. Khai thác PAN-OS vẫn phải vượt ASLR bằng cách rò rỉ địa chỉ gốc của libphp.so qua header Set-Cookie, còn SELinux giới hạn shell thu được. PAN-OS còn dùng các phiên bản PHP hết hỗ trợ (8.0.30 và 7.4.33). Hãng bảo mật Israel Dream, phối hợp với Palo Alto Networks điều tra, phát hiện kẻ tấn công đã lấy firmware PAN-OS, giải mã, trích xuất thư viện PHP và dựng hồ sơ bộ nhớ chính xác cho chín phiên bản phần mềm. Sau đó chúng kết hợp PHP2Shell với lỗi nhân Linux Fragnesia (CVE-2026-46300) để chiếm quyền root trên 25 hệ thống, gồm 24 tường lửa và một máy chủ quản lý, tại Mỹ, Nhật Bản, Đài Loan và Hàn Quốc.
Bảo mật ứng dụng web thường tập trung vào các ứng dụng lớn trên đám mây. Nhưng những thứ nhỏ bé, phổ biến khắp nơi mới là thứ hạ gục bạn. Thiết bị chuyên dụng chạy phần mềm dễ đoán, thường lỗi thời, và có mặt ở khắp nơi.
HTTP phức tạp hơn các biện pháp phòng thủ của bạn
HTTP là giao thức rất phức tạp với nhiều tùy chọn. Để tải tệp lên, máy khách không cần gửi một khối duy nhất mà có thể gửi theo từng phần mà không khai báo tổng độ dài, và nếu máy chủ giải nén nội dung yêu cầu thì có thể nén lại, khiến máy chủ khó tính được lượng bộ nhớ cần dùng. Vì vậy lỗi an toàn bộ nhớ vẫn phổ biến trong ứng dụng web và máy chủ web. Trong PHP2Shell, một yêu cầu tải lên multipart được chế tác đẩy PHP vượt giới hạn bộ nhớ ngay khi đang phân tích yêu cầu, trước khi mã ứng dụng chạy. Lỗi nằm ở phần PHP để lại khi hủy yêu cầu: bộ nhớ yêu cầu chưa khởi tạo và con trỏ tới vùng nhớ đã giải phóng. Yêu cầu không cần lớn: các trường tệp rỗng lồng nhau sâu khiến PHP cấp phát nhiều bộ nhớ hơn hẳn nội dung, nên yêu cầu dưới ngưỡng mặc định 8 MB vẫn có thể vắt kiệt giới hạn 128 MB.
Người phòng thủ phải hiểu giao thức để nhận diện các lỗ hổng này, chẳng hạn để viết chữ ký phát hiện khai thác. Cùng sự phức tạp đó cũng giới hạn các thiết bị trung gian chúng ta dựa vào. Intruder phát hiện nginx đặt trước PAN-OS đệm nội dung yêu cầu dạng chunked, làm hỏng các chuỗi khai thác công khai. Tường lửa ứng dụng web thường không đủ, còn tải tệp lên là chức năng then chốt nên không thể chặn hoàn toàn.
Điều đó vô hiệu hóa nhiều biện pháp phòng thủ truyền thống. Còn lại là biết các ứng dụng web quan trọng nằm ở đâu, bắt đầu từ giao diện quản trị trên tường lửa và thiết bị mạng, rồi hạn chế truy cập. Hướng dẫn của Palo Alto cho PHP2Shell là gỡ giao diện quản trị khỏi internet và chỉ cho phép dải IP nội bộ tin cậy.
Đánh giá rủi ro là bài toán khó nhất
Bài học rõ nhất từ PHP2Shell là việc xác định chính xác rủi ro của một lỗ hổng như vậy rất khó. Ưu tiên hóa luôn là vấn đề lớn với người phòng thủ, nhất là khi lỗ hổng xuất hiện dồn dập.
Các điểm số kể những câu chuyện khác nhau. Dự án PHP chấm cả hai lỗi 9.2 theo CVSS 4.0, PSIRT của Fortinet ghi 9.8 theo CVSS v3. Palo Alto ban đầu chấm 8.7 cho sản phẩm của mình ở mức khẩn cấp trung bình, nâng lên 9.2 Critical với mức khẩn cấp cao nhất ngày 27/10, và xác nhận bị khai thác một tuần sau khi phát hành khuyến cáo. Nhiều bản chứng minh khái niệm công khai không hoạt động, nên làn sóng nỗ lực trong log nói rất ít về việc máy chủ có bị ảnh hưởng hay không. Nhà phát triển lõi PHP Gina Peter Banyard cũng cảnh báo một cách xử lý tạm thời là tắt tiến trình tải lên theo phiên không đủ hiệu quả.
Bảo vệ những gì chạy trên HTTP
Tác giả, Tiến sĩ Johannes Ullrich, sẽ giảng khóa SEC522 về bảo mật ứng dụng web, API và microservices tại SANS Cyber Defense Initiative 2026, từ 14 đến 18/12 tại Washington, D.C. và trực tuyến. Khóa học bắt đầu từ cách HTTP hoạt động, gồm HTTP/2 và HTTP/3, rồi đi vào xử lý tải tệp lên, bảo mật API và điểm cuối AI qua 17 bài thực hành cùng bài tổng kết Defend the Flag, dành cho những người bảo vệ ứng dụng web dù họ có viết ra chúng hay không.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
CISA cảnh báo 4 lỗ hổng đang bị khai thác liên quan ransomware, đào tiền mã hóa và LLMjacking
CISA bổ sung 4 lỗ hổng vào danh mục KEV với bằng chứng khai thác thực tế, ảnh hưởng Synology DSM, BerriAI LiteLLM, Apache Axis và REDCap.
Đọc thêm
Ruby phát hành bản vá cho 7 lỗ hổng regex và chuỗi, 5 lỗi có PoC khai thác RCE
Ruby đã phát hành các bản vá cho 7 lỗ hổng an toàn bộ nhớ trong engine biểu thức chính quy và mã chuyển đổi chữ hoa chữ thường của chuỗi, trong đó 5 lỗi có bằng chứng khai thác thực tế có thể dẫn đến thực thi mã từ xa.
Đọc thêm
VMware vCenter có lỗ hổng nghiêm trọng CVSS 9.8 cho phép bỏ qua xác thực
Broadcom cảnh báo lỗ hổng bỏ qua xác thực trong VMware Directory Service của vCenter, mức CVSS 9.8, đã có bản vá cho các nhánh được hỗ trợ nhưng không có cách khắc phục tạm thời.
Đọc thêm
Điểm tin tuần: Lỗ hổng jailbreak GPT-6.2, mã độc ẩn trong ảnh PNG và hàng loạt vụ tấn công mới
Tuần này chứng kiến loạt tin nóng về bảo mật: lỗ hổng jailbreak trên GPT-6.2, mã độc BubbleLoader giả dạng ảnh PNG, vụ đòi tiền chuộc 500 triệu USD và nhiều vụ tấn công khác nhắm vào người dùng lẫn doanh nghiệp.
Đọc thêm
PHP vá 7 lỗ hổng nghiêm trọng, có thể cho phép thực thi mã từ xa
PHP Foundation phát hành bản cập nhật bảo mật cho 7 lỗ hổng nghiêm trọng, trong đó nhiều lỗi use-after-free và TOCTOU có thể dẫn tới thực thi mã từ xa trên các phiên bản PHP đang được hỗ trợ.
Đọc thêm
phpAfterShell: Lỗ hổng session PHP có thể dẫn tới thực thi mã từ xa
PHP phát hành bản vá cho lỗ hổng phpAfterShell (CVE-2026-126714, điểm CVSS 9.2) trong cơ chế lưu session bằng file, cho phép kẻ tấn công chèn đối tượng độc hại và có thể thực thi mã trên máy chủ.
Đọc thêm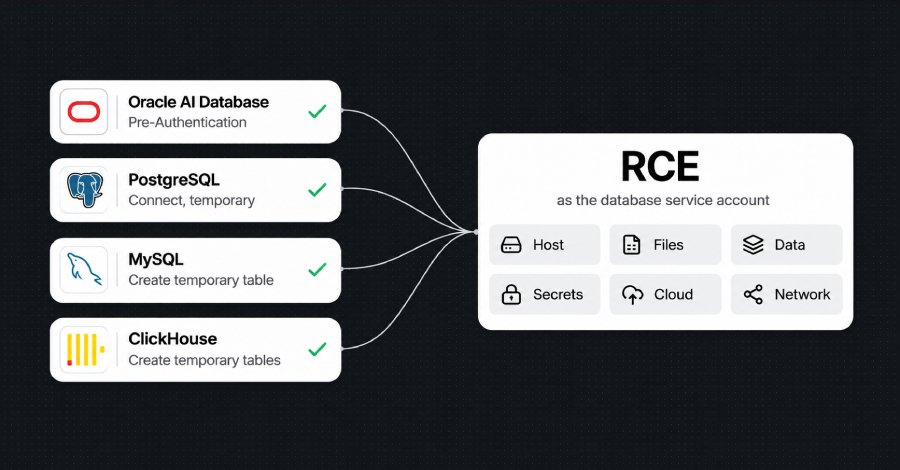
Nhà nghiên cứu trình diễn khai thác RCE trên cơ sở dữ liệu PostgreSQL, MySQL và Oracle
Một nhà nghiên cứu cho thấy tài khoản cơ sở dữ liệu đặc quyền thấp vẫn có thể bị lợi dụng để chạy mã trên máy chủ, thông qua các lỗi hỏng bộ nhớ trong engine SQL của PostgreSQL, MySQL, ClickHouse và Oracle.
Đọc thêm
Tin tặc xâm nhập gói PyPI agent-framework của Microsoft để đánh cắp thông tin xác thực cloud
Các phiên bản độc hại 1.26.1 và 1.26.2 của gói agent-framework trên PyPI bị phát hiện chứa mã đánh cắp thông tin xác thực cloud, được phát hành cách nhau 33 phút.
Đọc thêm
CISA kêu gọi vá khẩn lỗ hổng Java4Shell có thể cho phép thực thi mã từ xa
CISA yêu cầu các tổ chức vá ngay lỗ hổng nghiêm trọng trong Oracle Java có tên Java4Shell, ảnh hưởng bộ giải mã Base64 của JVM và có thể dẫn tới thực thi mã từ xa.
Đọc thêm
CISA cảnh báo lỗ hổng RCE nghiêm trọng trong Puppet đang bị khai thác
CISA đưa CVE-2026-115731 vào danh mục lỗ hổng bị khai thác thực tế sau khi phát hiện các cuộc tấn công nhắm vào máy chủ quản lý Puppet của doanh nghiệp.
Đọc thêm