N-able đưa N-central Cloud ngừng hoạt động sau khi nhà nghiên cứu công bố 33 lỗ hổng zero-day kèm mã khai thác
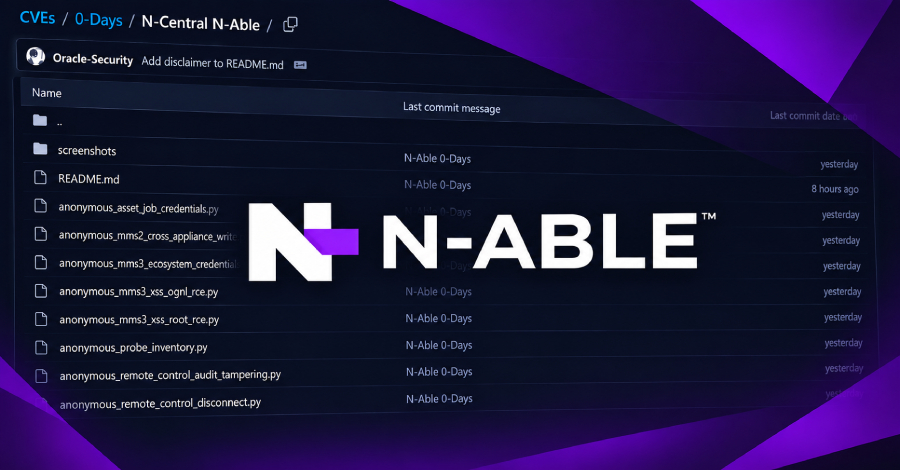
N-able đã tạm đưa N-central Hosted Environment ngừng hoạt động và kêu gọi khách hàng dùng bản on-premises tắt máy chủ cho đến khi có thông báo mới. Động thái này diễn ra sau khi một nhà nghiên cứu công bố công khai hơn 30 lỗ hổng, được theo dõi chung dưới tên Able2Shell.
Phản ứng của N-able
Theo N-able, việc ngắt môi trường hosted là biện pháp phòng ngừa để bảo vệ hệ thống và triển khai bản khắc phục phù hợp. Trong thời gian này, khách hàng không thể truy cập môi trường N-central Hosted classic và các dịch vụ liên quan có thể không khả dụng. Tuy nhiên, các dịch vụ Ecoverse dưới N-able Login vẫn hoạt động, gồm Asset View, Patching, Vulnerability Management, scripting, policies và tagging.
Công ty cho biết chưa thấy dấu hiệu khai thác thực tế các lỗ hổng này và đang xây dựng bản hot fix. Các dịch vụ bị ảnh hưởng gồm N-central bản hosted và on-premise tại châu Mỹ, châu Á - Thái Bình Dương và châu Âu.
Chi tiết lỗ hổng
Nhà nghiên cứu bảo mật độc lập Sean Bales đã công bố nhiều lỗ hổng kèm mã khai thác PoC, được kiểm thử trên N-able N-central Appliance 2026.4.0.31. Các lỗ hổng zero-day gồm lộ thông tin xác thực, ghi file tùy ý, directory traversal, cross-site scripting (XSS), XML external entity (XXE) injection và remote code execution (RCE).
Theo mô tả, nhiều lỗ hổng cho phép đánh cắp thông tin xác thực ẩn danh, tạo tài khoản quản trị và RCE với quyền nable/root. Các chuỗi khai thác gồm lạm dụng tin cậy XXE/NCI, đánh cắp support-token, thực thi NSP không ký, XSS chuyển sang OGNL và reverse shell sau khi xác thực. Ngoài ra còn có ghi file tùy ý, traversal, lộ thông tin xác thực, giả mạo MDM, sửa đổi audit và tiêm helper đặc quyền. Một lỗi tràn ngăn xếp GenericTCP gốc cũng có thể đạt thực thi lệnh với quyền root.
Khai thác thành công có thể cho phép truy cập quản trị trái phép vào giao diện quản lý N-central và thực thi lệnh với quyền root.
Ghi nhận hoạt động quét và thử khai thác
watchTowr cho biết đã quan sát các nỗ lực khai thác nhắm vào honeypot N-able N-central qua đêm sau khi các zero-day Able2Shell được công bố. Công ty khuyến nghị người dùng kiểm tra dấu hiệu xâm phạm, hạn chế truy cập và làm theo hướng dẫn của nhà cung cấp.
Defused Cyber cũng phát hiện hoạt động dò quét N-able N-central cho các lỗ hổng Able2Shell, gồm mở phiên agent ẩn danh, lấy cấu hình thiết bị và gọi endpoint điều khiển từ xa mà không cần xác thực. N-able xác nhận có hoạt động quét liên quan đến mã PoC đã công bố, nhưng nhấn mạnh chưa có bằng chứng khai thác thành công trong môi trường khách hàng nào.
Tính đến 17h42 ngày 10/11/2026 (giờ UTC), N-able cho biết các hoạt động kiểm chứng vẫn đang tiếp diễn để đảm bảo bản vá sẵn sàng triển khai.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
Google vá lỗ hổng zero-day thứ tám bị khai thác trên Chrome trong năm 2026
Google phát hành bản cập nhật bảo mật Chrome vá chín lỗ hổng, trong đó có một lỗi use-after-free trong thành phần XML đang bị khai thác thực tế, nâng tổng số zero-day bị khai thác từ đầu năm lên tám.
Đọc thêm
SAP vá bốn lỗ hổng CVSS 10.0, hai lỗi cho phép thực thi mã từ xa
SAP phát hành bản vá tháng 11 xử lý bốn lỗ hổng nghiêm trọng nhất với điểm CVSS 10.0, cho phép kẻ tấn công chưa đăng nhập có thể chiếm toàn bộ hệ thống NetWeaver.
Đọc thêm
Binance cảnh báo lỗ hổng iOS có thể lộ khóa ví crypto, chưa có bản vá
Binance cảnh báo về một công cụ thoát sandbox iOS được công bố trên GitHub, cho phép ứng dụng đọc dữ liệu của ứng dụng khác, đe dọa seed phrase và khóa riêng tư ví crypto. Apple chưa xác nhận bản vá.
Đọc thêm
Lỗ hổng RCE trong SGLang bị khai thác, NEAR AI bị xâm nhập và rò rỉ dữ liệu
Kẻ tấn công khai thác lỗ hổng thực thi mã từ xa trong SGLang để xâm nhập máy chủ suy luận của NEAR AI, lấy dữ liệu từ 18 AI agent và khoảng 100 người dùng.
Đọc thêm
Git phát hành bản vá cho 6 lỗ hổng bảo mật nghiêm trọng
Git ra mắt các phiên bản 2.56.1 và bản backport cho nhiều nhánh bảo trì nhằm khắc phục 6 lỗ hổng bảo mật, bao gồm thực thi mã tùy ý, ghi file ngoài ý muốn và hỏng bộ nhớ.
Đọc thêm
Git vá lỗ hổng cho phép kho mã độc chạy mã khi clone đệ quy
Git phát hành bản vá cho lỗ hổng CVE-2026-111760 và 5 lỗi khác, ngăn kho mã độc thực thi mã trên máy người dùng khi clone đệ quy kèm submodule.
Đọc thêm
CISA đưa lỗ hổng vượt qua MFA trên SonicWall SonicOS vào danh mục KEV
CISA bổ sung lỗ hổng nghiêm trọng CVE-2026-19868 trên SonicWall SonicOS vào danh mục lỗ hổng bị khai thác thực tế, sau báo cáo về khả năng bị lợi dụng; SonicWall cũng vá thêm nhiều lỗi nghiêm trọng khác.
Đọc thêm
Điểm tin tuần: Lỗ hổng SSHole bị khai thác, APT leo thang root, 15.000 trang web bị tấn công
Điểm tin bảo mật tuần này gồm lỗ hổng OpenSSH mang tên SSHole đang bị khai thác, lỗi APT của Debian/Ubuntu cho phép chạy mã quyền root, hàng loạt thiết bị mạng và máy chủ bị xâm nhập.
Đọc thêm
Ethersphere bị tấn công chuỗi cung ứng: bee-js và Swarm Desktop phát tán mã độc đánh cắp ví
Kẻ tấn công dùng thông tin CI bị đánh cắp để phát hành bee-js 13.3.0 và Swarm Desktop 0.56.2 chứa mã độc đánh cắp khóa ví và cài backdoor trên Windows, macOS và Linux.
Đọc thêm
Qubole bị lợi dụng quyền truy cập AWS để xâm nhập tài khoản khách hàng
Kẻ tấn công đã lợi dụng quyền truy cập AWS mà nền tảng Qubole được tin cậy để xâm nhập tài khoản của nhiều khách hàng, đánh cắp thông tin xác thực và dữ liệu.
Đọc thêm