

Nhóm tin tặc liên quan APT29 chiếm đoạt script phân tích web để phát tán mã khai thác iOS và Android
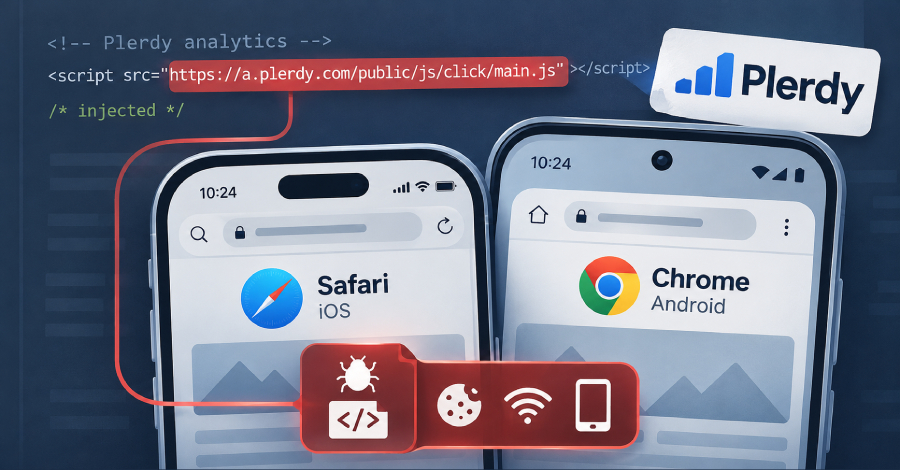
Nhóm tin tặc được cho là có liên hệ với Nga mang tên APT29 đứng sau chiến dịch tấn công diện rộng nhắm vào người dùng iOS và Android thông qua các website bị xâm nhập, tên miền giả và một vụ tấn công chuỗi cung ứng vào dịch vụ phân tích web của Ukraine có tên Plerdy SEO Tracker. Chiến dịch được công ty an ninh mạng Pháp Sekoia phát hiện vào giữa tháng 10/2026 và đặt mật danh Poisoned Source.
Ba hướng lây nhiễm
Theo báo cáo kỹ thuật của các nhà nghiên cứu Amaury-Jacques Garçon và Félix Aime, mã JavaScript bị chèn vào sẽ thu thập thuộc tính trình duyệt và thiết bị, sau đó hạ tầng phát tán sẽ gửi chuỗi khai thác lỗ hổng N-day phù hợp với từng nền tảng. Mục tiêu cuối cùng là đánh cắp cookie trình duyệt, có trường hợp lấy cả mật khẩu Wi-Fi hoặc toàn bộ dữ liệu thiết bị di động.
Chiến dịch sử dụng ba vector lây nhiễm:
- Xâm nhập các website hợp pháp để chèn JavaScript độc hại
- Dựng các trang giả mạo trông giống website nổi tiếng của Mỹ (america250[.]holiday), Ukraine, CH Czech và Bulgaria
- Tấn công chuỗi cung ứng Plerdy SEO Tracker trong khoảng 27/8 đến 3/9/2026, chèn mã độc vào tệp a.plerdy[.]com/public/js/click/main.js
Một số website bị xâm nhập gồm hiệp hội thương mại lớn đại diện các doanh nghiệp hóa chất Mỹ, một đảng chính trị cực hữu châu Âu và một website quân sự của Bulgaria. Sekoia nhận định chiến dịch có thể nhắm vào cá nhân cụ thể hơn là nỗ lực diện rộng, bởi nhiều trang trong số này có khả năng thu hút khách truy cập có giá trị cao trong bối cảnh chiến tranh Nga-Ukraine, như các website về quân đội, lực lượng đặc biệt và thiết bị quân sự (tên lửa đạn đạo, UAV).
Chuỗi khai thác theo từng nền tảng
Dù bằng cách nào, tất cả đều dẫn tới cùng một payload: một loader JavaScript nhận diện thiết bị và trình duyệt của khách truy cập rồi phục vụ mã độc giai đoạn sau. Với người dùng iOS, nó dẫn tới bộ khai thác DarkSword nhằm thu thập cookie và toàn bộ dữ liệu thiết bị. Trên Android, mã độc đánh cắp dữ liệu Chrome và mật khẩu Wi-Fi mà không cần duy trì hiện diện. Có ít nhất ba lỗ hổng khác nhau được xác định:
- Lớp A nhắm thiết bị iOS 16.7, khai thác CVE-2025-43529 và CVE-2024-27834 để phát tán mã JavaScript đánh cắp cookie
- Lớp B nhắm iOS 18.5, khai thác chuỗi DarkSword gồm CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 và CVE-2025-43520 để lấy toàn bộ dữ liệu thiết bị, từ tin nhắn SMS, iMessage, cơ sở dữ liệu SQLite của Apple Mail, thư thoại, WhatsApp, Telegram, iCloud Keychain, mật khẩu Wi-Fi, danh bạ, lịch sử cuộc gọi, lịch sử và cookie Safari, ảnh, cho tới dữ liệu Apple Health, Lịch, Ghi chú và iCloud Drive
- Lớp C nhắm thiết bị Android dùng Chrome phiên bản 139 đến 145 (loại trừ phiên bản 143 với lý do chưa rõ), khai thác CVE-2026-3910 và CVE-2025-27038 để thực thi mã từ xa, thoát sandbox, leo thang đặc quyền và phát tán AndroSnitch thu thập dữ liệu Chrome cùng mật khẩu Wi-Fi
Trong cả ba trường hợp, dữ liệu bị đánh cắp được gửi tới điểm cuối ad.starx-net[.]com:8881/telemetry/v12. Chuỗi tấn công Android còn có bước kiểm tra xem thiết bị mục tiêu có phải Samsung Galaxy S25 Ultra (mã SM-S938B) hay không; nếu trùng thì dừng khai thác. AndroSnitch được đặt tên theo sự tương đồng với ANDROSNATCH, payload đánh cắp cookie Chrome mà Google ghi nhận tháng 8/2024 trong một chiến dịch watering hole nghi do APT29 thực hiện nhắm vào người dùng Android truy cập website chính phủ Mông Cổ.
DarkSword và Coruna tiếp tục tiến hóa
Sekoia nhận định chiến dịch cho thấy các nhóm tấn công do nhà nước bảo trợ tiếp tục tái sử dụng khung khai thác di động của các nhà cung cấp giám sát thương mại như DarkSword. Việc dùng các chuỗi khai thác N-day đóng gói sẵn giúp giảm chi phí và ngưỡng kỹ thuật cần thiết để thực hiện khai thác di động tinh vi.
Thông tin này xuất hiện vài tuần sau khi iVerify và Report URI mô tả biến thể P7 của DarkSword được phát tán qua kỹ thuật half-click dựa trên hạ tầng quảng cáo, có trường hợp qua một quảng cáo Instagram độc hại gắn chủ đề World Cup phục vụ từ ad-track[.]live. Một hướng khác thuộc chiến dịch tội phạm DeadTag, trong đó kẻ tấn công mua lại các tên miền hết hạn nằm sau thẻ phân tích và quảng cáo cũ vẫn được hàng nghìn website tải về, nhằm phục vụ JavaScript độc hại cho khách truy cập iPhone. Script kiểm tra người truy cập và bỏ qua công cụ tìm kiếm, trình quét bảo mật hay trình duyệt tự động trông giống bot, sau đó trao đổi với máy chủ của kẻ tấn công để quyết định chuyển hướng.
Các đường khai thác iPhone qua DeadTag dẫn tới bộ Coruna cho máy chạy iOS 13 đến 17.2.1 và DarkSword P7 cho thiết bị chạy iOS 18.4 đến 18.7. Theo chuyên gia Scott Helme của Report URI, đây không phải trang lừa đảo hay ứng dụng giả mà tấn công trực tiếp vào trình duyệt: chỉ cần mở trang là thiết bị có thể bị xâm nhập, không cần chạm, không cần nhấp liên kết, không cần cài đặt và không có cảnh báo. Mạng DeadTag gồm hơn 660 tên miền hết hạn được đăng ký lại.
Phân tích của Zimperium zLabs cho thấy các chiến dịch phát tán bộ Coruna và DarkSword vẫn tiếp tục tiến hóa, với 608 tên miền phát tán mã thuộc họ Coruna tính đến tháng 10/2026. Coruna ban đầu do một nhóm tấn công cấp quốc gia phát triển cho các chiến dịch nhắm mục tiêu hẹp, nhưng sau khi bị rò rỉ đã trở nên phổ biến với nhiều nhóm tấn công. Nhiều trang mồi còn hướng dẫn khách truy cập thoát trình duyệt trong ứng dụng hoặc trình duyệt iOS khác và mở liên kết bằng Safari để kích hoạt chuỗi khai thác. Theo nhà nghiên cứu Santiago Rodriguez, thiết bị chạy iOS 17.2.1 trở về trước nhận khung Coruna cũ với payload JavaScript giống hệt nhau về byte, còn thiết bị chạy bản iOS mới hơn nhận chuỗi thực thi phái sinh từ DarkSword. Hạ tầng phát tán trải rộng trên cổng hẹn hò, nền tảng AI đồng hành, quảng cáo tiền mã hóa, dịch vụ phát trực tuyến và cả các website hợp pháp bị xâm nhập phục vụ bộ khai thác qua iframe ẩn.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
CISA xác nhận tin tặc khai thác lỗ hổng WordPress Core trong lúc nâng cấp phần mềm
CISA đưa lỗ hổng WordPress Core vào danh mục lỗ hổng bị khai thác thực tế, với bằng chứng tấn công đang diễn ra nhắm vào cửa sổ nâng cấp.
Đọc thêm
Google phát hành bản vá cho lỗ hổng Android nghiêm trọng có thể cho phép RCE từ xa mà không cần người dùng tương tác
Bản tin bảo mật tháng 11 của Google vá 216 lỗ hổng, trong đó 23 lỗi nghiêm trọng, gồm CVE-2026-58868 có thể bị khai thác để chạy mã từ xa trên Android 14 đến 17 mà không cần người dùng thao tác.
Đọc thêm
OpenAI xây dựng quy trình tự động tìm và vá 948 lỗ hổng leo thang đặc quyền trong nhân Linux
OpenAI phát triển một pipeline tự động có khả năng phát hiện, xác thực và tạo bản vá cho 948 lỗ hổng leo thang đặc quyền cục bộ trong nhân Linux.
Đọc thêm
Lỗ hổng nghiêm trọng trong Rails cho phép ghi tệp tùy ý qua tải ảnh ImageMagick
Ruby on Rails phát hiện lỗ hổng Active Storage cho phép kẻ tấn công chưa xác thực ghi tệp tùy ý lên máy chủ thông qua ảnh tải lên được xử lý bởi ImageMagick, đã vá trong bản 8.1.4.1 và 8.0.5.2.
Đọc thêm
Lỗ hổng APT trên Debian và Ubuntu cho phép kẻ tấn công MitM tráo gói đã xác minh và chạy mã với quyền root
Lỗ hổng nghiêm trọng trong APT của Debian và Ubuntu cho phép kẻ tấn công MitM tráo gói cài đặt hợp lệ bằng mã độc, chạy với quyền root; bản vá đang được phát hành.
Đọc thêm
Lỗ hổng nghiêm trọng Siemens IoT2050 bị khai thác để cài backdoor điều khiển từ xa
VulnCheck phát hiện kẻ tấn công đang khai thác lỗ hổng điểm 10.0 trong thiết bị Siemens SIMATIC IoT2050 Advanced để cài mã độc và backdoor chạy lệnh từ xa.
Đọc thêm
Synology cảnh báo tấn công ransomware nhắm vào thiết bị NAS khai thác lỗ hổng DSM đã vá
Synology kêu gọi người dùng cập nhật DSM sau khi phát hiện tin tặc khai thác lỗ hổng đã vá từ tháng 12/2024 để mã hóa dữ liệu và tống tiền trên thiết bị NAS.
Đọc thêm
Lỗ hổng Barracuda có thể bị kết hợp để vượt qua kiểm soát truy cập và chiếm quyền root
Barracuda công bố hai lỗ hổng có thể bị khai thác kết hợp để vượt qua kiểm soát truy cập và giành quyền root trên thiết bị bị ảnh hưởng.
Đọc thêm
Chainstack bị tấn công: lộ dữ liệu khách hàng và mật khẩu đã băm
Chainstack xác nhận kẻ tấn công xâm nhập một phần hệ thống production, truy cập dữ liệu tài khoản khách hàng và mật khẩu đã băm; sự cố được cho là thuộc chiến dịch tấn công do AI dẫn dắt.
Đọc thêm
Cloudflare ra mắt Zero Wire: trung tâm theo dõi các lỗ hổng Internet nghiêm trọng
Cloudflare giới thiệu Zero Wire, nguồn tin tình báo lỗ hổng công khai trên Cloudflare Radar, giúp đội ngũ bảo mật hiểu nhanh các lỗ hổng nghiêm trọng và biết cần làm gì tiếp theo.
Đọc thêm