

Oracle vá 11 lỗ hổng Java, xuất hiện báo cáo RCE nghiêm trọng trên OpenJDK
Oracle đang chuẩn bị phát hành bản vá bảo mật cho 11 lỗ hổng trong Java SE vào thứ Ba ngày 17/11/2026. Theo thông báo trước của hãng, cả 11 lỗ hổng đều có thể bị khai thác qua mạng mà không cần xác thực, với điểm nghiêm trọng CVSS 3.1 tối đa là 8.1. Oracle chưa công bố mã CVE, thành phần bị ảnh hưởng hay hậu quả cụ thể của từng lỗ hổng.
Báo cáo lỗ hổng OpenJDK chưa được xác minh
Song song đó, một lỗ hổng OpenJDK riêng biệt mang mã CVE-2026-114938 được cho là có điểm CVSS 4.0 lên tới 9.2, ảnh hưởng đến OpenJDK 17.0.6 trở lên. Tuy nhiên các chi tiết này vẫn chưa được xác nhận và chưa có bằng chứng lỗ hổng này nằm trong số 11 lỗ hổng mà Oracle sắp vá.
Công ty bảo mật Calif cho biết đã phát hiện và báo cáo lỗ hổng, gọi nó là Java4Shell, đồng thời nói thông tin đã bị rò rỉ. Calif dự định công bố chi tiết kỹ thuật vào 13 giờ theo giờ Thái Bình Dương ngày 17/11, sau khi Oracle phát hành bản vá. Hãng bảo mật watchTowr cũng ghi nhận các báo cáo nhưng lưu ý chi tiết kỹ thuật vẫn chưa được xác nhận.
Phân tích nguồn cho thấy nguy cơ gây sập JVM
Các phân tích độc lập mã nguồn OpenJDK của Upwind và Equixly cùng chỉ ra lỗi trong bộ giải mã Base64 của Java. Kết quả có khả năng cao là gây sập máy ảo Java (JVM) chứ không phải thực thi mã. Bản ghi CVE vẫn ở trạng thái đặt trước, chưa có mô tả công khai; chưa có khuyến cáo chính thức nào nêu rõ thành phần bị lỗi, yêu cầu khai thác cụ thể, phạm vi phiên bản bị ảnh hưởng hay tình trạng bản vá.
Upwind cho biết theo cách đọc mã nguồn OpenJDK, lỗi nằm ở bộ giải mã Base64 AVX-512. Equixly cũng đưa ra kết luận tương tự. Đoạn mã lỗi chỉ chạy trên vi xử lý x86-64 hỗ trợ AVX-512 VBMI, khi dữ liệu không đáng tin đi vào bộ giải mã cơ bản hoặc giải mã URL của java.util.Base64. Máy chủ ARM không chạy đoạn mã này.
Đoạn mã có trong Java 17.0.6 trở lên và trong Java 21, 25, 27, nhưng không có trong Java 8 hoặc 11 tiêu chuẩn. Khả năng cao là gây sập vì các byte ghi vượt bộ đệm là cố định, không do kẻ tấn công chọn. Cả hai công ty đều chưa báo cáo việc tái hiện lỗi tràn bộ đệm trên phần cứng AVX-512.
Khuyến nghị và tình trạng bản vá
Hai công ty nêu hai tùy chọn JVM như biện pháp tạm thời để ngăn đoạn mã lỗi chạy: -XX:-UseBASE64Intrinsics để tắt các intrinsic Base64, và -XX:UseAVX=2 để tắt mọi đường dẫn mã AVX-512 (có thể làm chậm các tác vụ khác). Cả hai cho biết chưa có nhà cung cấp nào xác nhận các tùy chọn này cho lỗ hổng cụ thể này.
Thông báo tháng 11 của Oracle chỉ bao phủ sản phẩm của Oracle và không xác định tình trạng vá của các bản phân phối OpenJDK bên thứ ba. Nhóm lỗ hổng OpenJDK chưa công bố khuyến cáo nào mới hơn ngày 24/10.
Oracle khuyến nghị khách hàng ngừng dùng các bản dựng hiện tại của Java 8, 11, 17, 21, 25 và 27 sau bản cập nhật ngày 17/11, chuyển sang các bản thay thế tương ứng. Thông báo bảo mật tháng 11 nêu các sản phẩm bị ảnh hưởng gồm Oracle Java SE (8u511, 8u511-perf, 11.0.33, 17.0.21, 21.0.13, 25.0.5, 27.0.1), Oracle GraalVM for JDK (17.0.21, 21.0.13), Oracle GraalVM Enterprise Edition (21.3.20.0.3) và Oracle JavaFX (21.0.13, 25.0.5, 27.0.1).
Oracle lưu ý thông tin có thể thay đổi trước khi khuyến cáo đầy đủ được công bố. Hãng bắt đầu chu kỳ vá bảo mật hàng tháng từ ngày 28/5, bổ sung các bản phát hành bảo mật giữa các đợt Critical Patch Update hàng quý; kế hoạch cập nhật bảo mật Java cập nhật lần cuối ngày 10/9 xác định ngày 17/11 là đợt phát hành hàng tháng tiếp theo.
Các tổ chức nên kiểm kê các môi trường Java đang triển khai, xác định ứng dụng hướng internet và chuẩn bị kiểm thử, cài đặt bản cập nhật từ nhà cung cấp khi có. Đây là thông tin đang phát triển và sẽ được cập nhật khi Oracle công bố khuyến cáo đầy đủ cùng các chi tiết đã xác minh về CVE-2026-114938.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
GitHub và Microsoft thử nghiệm AI tìm và sửa lỗ hổng bảo mật cho mã nguồn mở
GitHub và Microsoft chạy thí điểm dùng AI quét lỗ hổng bảo mật trong 6 dự án mã nguồn mở, nhưng mọi phát hiện đều được kiểm tra thủ công và gửi kèm bản vá gợi ý để giảm gánh nặng cho maintainer.
Đọc thêm
Chiến dịch Trigram giả mạo khoảng 50 thương hiệu AI và blockchain để tấn công lập trình viên bằng infostealer
Chiến dịch Trigram giả mạo khoảng 50 thương hiệu trong lĩnh vực blockchain và AI, dùng kịch bản tuyển dụng, hội nghị và theo dõi đơn hàng để lừa lập trình viên tự chạy mã độc đánh cắp thông tin.
Đọc thêm
Nhà nghiên cứu công bố hai lỗ hổng RCE vượt qua hàng phòng thủ mới của Telegram trên Android
NebuSec cho biết có thể vượt bộ lọc bảo mật mà Telegram thêm vào ứng dụng Android tuần trước để chạy mã ngoài tiến trình, dù chưa công bố chi tiết kỹ thuật.
Đọc thêm
Lỗ hổng vòng qua SHA pinning trên GitHub Actions và cách khắc phục
Tin tặc đã tìm được cách vượt qua SHA pinning - biện pháp phòng thủ phổ biến chống tấn công chuỗi cung ứng phần mềm - bằng cách lợi dụng các fork. Hội thảo trực tuyến sắp tới sẽ giải thích cách bịt lỗ hổng này.
Đọc thêm
Điểm tin tuần: Loạt lỗ hổng zero-day N-able, Windows, Chrome và cả... tủ lạnh
Tuần qua chứng kiến nhiều lỗ hổng zero-day bị khai thác thực tế nhắm vào N-able, Windows, Chrome, cùng các vụ tấn công chuỗi cung ứng và rò rỉ dữ liệu lớn.
Đọc thêm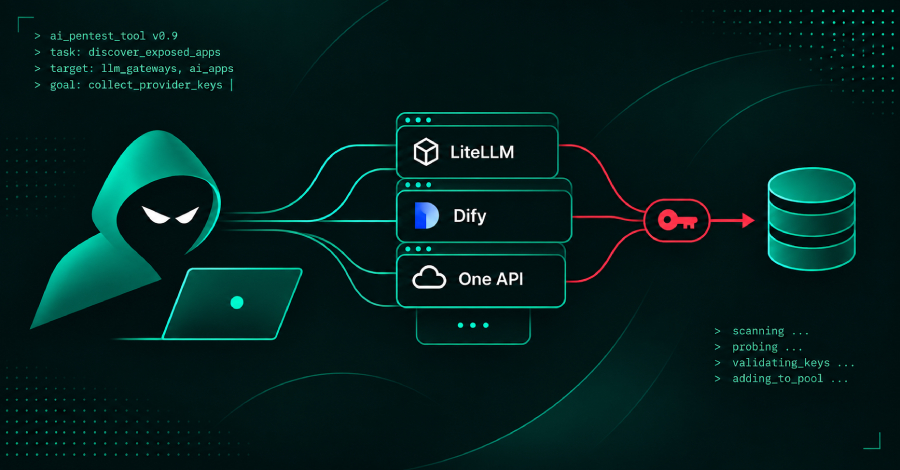
Amazon phát hiện chiến dịch AI Agent nhắm vào LiteLLM, Dify để đánh cắp API key
Nhóm tình báo mối đe dọa của Amazon ghi nhận các AI agent tự động dò tìm ứng dụng AI lộ trên internet như LiteLLM, One API, Dify để đánh cắp khóa nhà cung cấp AI, có dấu hiệu liên quan nhóm tấn công gắn với Trung Quốc.
Đọc thêm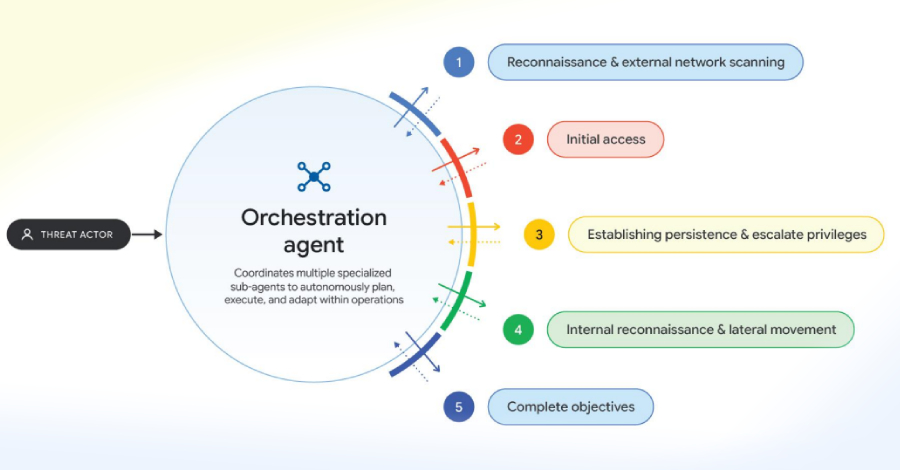
Google phát hiện tin tặc dùng AI Agent để xây dựng và chạy khai thác từ bản vá phần mềm
Google cho biết tin tặc đã chuyển từ nhập lệnh thủ công sang dùng các framework AI Agent tự động như ARTEX, CAIRN, CyberStrikeAI và PentAGI để thực hiện xâm nhập đa giai đoạn với tốc độ cao, đồng thời tự động dịch ngược bản vá để vũ khí hóa lỗ hổng m
Đọc thêm
Cursor: Khóa API Fireworks AI bị đánh cắp dẫn đến tiện ích Claude Code bị cài mã độc
Cursor cho biết kẻ tấn công đã lợi dụng khóa truy cập bị lộ từ vụ xâm nhập Fireworks AI để đưa bản Claude Code chứa mã độc lên chợ tiện ích của mình, ảnh hưởng tối đa 5.000 người dùng.
Đọc thêm
Lỗ hổng UnrealIRCd bị khai thác để chèn lệnh cấp máy chủ
CISA đưa CVE-2026-114713 của UnrealIRCd vào danh mục lỗ hổng bị khai thác thực tế sau khi ghi nhận các nỗ lực tấn công nhắm vào lỗi cho phép chèn lệnh với quyền máy chủ.
Đọc thêm
Tin tặc khai thác lỗ hổng PHP2Shell trên cổng Check Point để cài backdoor TSGA và xóa dữ liệu ESXi
Check Point ghi nhận nhóm tin tặc chưa xác định khai thác lỗ hổng PHP2Shell và CVE-2026-123039 trên cổng bảo mật chưa vá để cài backdoor TSGA, sau đó tấn công máy chủ VMware ESXi bằng wiper.
Đọc thêm