

PHP vá 7 lỗ hổng nghiêm trọng, có thể cho phép thực thi mã từ xa
PHP Foundation đã phát hành bản cập nhật bảo mật nhằm khắc phục hàng loạt lỗ hổng nghiêm trọng có thể bị khai thác để thực thi mã từ xa trên các hệ thống bị ảnh hưởng. Đợt vá lần này diễn ra sau thông báo trước đó của nhóm duy trì dự án về các lỗ hổng ảnh hưởng tới mọi phiên bản PHP đang được hỗ trợ trong những điều kiện nhất định, chẳng hạn cấu hình không mặc định hoặc thiết lập ít phổ biến.
Theo đánh giá chung, nếu bị khai thác thành công, các lỗi này có thể mở đường cho thực thi mã từ xa, làm hỏng phiên, gây từ chối dịch vụ, hỏng bộ nhớ hoặc leo thang đặc quyền cục bộ.
Danh sách lỗ hổng
- CVE-2026-115560 (điểm CVSS 9.2): lỗi kiểm tra dữ liệu đầu vào không đúng, có thể dẫn tới thực thi mã từ xa, sửa đổi tệp, làm hỏng phiên hoặc từ chối dịch vụ.
- CVE-2026-129182 (9.2): lỗi use-after-free gây hỏng bộ nhớ và có thể thực thi mã từ xa toàn phần.
- CVE-2026-126714 (9.2): lỗi TOCTOU có thể dẫn tới thực thi mã tùy ý với đặc quyền của tiến trình PHP worker; khai thác đòi hỏi kẻ tấn công tác động được vào dữ liệu phiên, ngắt quãng đúng thời điểm ghi và ứng dụng có chuỗi gadget giải tuần tự phù hợp.
- CVE-2026-129289 (9.2): lỗi diễn giải không nhất quán yêu cầu HTTP, cho phép chạy mã PHP do kẻ tấn công kiểm soát mà không cần người dùng khác tương tác hay cấu hình PHP phi mặc định; khai thác cần front end bật kết nối backend lâu dài và ứng dụng mở "php://input" mà không đọc hết.
- CVE-2026-129474 (9.2): lỗi use-after-free có thể dẫn tới thực thi mã từ xa trên PHP 8.5 trở lên.
- CVE-2026-129481 (9.2): lỗi use-after-free khiến dọn dẹp phiên thất bại, có thể hỏng bộ nhớ, làm sập worker tái sử dụng hoặc cho phép thực thi mã từ xa.
- CVE-2026-129496 (9.2): lỗi use-after-free cho phép kẻ tấn công từ xa chưa xác thực làm sập worker PHP hoặc chạy mã tùy ý với đặc quyền của worker.
- CVE-2026-129291 (8.8): lỗi use-after-free dẫn tới leo thang đặc quyền cục bộ, cần thực thi mã cục bộ trong FPM worker cùng một số điều kiện cấu hình.
Chi tiết lỗ hổng phpAfterShell
Depthfirst, đơn vị đặt mã hiệu "phpAfterShell" cho CVE-2026-126714, mô tả đây là lỗi nghiêm trọng có thể giúp kẻ tấn công từ xa chạy mã tùy ý trên máy chủ bị ảnh hưởng. Nếu một thao tác pwrite()/ftruncate() bị ngắt, PHP có thể để lại tệp phiên dị dạng, sau đó được session_start() nạp vào, tạo ra một điểm giải tuần tự tùy ý; khi kết hợp với một phát hiện giải tuần tự dẫn tới thực thi mã từ xa khác, kết quả là thực thi mã từ xa trực tiếp.
Nói cách khác, lỗ hổng biến một lần ghi tệp bị ngắt thành công cụ thực thi mã từ xa tiềm năng bằng cách thao túng cách PHP ghi dữ liệu phiên xuống đĩa, khiến dữ liệu vốn vô hại bị hiểu là dữ liệu đối tượng có thể thực thi. Kịch bản xảy ra khi worker PHP chết giữa lúc ghi, để lại tệp cập nhật dở dang, hoặc chết sau khi ghi xong nhưng trước khi nội dung phiên cũ bị xóa; cả hai đều tạo ra trạng thái phiên bị trộn lẫn.
Theo nhà nghiên cứu bảo mật Yuhang Wu, tùy vị trí ngắt quãng, một phần phiên mới có thể đã được ghi trong khi các byte của phiên cũ vẫn còn trên đĩa, tạo ra tệp phiên chứa phần đầu dữ liệu tuần tự mới và phần đuôi dữ liệu cũ. Bằng cách chọn kỹ trường độ dài trong phần đầu mới, kẻ tấn công có thể khiến bộ giải mã phiên của PHP hiểu các byte còn sót lại, vốn chỉ là một phần chuỗi thông thường, thành các mục phiên và đối tượng tuần tự riêng biệt. Không cần giải tuần tự trong chính callback tiến trình tải lên; kẻ tấn công chỉ cần để lại đúng các byte trên đĩa và chờ ứng dụng gọi session_start(), lúc đó PHP đọc phiên bị sửa và giải tuần tự các đối tượng đó.
Sau khi phần đầu của một phiên hợp lệ bị ghép với phần đuôi của phiên thay thế, phiên tiếp theo coi dữ liệu hỏng là trạng thái hợp lệ phía máy chủ, khiến PHP hiểu đó là một phiên hợp lệ khác và cuối cùng cho phép thực thi mã từ xa khi kết hợp với lỗi hỏng bộ nhớ trong một lớp PHP gốc. Lỗ hổng ảnh hưởng tới mọi ứng dụng chạy phiên bản PHP bị ảnh hưởng với phiên dựa trên tệp. Nếu chưa thể vá ngay, nên tắt tính năng tiến trình tải lên phiên (session upload progress).
Phiên bản đã vá
Bản vá cho các lỗ hổng có trong các phiên bản PHP sau:
- PHP 8.2.36
- PHP 8.3.37
- PHP 8.4.28
- PHP 8.5.13
- PHP 8.6.0
Người dùng đang chạy các phiên bản 8.2.x, 8.3.x, 8.4.x và 8.5.x được khuyến nghị cập nhật lên bản mới nhất để được bảo vệ tối ưu.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
CISA cảnh báo 4 lỗ hổng đang bị khai thác liên quan ransomware, đào tiền mã hóa và LLMjacking
CISA bổ sung 4 lỗ hổng vào danh mục KEV với bằng chứng khai thác thực tế, ảnh hưởng Synology DSM, BerriAI LiteLLM, Apache Axis và REDCap.
Đọc thêm
Ruby phát hành bản vá cho 7 lỗ hổng regex và chuỗi, 5 lỗi có PoC khai thác RCE
Ruby đã phát hành các bản vá cho 7 lỗ hổng an toàn bộ nhớ trong engine biểu thức chính quy và mã chuyển đổi chữ hoa chữ thường của chuỗi, trong đó 5 lỗi có bằng chứng khai thác thực tế có thể dẫn đến thực thi mã từ xa.
Đọc thêm
Mọi thứ đều là ứng dụng web, kể cả tường lửa của bạn
Lỗ hổng PHP2Shell trong PHP bị khai thác nhắm vào giao diện quản trị PAN-OS, cho thấy thiết bị mạng chạy phần mềm lỗi thời là mục tiêu dễ bị tấn công hơn cả máy chủ web thông thường.
Đọc thêm
VMware vCenter có lỗ hổng nghiêm trọng CVSS 9.8 cho phép bỏ qua xác thực
Broadcom cảnh báo lỗ hổng bỏ qua xác thực trong VMware Directory Service của vCenter, mức CVSS 9.8, đã có bản vá cho các nhánh được hỗ trợ nhưng không có cách khắc phục tạm thời.
Đọc thêm
Điểm tin tuần: Lỗ hổng jailbreak GPT-6.2, mã độc ẩn trong ảnh PNG và hàng loạt vụ tấn công mới
Tuần này chứng kiến loạt tin nóng về bảo mật: lỗ hổng jailbreak trên GPT-6.2, mã độc BubbleLoader giả dạng ảnh PNG, vụ đòi tiền chuộc 500 triệu USD và nhiều vụ tấn công khác nhắm vào người dùng lẫn doanh nghiệp.
Đọc thêm
phpAfterShell: Lỗ hổng session PHP có thể dẫn tới thực thi mã từ xa
PHP phát hành bản vá cho lỗ hổng phpAfterShell (CVE-2026-126714, điểm CVSS 9.2) trong cơ chế lưu session bằng file, cho phép kẻ tấn công chèn đối tượng độc hại và có thể thực thi mã trên máy chủ.
Đọc thêm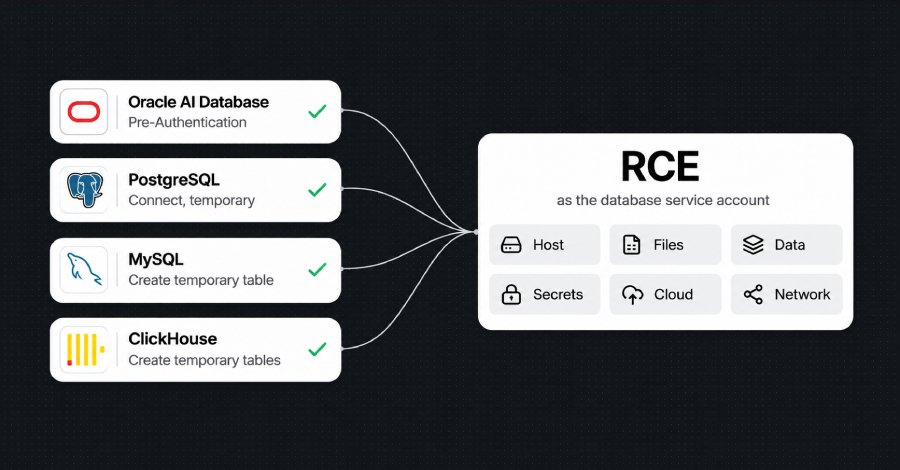
Nhà nghiên cứu trình diễn khai thác RCE trên cơ sở dữ liệu PostgreSQL, MySQL và Oracle
Một nhà nghiên cứu cho thấy tài khoản cơ sở dữ liệu đặc quyền thấp vẫn có thể bị lợi dụng để chạy mã trên máy chủ, thông qua các lỗi hỏng bộ nhớ trong engine SQL của PostgreSQL, MySQL, ClickHouse và Oracle.
Đọc thêm
Tin tặc xâm nhập gói PyPI agent-framework của Microsoft để đánh cắp thông tin xác thực cloud
Các phiên bản độc hại 1.26.1 và 1.26.2 của gói agent-framework trên PyPI bị phát hiện chứa mã đánh cắp thông tin xác thực cloud, được phát hành cách nhau 33 phút.
Đọc thêm
CISA kêu gọi vá khẩn lỗ hổng Java4Shell có thể cho phép thực thi mã từ xa
CISA yêu cầu các tổ chức vá ngay lỗ hổng nghiêm trọng trong Oracle Java có tên Java4Shell, ảnh hưởng bộ giải mã Base64 của JVM và có thể dẫn tới thực thi mã từ xa.
Đọc thêm
CISA cảnh báo lỗ hổng RCE nghiêm trọng trong Puppet đang bị khai thác
CISA đưa CVE-2026-115731 vào danh mục lỗ hổng bị khai thác thực tế sau khi phát hiện các cuộc tấn công nhắm vào máy chủ quản lý Puppet của doanh nghiệp.
Đọc thêm