

Ruby phát hành bản vá cho 7 lỗ hổng regex và chuỗi, 5 lỗi có PoC khai thác RCE
Dự án Ruby vừa phát hành các bản vá cho 7 lỗ hổng an toàn bộ nhớ nằm trong engine biểu thức chính quy (regex) và phần mã chuyển đổi chữ hoa chữ thường của chuỗi. Theo nhóm duy trì, 5 trong số 7 lỗi đã có bằng chứng khai thác (PoC) cho thấy đầu vào được tạo khéo léo có thể chạy mã trên máy bị ảnh hưởng. Họ cũng cho biết đã ghi nhận các PoC chứng minh một số lỗi có thể bị lợi dụng để kích hoạt thực thi mã từ xa (RCE), dù đến nay chưa có báo cáo về tấn công thực tế.
Các phiên bản đã được vá
Các bản sửa lỗi có trong Ruby 4.0.10, 3.4.13 và 3.3.14. Các dải phiên bản bị ảnh hưởng gồm:
- Ruby 4.0.0 đến 4.0.9, được vá trong 4.0.10
- Ruby 3.4.0 đến 3.4.12, được vá trong 3.4.13
- Ruby 3.3.13 và trước đó, được vá trong 3.3.14
- Ruby 3.2 và trước đó đã hết vòng đời hỗ trợ và sẽ không được vá
Nhóm duy trì khuyến nghị các phiên bản cũ chuyển sang nhánh còn được hỗ trợ. Với bản 3.3.14, dự án đổi tên giai đoạn của Ruby 3.3 từ bảo trì bảo mật sang bảo trì kế thừa, và thời hạn hỗ trợ vẫn kết thúc vào cuối tháng 3/2027.
Chi tiết 7 lỗ hổng theo mức độ
Ba lỗi được xếp mức nghiêm trọng, ba lỗi mức cao và một lỗi mức trung bình. Cụ thể:
- GHSA-34m4-m9fh-gqp5 (nghiêm trọng): tràn bộ nhớ heap một byte khi Ruby đổi chữ hoa chữ thường của chuỗi ở một số bảng mã đơn byte như ISO-8859-1 hay Windows-1252. Có PoC RCE.
- GHSA-7x2q-68qv-6p8x (nghiêm trọng): lỗi double free khi biên dịch biểu thức chính quy được tạo khéo léo có dùng giao ký tự (&&). Có PoC RCE.
- GHSA-3p8q-wmhx-vm2w (nghiêm trọng): tràn heap khi kích thước biểu thức chính quy đã biên dịch bị tràn trong quá trình biên dịch. Có PoC RCE.
- GHSA-87fm-7w84-j2px (cao): tràn heap khi kết quả đổi chữ hoa chữ thường lớn hơn 4 GiB. Có PoC RCE, nhưng kích thước cần thiết khiến hầu hết yêu cầu khó đạt tới.
- GHSA-7whj-cfh7-xgm4 (cao): tràn heap khi Ruby chuyển biểu thức chính quy đã biên dịch trở lại dạng văn bản bằng Regexp#to_s. Có PoC RCE.
- GHSA-wpqw-5qxg-m68r (cao): đọc ngoài biên trong quá trình so khớp không phân biệt hoa thường. PoC cho thấy có thể làm hỏng bộ nhớ do kẻ tấn công kiểm soát; nhóm duy trì nói RCE có thể xảy ra nhưng chưa được chứng minh.
- GHSA-pvgc-g7gj-pv6h (trung bình): đọc ngoài biên khi so khớp backreference không phân biệt hoa thường với chuỗi đối tượng được tạo khéo léo. Lỗi này có thể làm lộ nội dung bộ nhớ hoặc khiến tiến trình bị crash.
Dự án ghi nhận Stephan Lipp của Ada Logics và Anthropic phát hiện 4 lỗi, còn baba__yaga, aphantom, Hiroya Fujinami và Hiroshi SHIBATA phát hiện 3 lỗi còn lại.
Ứng dụng nào có nguy cơ
Các lỗi nằm trong mã của chính Ruby, nên mọi ứng dụng chạy phiên bản bị ảnh hưởng đều mang lỗi. Việc kẻ tấn công có chạm tới được lỗi hay không phụ thuộc vào cách ứng dụng xử lý đầu vào bên ngoài.
Nhóm lỗi regex chỉ nguy hiểm khi ứng dụng dựng biểu thức chính quy từ dữ liệu do kẻ tấn công kiểm soát rồi biên dịch hoặc chạy nó. Việc so khớp văn bản không tin cậy với mẫu do chính lập trình viên viết không mang cùng mức rủi ro, trừ một trường hợp nêu trên. Hai lỗi chuyển đổi chữ hoa chữ thường không liên quan đến regex, mà kích hoạt khi ứng dụng đổi chữ hoa chữ thường của chuỗi được tạo khéo léo, nên các đoạn mã chạy chuyển đổi chữ hoa chữ thường trên văn bản nhập từ bên ngoài đáng được kiểm tra.
Do bản vá nằm trong bản thân Ruby, việc cập nhật gem hay framework không thay thế được trình thông dịch còn lỗ hổng. Phiên bản cần quan tâm là Ruby đang chạy trên máy chủ ứng dụng, worker nền và các image container, và phải được cập nhật rồi khởi động lại hoặc dựng lại.
Bảy lỗi này chưa có mã CVE. Dự án cho biết đã yêu cầu cấp mã, và trước khi được gán, ID của GitHub advisory là cách duy nhất để theo dõi trong các công cụ quét và kiểm kê phần mềm.
Đây là lần thứ hai trong vòng một tháng dự án vá engine biểu thức chính quy. Trong đợt vá tháng 10 phát hành ngày 23/10, họ tung ra Ruby 4.0.9, 3.4.12 và 3.3.13 để sửa các lỗi biên dịch do GitLab phát hiện, vốn nằm sau 4 lỗ hổng nghiêm trọng của GitLab. Một trong các lỗi GitLab đó từng bị nhắm tấn công vào chính máy chủ GitLab của Alpine Linux, và CISA sau đó đã thêm nó vào danh mục KEV về các lỗ hổng bị khai thác thực tế. Đó là các lỗi khác với 7 lỗi tuần này, và các advisory mới không nêu rằng GitLab hay sản phẩm cụ thể nào có thể bị tấn công qua chúng. Trường hợp tháng 10 cho thấy biểu thức chính quy dựng từ đầu vào người dùng có thể trở thành con đường thực sự để xâm nhập máy chủ, chứ không chỉ là rủi ro lý thuyết.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
CISA cảnh báo 4 lỗ hổng đang bị khai thác liên quan ransomware, đào tiền mã hóa và LLMjacking
CISA bổ sung 4 lỗ hổng vào danh mục KEV với bằng chứng khai thác thực tế, ảnh hưởng Synology DSM, BerriAI LiteLLM, Apache Axis và REDCap.
Đọc thêm
Mọi thứ đều là ứng dụng web, kể cả tường lửa của bạn
Lỗ hổng PHP2Shell trong PHP bị khai thác nhắm vào giao diện quản trị PAN-OS, cho thấy thiết bị mạng chạy phần mềm lỗi thời là mục tiêu dễ bị tấn công hơn cả máy chủ web thông thường.
Đọc thêm
VMware vCenter có lỗ hổng nghiêm trọng CVSS 9.8 cho phép bỏ qua xác thực
Broadcom cảnh báo lỗ hổng bỏ qua xác thực trong VMware Directory Service của vCenter, mức CVSS 9.8, đã có bản vá cho các nhánh được hỗ trợ nhưng không có cách khắc phục tạm thời.
Đọc thêm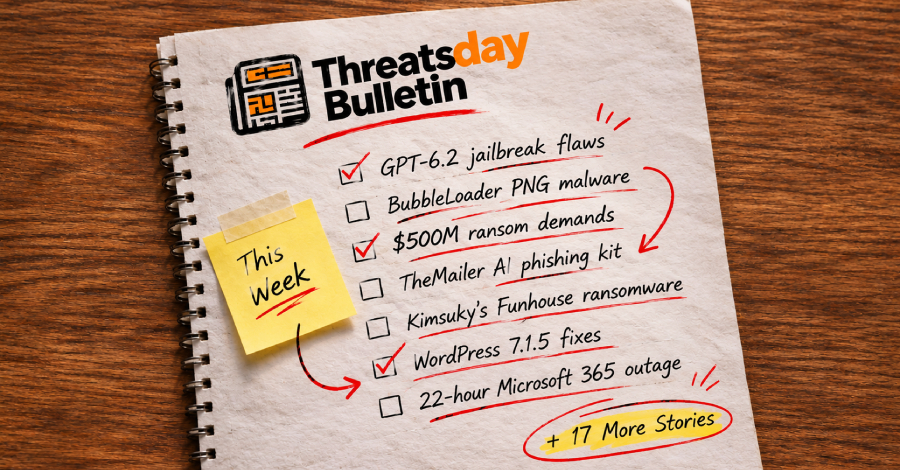
Điểm tin tuần: Lỗ hổng jailbreak GPT-6.2, mã độc ẩn trong ảnh PNG và hàng loạt vụ tấn công mới
Tuần này chứng kiến loạt tin nóng về bảo mật: lỗ hổng jailbreak trên GPT-6.2, mã độc BubbleLoader giả dạng ảnh PNG, vụ đòi tiền chuộc 500 triệu USD và nhiều vụ tấn công khác nhắm vào người dùng lẫn doanh nghiệp.
Đọc thêm
PHP vá 7 lỗ hổng nghiêm trọng, có thể cho phép thực thi mã từ xa
PHP Foundation phát hành bản cập nhật bảo mật cho 7 lỗ hổng nghiêm trọng, trong đó nhiều lỗi use-after-free và TOCTOU có thể dẫn tới thực thi mã từ xa trên các phiên bản PHP đang được hỗ trợ.
Đọc thêm
phpAfterShell: Lỗ hổng session PHP có thể dẫn tới thực thi mã từ xa
PHP phát hành bản vá cho lỗ hổng phpAfterShell (CVE-2026-126714, điểm CVSS 9.2) trong cơ chế lưu session bằng file, cho phép kẻ tấn công chèn đối tượng độc hại và có thể thực thi mã trên máy chủ.
Đọc thêm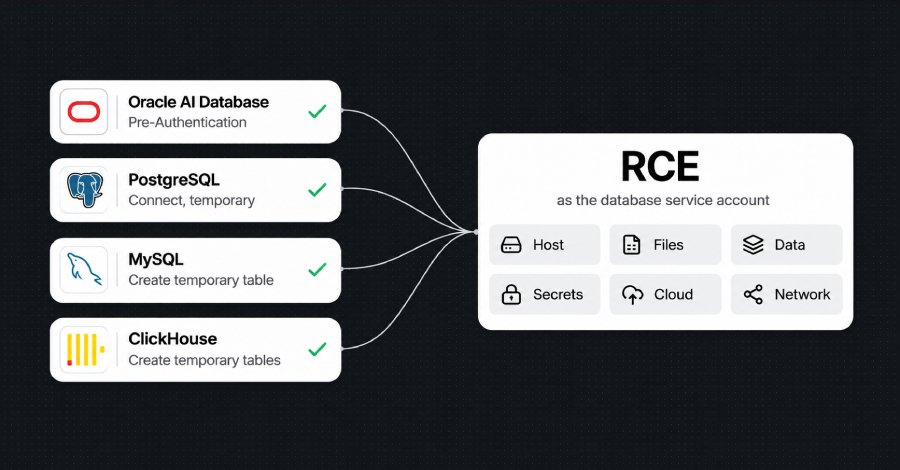
Nhà nghiên cứu trình diễn khai thác RCE trên cơ sở dữ liệu PostgreSQL, MySQL và Oracle
Một nhà nghiên cứu cho thấy tài khoản cơ sở dữ liệu đặc quyền thấp vẫn có thể bị lợi dụng để chạy mã trên máy chủ, thông qua các lỗi hỏng bộ nhớ trong engine SQL của PostgreSQL, MySQL, ClickHouse và Oracle.
Đọc thêm
Tin tặc xâm nhập gói PyPI agent-framework của Microsoft để đánh cắp thông tin xác thực cloud
Các phiên bản độc hại 1.26.1 và 1.26.2 của gói agent-framework trên PyPI bị phát hiện chứa mã đánh cắp thông tin xác thực cloud, được phát hành cách nhau 33 phút.
Đọc thêm
CISA kêu gọi vá khẩn lỗ hổng Java4Shell có thể cho phép thực thi mã từ xa
CISA yêu cầu các tổ chức vá ngay lỗ hổng nghiêm trọng trong Oracle Java có tên Java4Shell, ảnh hưởng bộ giải mã Base64 của JVM và có thể dẫn tới thực thi mã từ xa.
Đọc thêm
CISA cảnh báo lỗ hổng RCE nghiêm trọng trong Puppet đang bị khai thác
CISA đưa CVE-2026-115731 vào danh mục lỗ hổng bị khai thác thực tế sau khi phát hiện các cuộc tấn công nhắm vào máy chủ quản lý Puppet của doanh nghiệp.
Đọc thêm