SAP vá bốn lỗ hổng CVSS 10.0, hai lỗi cho phép thực thi mã từ xa
SAP vừa phát hành bản vá định kỳ tháng 11 với bốn lỗ hổng đều được chấm điểm CVSS 10.0 - mức cao nhất. Cả bốn đều có thể bị khai thác mà không cần đăng nhập và không cần người dùng thao tác. Ba lỗi nằm trong máy chủ ứng dụng SAP NetWeaver, một lỗi nằm trong Web Dispatcher.
Các lỗ hổng và mức độ ảnh hưởng
- Lỗi trong Internet Communication Manager (ICM) và Web Dispatcher (CVE-2026-76964, CVE-2026-89126): lưu lượng mạng được tạo khéo léo có thể làm hỏng bộ nhớ, từ đó kẻ tấn công thực thi mã và chiếm toàn bộ hệ thống.
- Lỗi trong SAML 2.0 service provider (CVE-2026-120017): kẻ tấn công có thể đăng nhập dưới danh nghĩa bất kỳ người dùng nào, kể cả tài khoản đặc quyền, trên một số hệ thống dùng SAML single sign-on.
- Lỗi trong SAP Gateway (CVE-2026-89103): kẻ tấn công bên ngoài có thể giả làm một máy chủ ứng dụng của chính hệ thống và thực hiện hành động trái phép.
Công ty bảo mật Onapsis - đơn vị phát hiện lỗi ICM, Web Dispatcher và Gateway - cho biết lỗi ICM và Web Dispatcher cùng gốc từ một bug gọi là ICM2SHELL trong mã kernel dùng chung để ghép các thông điệp WebSocket bị chia tách. Nhóm nghiên cứu đã gửi cho SAP bản khai thác chạy lệnh hệ điều hành dưới tài khoản <sid>adm. Hỗ trợ WebSocket mặc định được bật, nên hệ thống vẫn phơi nhiễm dù không dùng tính năng này, và hệ thống dual-stack bị ảnh hưởng qua ABAP stack. Bug cũng có thể làm sập Web Dispatcher, khiến mọi hệ thống SAP phía sau bị ngắt kết nối trong lúc khởi động lại. Đến nay chưa ghi nhận trường hợp bị khai thác thực tế.
Với lỗi Gateway, nhóm nghiên cứu gọi là PROXYGATE. Mức phơi nhiễm phụ thuộc vào danh sách proxy prxyinfo hoặc tham số profile gw/acl_mode_proxy, chứ không phải các danh sách secinfo và reginfo mà phần lớn hướng dẫn gia cố thường đề cập. Lỗi ảnh hưởng mọi hệ thống chạy gateway, gồm AS Java, dual-stack và gateway độc lập.
Phiên bản bị ảnh hưởng
Mỗi lỗi có một note vá riêng trong SAP for Me (cần đăng nhập). Theo Onapsis, các kernel đã hết hỗ trợ cũng bị ảnh hưởng: kernel 7.40, 7.41, 7.42, 7.45, 7.49, 7.73, 7.81, 7.85 và 7.89 với lỗi ICM/Web Dispatcher; thêm 7.20 và 7.21 với lỗi Gateway. Những kernel này có thể không được vá và cần nâng cấp lên bản còn được hỗ trợ.
Khuyến nghị xử lý
Công ty RedRays, đơn vị rà soát các note trong SAP for Me, khuyến nghị cập nhật kernel và toàn bộ Web Dispatcher trong một đợt triển khai duy nhất, đạt mức bao phủ cả 17 bản vá kernel và Web Dispatcher của tháng này.
- SAML2: không có cách né tránh, chỉ có thể áp dụng hướng dẫn sửa hoặc support package; nên rà soát mọi identity provider tin cậy trong giao dịch SAML2 và kiểm tra nhật ký đăng nhập SAML của tài khoản đặc quyền từ nguồn bất thường.
- Gateway: kiểm tra prxyinfo trước; nếu thiếu file này thì tham số gw/acl_mode_proxy quyết định, mặc định là 0 (cho phép mọi kết nối proxy) và cần đặt thành 1. Chỉ vá kernel mà không siết prxyinfo hoặc đặt tham số về 1 thì hệ thống vẫn nằm trong phạm vi ảnh hưởng. Nên giới hạn cổng gateway (33NN và 48NN) cho các host cần truy cập RFC.
- ICM: bản vá phát hành qua dw.sar và SP Stack Kernel. Nếu người dùng chỉ truy cập ICM qua Web Dispatcher, vá Web Dispatcher theo mức trong note FAQ 3778788 có thể che chắn tạm thời, nhưng chỉ khi không ai truy cập trực tiếp cổng ICM và Web Dispatcher không cấu hình làm router (PROT=ROUTER). Trên bản 7.93, patch level 419 vẫn dễ bị tổn thương; chỉ Stack Kernel 401 cập nhật, 402 khi phát hành và 420 trở lên mới có bản sửa.
- Web Dispatcher: cùng nguyên nhân gốc với lỗi ICM, ảnh hưởng Web Dispatcher độc lập và nhúng, gồm cả trong SAP HANA XS Classic và XS Advanced, nhưng không ảnh hưởng SAP Content Server. Đường vá gồm SAPWEBDISP.SAR cho instance độc lập, dw.sar hoặc SP Stack Kernel cho bản nhúng, SPS08 revision 089.05 hoặc SPS07 revision 079.11 cho HANA XS Classic, và phiên bản 1.5.4 trở lên cho XS Advanced. Cần tìm đủ mọi Web Dispatcher vì sót một instance là lỗ hổng vẫn mở.
Tắt hỗ trợ WebSocket là biện pháp tạm thời cuối cùng, nhưng sẽ làm hỏng các tính năng phụ thuộc vào nó như ABAP Push Channels và một số tính năng Fiori.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
N-able đưa N-central Cloud ngừng hoạt động sau khi nhà nghiên cứu công bố 33 lỗ hổng zero-day kèm mã khai thác
N-able tạm ngừng N-central Hosted và khuyến nghị khách hàng on-premises tắt máy chủ sau khi nhà nghiên cứu công bố hơn 30 lỗ hổng zero-day (Able2Shell) kèm PoC; các công ty bảo mật đã ghi nhận hoạt động quét và thử khai thác.
Đọc thêm
Google vá lỗ hổng zero-day thứ tám bị khai thác trên Chrome trong năm 2026
Google phát hành bản cập nhật bảo mật Chrome vá chín lỗ hổng, trong đó có một lỗi use-after-free trong thành phần XML đang bị khai thác thực tế, nâng tổng số zero-day bị khai thác từ đầu năm lên tám.
Đọc thêm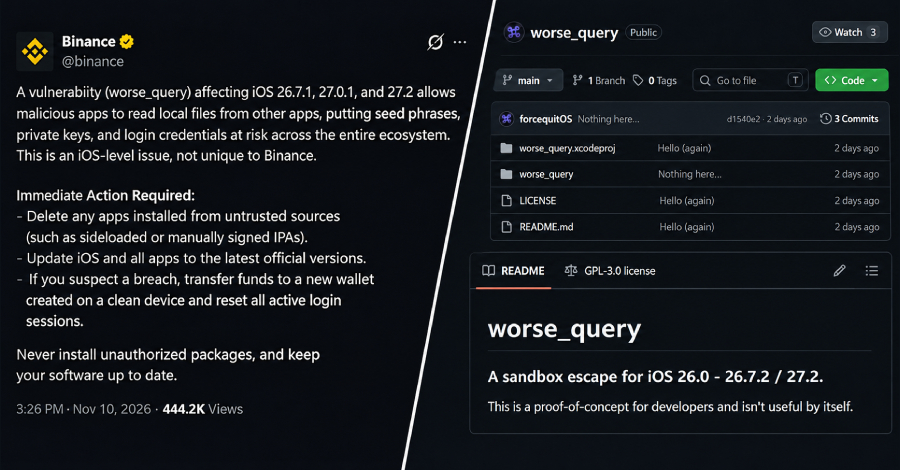
Binance cảnh báo lỗ hổng iOS có thể lộ khóa ví crypto, chưa có bản vá
Binance cảnh báo về một công cụ thoát sandbox iOS được công bố trên GitHub, cho phép ứng dụng đọc dữ liệu của ứng dụng khác, đe dọa seed phrase và khóa riêng tư ví crypto. Apple chưa xác nhận bản vá.
Đọc thêm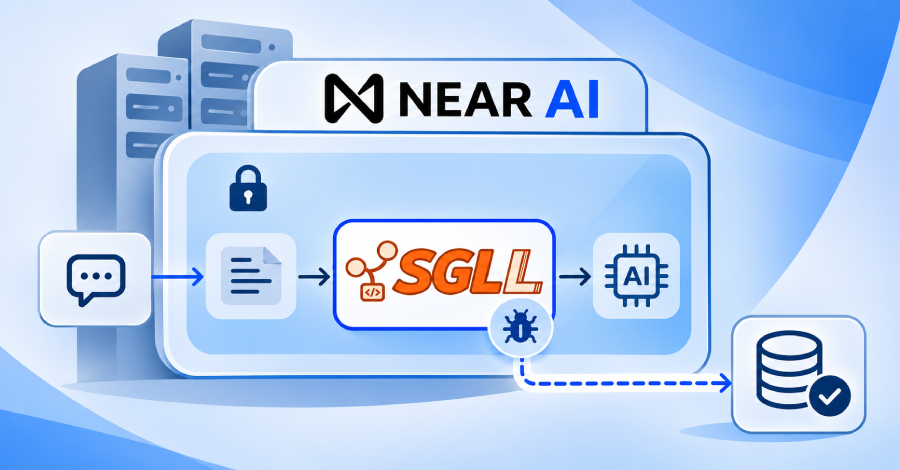
Lỗ hổng RCE trong SGLang bị khai thác, NEAR AI bị xâm nhập và rò rỉ dữ liệu
Kẻ tấn công khai thác lỗ hổng thực thi mã từ xa trong SGLang để xâm nhập máy chủ suy luận của NEAR AI, lấy dữ liệu từ 18 AI agent và khoảng 100 người dùng.
Đọc thêm
Git phát hành bản vá cho 6 lỗ hổng bảo mật nghiêm trọng
Git ra mắt các phiên bản 2.56.1 và bản backport cho nhiều nhánh bảo trì nhằm khắc phục 6 lỗ hổng bảo mật, bao gồm thực thi mã tùy ý, ghi file ngoài ý muốn và hỏng bộ nhớ.
Đọc thêm
Git vá lỗ hổng cho phép kho mã độc chạy mã khi clone đệ quy
Git phát hành bản vá cho lỗ hổng CVE-2026-111760 và 5 lỗi khác, ngăn kho mã độc thực thi mã trên máy người dùng khi clone đệ quy kèm submodule.
Đọc thêm
CISA đưa lỗ hổng vượt qua MFA trên SonicWall SonicOS vào danh mục KEV
CISA bổ sung lỗ hổng nghiêm trọng CVE-2026-19868 trên SonicWall SonicOS vào danh mục lỗ hổng bị khai thác thực tế, sau báo cáo về khả năng bị lợi dụng; SonicWall cũng vá thêm nhiều lỗi nghiêm trọng khác.
Đọc thêm
Điểm tin tuần: Lỗ hổng SSHole bị khai thác, APT leo thang root, 15.000 trang web bị tấn công
Điểm tin bảo mật tuần này gồm lỗ hổng OpenSSH mang tên SSHole đang bị khai thác, lỗi APT của Debian/Ubuntu cho phép chạy mã quyền root, hàng loạt thiết bị mạng và máy chủ bị xâm nhập.
Đọc thêm
Ethersphere bị tấn công chuỗi cung ứng: bee-js và Swarm Desktop phát tán mã độc đánh cắp ví
Kẻ tấn công dùng thông tin CI bị đánh cắp để phát hành bee-js 13.3.0 và Swarm Desktop 0.56.2 chứa mã độc đánh cắp khóa ví và cài backdoor trên Windows, macOS và Linux.
Đọc thêm
Qubole bị lợi dụng quyền truy cập AWS để xâm nhập tài khoản khách hàng
Kẻ tấn công đã lợi dụng quyền truy cập AWS mà nền tảng Qubole được tin cậy để xâm nhập tài khoản của nhiều khách hàng, đánh cắp thông tin xác thực và dữ liệu.
Đọc thêm