Tin tặc khai thác lỗ hổng PHP2Shell trên cổng Check Point để cài backdoor TSGA và xóa dữ liệu ESXi
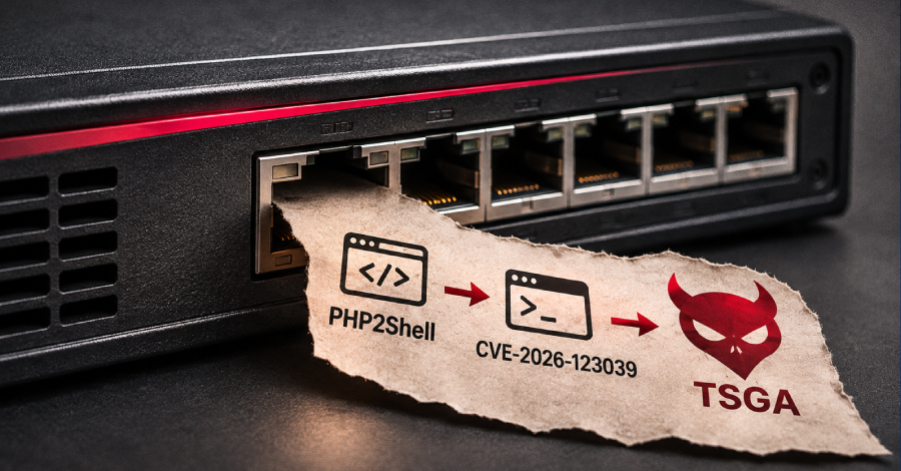
Check Point vừa công bố chi tiết một chiến dịch tấn công nhắm vào các cổng bảo mật Check Point chưa được vá. Kẻ tấn công chưa rõ danh tính đã lợi dụng các lỗ hổng PHP2Shell để có quyền truy cập ban đầu, sau đó khai thác một lỗ hổng leo thang đặc quyền cục bộ chưa từng được báo cáo trong Gaia OS để triển khai backdoor mang tên TSGA.
Diễn biến chiến dịch
Hoạt động bắt đầu từ ngày 30/10/2026, nhắm vào các tổ chức tại Israel. Đến ngày 2/11/2026, một đợt tấn công mở rộng tiếp theo nhắm vào tổ chức ở nhiều quốc gia và lĩnh vực khác nhau. Một số tổ chức bị nhắm trong đợt đầu còn chịu các hành động phá hoại, bao gồm triển khai mã độc xóa dữ liệu (wiper).
Theo Check Point, PHP2Shell tạo quyền truy cập ban đầu, sau đó leo thang đặc quyền qua giao diện DynamicCLI với mã CVE-2026-123039. Kẻ tấn công sau đó cài web shell PHP, backdoor TSGA thường trú cùng thành phần mạng TSProxy nhúng bên trong. Từ cổng bảo mật, chúng di chuyển sang máy chủ VMware ESXi qua SSH, triển khai wiper destroy_v6 và để lại các ghi chú mang nội dung chính trị có tên DREAM_ANNEXATION.txt trong giai đoạn phá hoại.
Lỗ hổng leo thang đặc quyền
CVE-2026-123039 có điểm CVSS 7.8, là lỗi thiếu kiểm soát quyền cho phép leo thang lên quyền root trong tiến trình DynamicCLI. Bất kỳ người dùng cục bộ đã xác thực nào cũng có thể chạy lệnh tùy ý bằng cách ghi một yêu cầu duy nhất vào socket. Check Point cho biết lỗi này yêu cầu kẻ tấn công đã có khả năng thực thi mã cục bộ trên thiết bị, và hãng đã ghi nhận khai thác thực tế nhắm vào vài chục khách hàng.
Lỗ hổng ảnh hưởng đến các phiên bản R82.20, R82.10, R82, R81.20, R81.10 và R81 của nhiều sản phẩm: Check Point Force Firewalls, Check Point Management and Log Servers, Multi-Domain Security Management và Multi-Domain Log Server, Maestro Orchestrator.
Cách thức xâm nhập
Vào cuối tháng 10/2026, khoảng một tuần sau khi bản vá được phát hành, hoạt động từ địa chỉ 130.94.19[.]204 nhắm vào các tổ chức Israel qua cổng Mobile Access có lỗ hổng trên Check Point Security Gateways. Bằng chứng cho thấy một số trường hợp bị xâm nhập thành công, với hoạt động khai thác tương ứng PHP2Shell gắn với CVE-2026-109618 và CVE-2026-109619.
Sau khi có quyền truy cập, nhóm tấn công leo thang từ tài khoản dịch vụ cổng lên root bằng CVE-2026-123039 và cài web shell PHP nhằm duy trì truy cập. Web shell hỗ trợ thực thi lệnh và tải tệp lên. Đợt ngày 2/11/2026 nhắm vào một số tổ chức Israel đã bị tấn công trước đó cùng các tổ chức trên toàn cầu, không cho thấy ưu tiên địa lý hay lĩnh vực cụ thể, cho thấy đây là nỗ lực tìm kiếm quyền truy cập ban đầu mang tính cơ hội.
Backdoor TSGA và các hành động sau khai thác
TSGA là backdoor thụ động độc lập, gồm thành phần thứ hai là TSProxy, được triển khai dưới tên slot_CPconfigdaemon. Đây là mã độc trên gateway Linux với chức năng đặc thù cho Check Point: truy cập từ xa mã hóa, đánh cắp cấu hình, duy trì thường trú qua backup và snapshot, tiêm tiến trình và can thiệp nhị phân vào nhật ký tường lửa. TSProxy tiêm thư viện vào các tiến trình thiết bị được chọn để chặn các hàm mạng, xử lý kết nối của kẻ tấn công có dấu hiệu đặc biệt trong khi vẫn cho lưu lượng bình thường đi qua.
Một số hành động sau khai thác khác gồm:
- Triển khai công cụ quét gogo trên gateway để phát hiện tài sản và dịch vụ nội bộ trong mạng.
- Di chuyển ngang sang máy chủ VMware ESXi qua SSH bằng tài khoản dịch vụ vpxuser.
- Chuẩn bị và chạy wiper Linux ELF tên destroy_v6, duyệt đệ quy thư mục mục tiêu, xóa mọi tệp bất kể phần mở rộng và ghi đè bằng số 0 trước khi xóa.
- Để lại tệp DREAM_ANNEXATION.txt trong từng thư mục bị xử lý.
Nghi vấn về tác nhân
Cả TSGA và TSProxy được đánh giá là thành phần đặc thù Check Point thuộc bộ công cụ PhiliKit, lần đầu được ESET ghi nhận vào tháng 6/2026 và quy cho nhóm gián điệp mạng liên quan Trung Quốc có tên Armory Castle (trước đây là UNC5221). Các yếu tố khác gợi ý tác nhân có thể thân Trung Quốc gồm việc dùng hạ tầng VPS LightNode và hoạt động quét tập trung từ 12 đến 9 giờ UTC, trùng giờ làm việc điển hình của Trung Quốc.
Tuy nhiên, Check Point cho biết chưa đủ bằng chứng để liên kết chiến dịch mới với nhóm này hay các nhóm liên quan Trung Quốc khác, với lý do sử dụng mã độc xóa dữ liệu, tập trung vào Israel và đề cập rõ xung đột Israel - Palestine trong ghi chú wiper. Hãng nhận định có nhiều kịch bản vẫn khả thi: tác nhân đã thực hiện toàn bộ chiến dịch, chỉ đóng vai trò môi giới truy cập ban đầu, hoặc tham gia một chiến dịch cờ giả; cũng có thể hoạt động phá hoại chỉ là màn khói.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
Hai cuộc tấn công Mior và Skyfall cho phép máy chủ cloud độc hại đọc dữ liệu trong VM AMD SEV-SNP
Mior và Skyfall là hai kỹ thuật tấn công mới nhắm vào AMD SEV-SNP, cho phép hypervisor độc hại đọc hoặc sửa bộ nhớ của máy ảo bảo mật. AMD đã phát hành bản vá firmware và microcode cho các dòng chip EPYC bị ảnh hưởng.
Đọc thêm
Khi AI Agent gặp sự cố: làm sao để thực sự dừng nó?
Khi một AI agent thực hiện hành động ngoài phạm vi, chỉ tắt model là chưa đủ. Cần quy trình kiểm soát gồm tạm dừng workflow, thu hồi thông tin xác thực, chặn công cụ và đường mạng, cùng việc lưu bằng chứng và khôi phục an toàn.
Đọc thêm
PostgreSQL vá 52 lỗ hổng, gồm lỗi 22 năm tuổi cho phép RCE sau khi đăng nhập
PostgreSQL phát hành bản cập nhật vá 52 lỗ hổng bảo mật, trong đó CVE-2026-6460 (CVSS 8.8) cho phép người dùng cơ sở dữ liệu chạy mã trên máy chủ. Quản trị viên cần nâng cấp và biên dịch lại các extension viết bằng C.
Đọc thêm
Lỗ hổng MongoDB nghiêm trọng CVE-2026-118383: hai request từ kẻ chưa xác thực có thể làm sập server khi chuyển vai primary
MongoDB đã phát hành bản vá cho lỗ hổng use-after-free nghiêm trọng CVE-2026-118383, cho phép kẻ tấn công chưa xác thực gửi hai request khiến thành viên replica set bị sập khi đảm nhận vai primary.
Đọc thêm
Chiến dịch chiếm phiên Google: Lời mời lịch và proxy trực tiếp
Nhóm nghiên cứu Material Security phát hiện chiến dịch lừa đảo chiếm phiên đăng nhập Google của người dùng doanh nghiệp qua lời mời Google Calendar, dùng proxy ngược để đánh cắp mật khẩu và mã xác thực hai lớp.
Đọc thêm
Lỗ hổng nghiêm trọng trong Red Hat Quay cho phép đọc và ghi đè mọi container image riêng tư
Red Hat Quay dính hai lỗ hổng nghiêm trọng: kẻ tấn công có thể đọc, ghi đè image riêng tư trong mọi repository và đánh cắp token robot account của tenant khác. Bản vá đã phát hành cho tám nhánh Quay 3.
Đọc thêm
Hàng nghìn tài khoản GitHub bị chiếm đoạt để cài mã độc đánh cắp bí mật CI
Kẻ tấn công dùng thông tin đăng nhập của 4.837 tài khoản GitHub để cấy mã độc đánh cắp bí mật vào các quy trình CI, ảnh hưởng ít nhất 1.806 kho mã và hàng nghìn kho khác nhận commit độc hại.
Đọc thêm
Google Cloud cảnh báo ba lỗ hổng CPU AMD Turin có thể rò rỉ dữ liệu giữa các tiến trình trong VM
Google Cloud yêu cầu khách hàng dùng máy ảo trên chip AMD Turin cài bản vá hệ điều hành khách và khởi động lại máy để chống ba lỗ hổng kênh kề có thể làm lộ dữ liệu giữa các tiến trình.
Đọc thêm
SignDrop: Lỗ hổng zero-day biến tính năng bảo mật CLFS của Windows thành công cụ chiếm quyền SYSTEM
Mã khai thác công khai SignDrop lợi dụng cách driver CLFS tạo tệp đồng hành để nâng quyền từ người dùng thường lên SYSTEM; Microsoft chưa xác nhận, chưa cấp CVE hay phát hành bản vá.
Đọc thêm
Lỗ hổng nghiêm trọng trong Apache HTTP/2 có thể cho phép kẻ tấn công chưa xác thực thực thi mã từ xa
Lỗ hổng CVE-2026-119618 trong module mod_http2 của Apache HTTP Server ảnh hưởng các phiên bản 2.4.55 đến 2.4.70, được vá trong 2.4.71, cho phép kẻ tấn công chưa xác thực chiếm quyền điều khiển tiến trình máy chủ.
Đọc thêm