

Tin tặc khai thác lỗ hổng SSHole của OpenSSH chỉ vài giờ sau khi công bố, chiếm quyền root trên honeypot
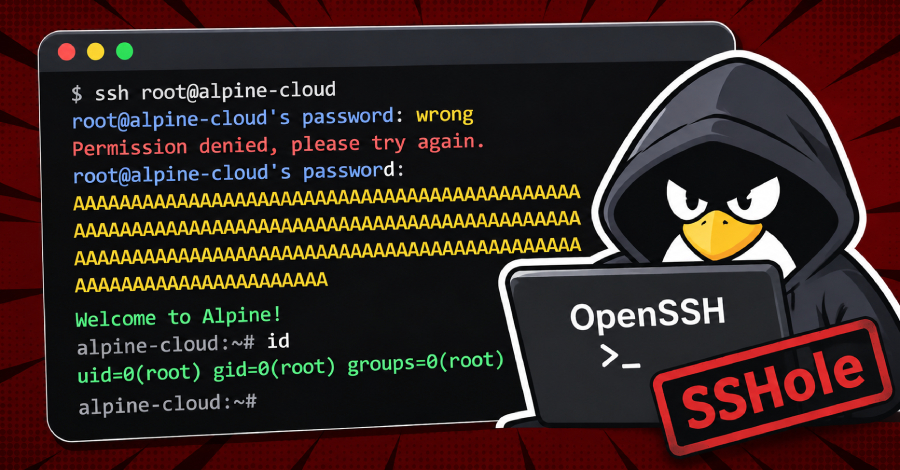
Các nhóm tấn công đã bắt đầu nhắm vào một lỗ hổng bảo mật mới được công bố của OpenSSH, cho phép đăng nhập vào những tài khoản không đặt mật khẩu. Theo công ty tình báo mối đe dọa Previdian, lỗ hổng có mã CVE-2026-123158 (điểm CVSS 8.1) và được đặt biệt danh SSHole, ảnh hưởng tới các hệ thống Linux chạy OpenSSH trên thư viện C musl với Pluggable Authentication Modules (PAM) bị tắt, bao gồm cấu hình máy chủ OpenSSH mặc định của Alpine Linux.
Cơ chế của lỗ hổng
Kẻ tấn công chưa xác thực có thể gửi một mật khẩu quá dài để truy cập các tài khoản được cấu hình cố ý không có mật khẩu dùng được, mà không cần đánh cắp thông tin đăng nhập hay khóa SSH. Lỗ hổng do nhà nghiên cứu bảo mật Ozgun Kultekin phát hiện và đã được vá trong OpenSSH 10.6p2.
Nguồn gốc vấn đề nằm ở một bản vá từ năm 2016 nhằm khắc phục lỗ hổng liệt kê tên người dùng CVE-2016-6210. Trong một số điều kiện nhất định, OpenSSH xử lý mật khẩu sai cách, coi thao tác băm mật khẩu thất bại là xác thực thành công bằng cách trả về cùng một giá trị "*" vốn dùng để đánh dấu tài khoản bị vô hiệu hóa mật khẩu ở cấp hệ thống.
Kẻ tấn công có thể kích hoạt lỗ hổng để xác thực vào một số tài khoản bị vô hiệu hóa mật khẩu bằng mật khẩu tùy ý dài từ 257 đến 1.024 byte, khiến lần băm thất bại và trả về dấu hoa thị. Tiến trình sshd sau đó so sánh với dấu hoa thị lưu trong trường mật khẩu của tài khoản, dẫn tới đăng nhập thành công.
Điều kiện khai thác và tác động
Cần lưu ý rằng khai thác thành công đòi hỏi ít nhất một tài khoản có dấu hoa thị (*) làm giá trị băm mật khẩu. Lỗ hổng không cho phép bỏ qua mật khẩu trên các tài khoản có giá trị băm mật khẩu hợp lệ.
Theo Safe Security, một cuộc tấn công SSHole thành công sẽ cấp quyền truy cập theo đúng quyền hiện có của tài khoản bị xâm phạm. Với doanh nghiệp, hậu quả phụ thuộc vào đặc quyền của tài khoản đó. Ngoài truy cập SSH trái phép, kẻ tấn công còn có thể lấy được thông tin đăng nhập triển khai, bí mật ứng dụng và hạ tầng kết nối, từ đó có khả năng di chuyển ngang hoặc gây gián đoạn dịch vụ.
Lỗ hổng không ảnh hưởng tới Dropbear, các bản phân phối Linux dùng glibc, hệ thống không phải Linux và các hệ thống kiểm tra mật khẩu qua PAM.
Khai thác thực tế trong chưa đầy 9 giờ
Previdian cho biết đã ghi nhận nỗ lực khai thác đầu tiên chưa đầy 9 giờ sau khi CVE được công bố, đồng thời xác nhận chiếm được quyền root thành công trên một honeypot chạy Alpine Linux và OpenSSH. Dữ liệu giám sát cho thấy tổng cộng 8 lần thử khai thác từ một địa chỉ IP được định vị ở Nhật Bản.
Ryan Dewhurst, nhà sáng lập kiêm CEO của Previdian, cho biết IP nguồn quan sát được là 89.116.89[.]18 đã dùng mật khẩu quá dài để vượt xác thực và chạy các lệnh trinh sát như id, uname và hostname qua các phiên SSH không tương tác.
Khuyến nghị xử lý
Người dùng bị ảnh hưởng nên cài OpenSSH 10.6p2 hoặc gói đã vá của bản phân phối rồi khởi động lại sshd. Alpine cũng khuyến nghị kiểm tra các dòng log "Accepted password for" liên quan tới tài khoản không nên chấp nhận đăng nhập bằng mật khẩu.
Theo Alpine, cần tìm trong /var/log/messages các dòng sshd ghi "Accepted password for" với tài khoản không có mật khẩu như alpine, root hoặc bất kỳ người dùng chỉ dùng khóa. Đồng thời rà soát việc dùng doas và các người dùng, tệp, khóa được ủy quyền mới tạo trên máy bị lộ. Nếu không thể loại trừ khả năng đã bị đăng nhập, hãy coi máy đó là đã bị xâm phạm.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
Tương lai hậu lượng tử của quyền riêng tư trên web
Cloudflare phân tích thách thức chuyển Privacy Pass sang mật mã hậu lượng tử và tiềm năng của công nghệ MOLE cùng chữ ký mù mới.
Đọc thêm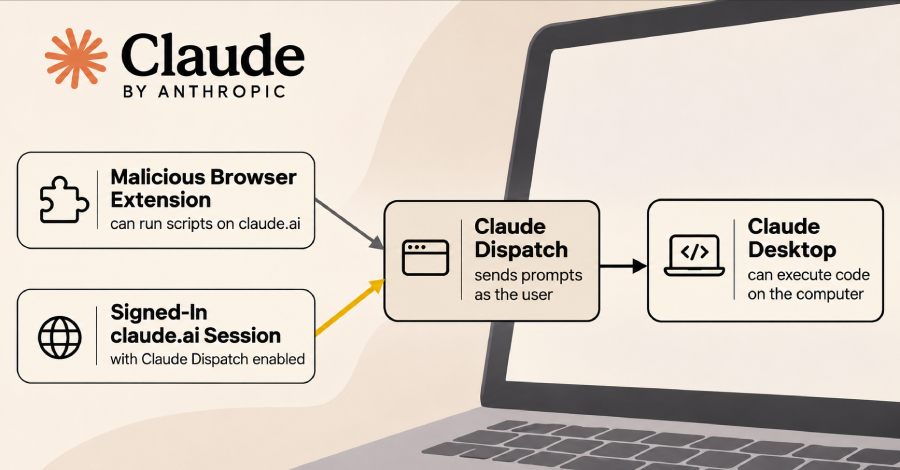
Lỗ hổng Claude Dispatch: tiện ích trình duyệt độc hại có thể chạy mã trên máy người dùng
Các nhà nghiên cứu Forever Security cho thấy tiện ích trình duyệt chạy script trên claude.ai có thể lợi dụng Claude Dispatch để ra lệnh cho Claude Desktop cài đặt và chạy mã trên máy tính người dùng.
Đọc thêm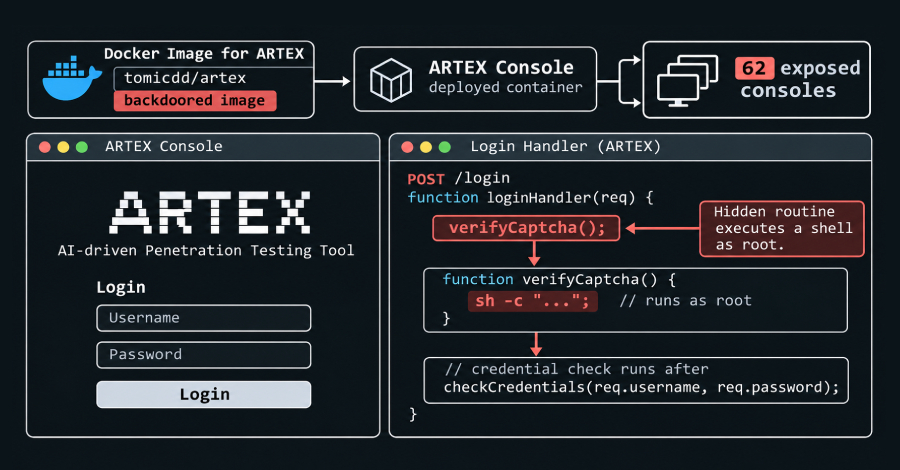
CERT-In cảnh báo tấn công do AI dẫn dắt, bản ARTEX cài backdoor mở root cho 62 console
CERT-In ghi nhận nhóm tấn công Crafty Falcon dùng công cụ tấn công do AI hỗ trợ như ARTEX, PentAGI, Cairn, CyberStrikeAI để nhắm vào BFSI, sàn tiền mã hóa; đồng thời bản ARTEX sao chép trên GitHub/Docker Hub chứa backdoor cho phép root từ xa.
Đọc thêm
Lỗ hổng ChatGPT cho phép đánh cắp hội thoại dù bật Lockdown Mode
Check Point phát hiện lỗ hổng trong tính năng xem trước HTML của ChatGPT, cho phép thoát khỏi sandbox và vượt Lockdown Mode để đánh cắp dữ liệu hội thoại mà không cần người dùng tương tác. OpenAI đã vá lỗi vào ngày 18/9/2026.
Đọc thêm
Bản vá Zyxel GS1900 không chặn được zero-day cho phép chạy lệnh root
Bản vá trước đó của Zyxel cho lỗ hổng GS1900 bị khai thác vẫn không ngăn được exploit; hãng phát hành firmware 2.90 Patch 3 để vá lỗ hổng mới CVE-2026-107441.
Đọc thêm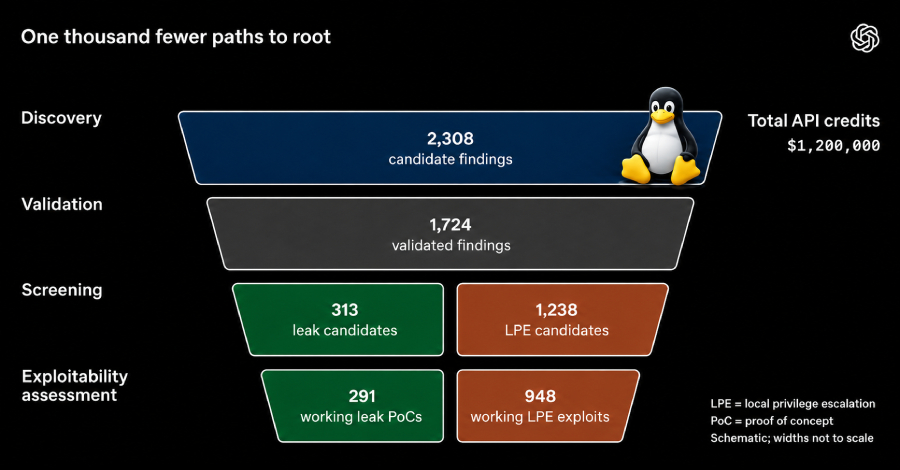
OpenAI tạo 948 bản khai thác leo thang đặc quyền root trên Linux trong 30 giờ
OpenAI công bố pipeline AI phát hiện và tạo bản khai thác cho 948 lỗ hổng leo thang đặc quyền cục bộ trên Linux, với chi phí 1,2 triệu USD API và ít nhất 10 kỹ thuật khai thác mới.
Đọc thêm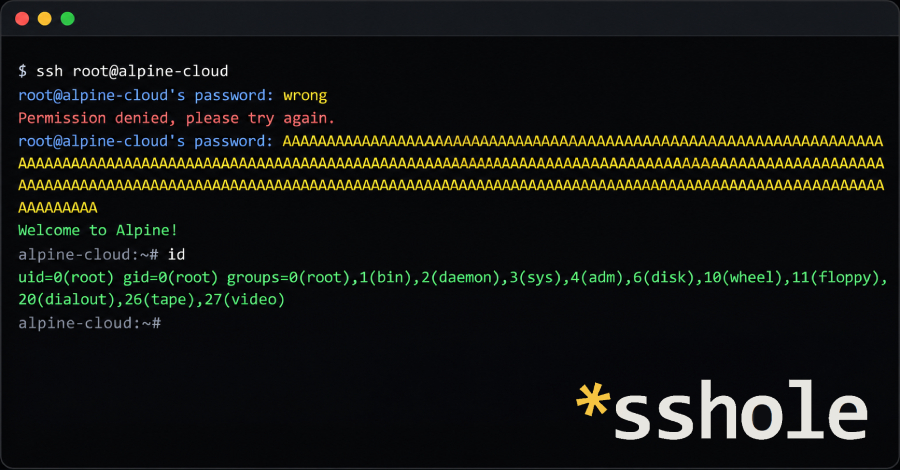
OpenSSH phát hành bản vá khẩn cấp cho lỗ hổng cho phép mật khẩu dài vượt qua xác thực SSH trên Alpine Linux
Lỗ hổng nghiêm trọng trong OpenSSH trên Alpine Linux cho phép kẻ tấn công đăng nhập vào tài khoản không có mật khẩu bằng mật khẩu dài 257-1.024 byte; OpenSSH đã phát hành bản vá 10.6p2 và Alpine cập nhật gói cho mọi phiên bản từ 3.16.
Đọc thêm
CISA xác nhận tin tặc khai thác lỗ hổng WordPress Core trong lúc nâng cấp phần mềm
CISA đưa lỗ hổng WordPress Core vào danh mục lỗ hổng bị khai thác thực tế, với bằng chứng tấn công đang diễn ra nhắm vào cửa sổ nâng cấp.
Đọc thêm
Google phát hành bản vá cho lỗ hổng Android nghiêm trọng có thể cho phép RCE từ xa mà không cần người dùng tương tác
Bản tin bảo mật tháng 11 của Google vá 216 lỗ hổng, trong đó 23 lỗi nghiêm trọng, gồm CVE-2026-58868 có thể bị khai thác để chạy mã từ xa trên Android 14 đến 17 mà không cần người dùng thao tác.
Đọc thêm
Nhóm tin tặc liên quan APT29 chiếm đoạt script phân tích web để phát tán mã khai thác iOS và Android
Chiến dịch Poisoned Source do nhóm APT29 thực hiện nhắm vào người dùng iOS và Android qua các website bị xâm nhập, tên miền giả và tấn công chuỗi cung ứng dịch vụ phân tích web Plerdy SEO Tracker.
Đọc thêm