

Tin tặc xâm nhập gói PyPI agent-framework của Microsoft để đánh cắp thông tin xác thực cloud
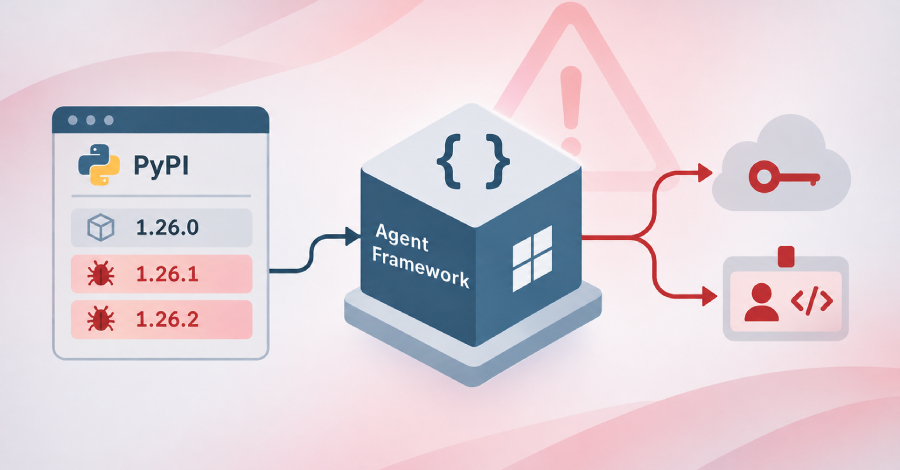
Nhóm tấn công đã xâm nhập gói agent-framework của Microsoft trên kho PyPI nhằm phát tán mã độc đánh cắp thông tin xác thực. Thông tin được ghi nhận từ báo cáo của nhiều đơn vị bảo mật gồm Aikido, Chainguard, Endor Labs, OX Security, SafeDep, Socket, StepSecurity và Wiz (thuộc sở hữu của Google).
Hai phiên bản độc hại
Các phiên bản bị phát hiện là 1.26.1 và 1.26.2, được phát hành cách nhau 33 phút trong ngày 17/11/2026. Theo mô tả, mã độc được thiết kế để khởi chạy một chương trình đánh cắp thông tin xác thực mỗi khi Python khởi động.
Mức độ ảnh hưởng
Việc mã độc kích hoạt ngay khi Python khởi động khiến phạm vi ảnh hưởng rộng hơn so với một gói bị nhiễm thông thường, bởi nó có thể tác động tới bất kỳ môi trường nào cài đặt gói này. Mục tiêu của mã độc là thông tin xác thực cloud, vốn là tài sản nhạy cảm trong các hệ thống triển khai hiện đại.
Bài viết gốc chưa cung cấp thêm chi tiết về số lượng nạn nhân hay phạm vi thiệt hại cụ thể.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
CISA kêu gọi vá khẩn lỗ hổng Java4Shell có thể cho phép thực thi mã từ xa
CISA yêu cầu các tổ chức vá ngay lỗ hổng nghiêm trọng trong Oracle Java có tên Java4Shell, ảnh hưởng bộ giải mã Base64 của JVM và có thể dẫn tới thực thi mã từ xa.
Đọc thêm
CISA cảnh báo lỗ hổng RCE nghiêm trọng trong Puppet đang bị khai thác
CISA đưa CVE-2026-115731 vào danh mục lỗ hổng bị khai thác thực tế sau khi phát hiện các cuộc tấn công nhắm vào máy chủ quản lý Puppet của doanh nghiệp.
Đọc thêm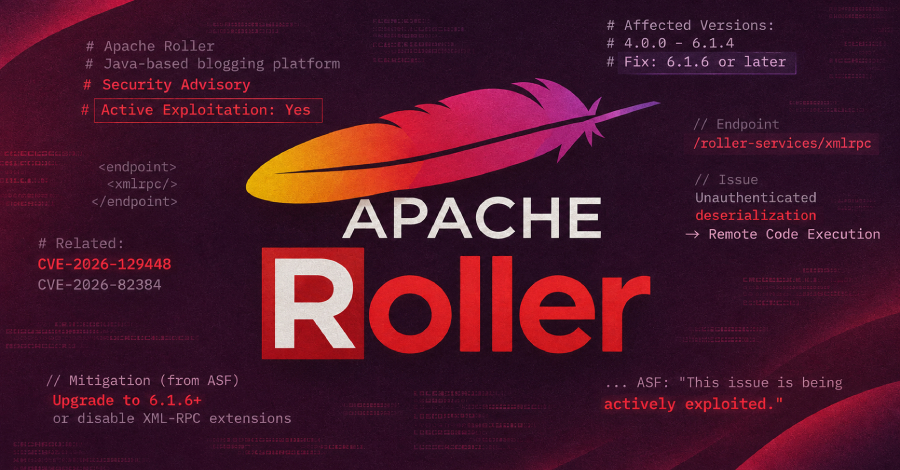
Lỗ hổng RCE nghiêm trọng trong Apache Roller đang bị khai thác, không cần xác thực
Apache Roller có lỗ hổng deserialization trong endpoint XML-RPC cho phép kẻ tấn công chưa xác thực thực thi mã từ xa, và đang bị khai thác trên thực tế. Người dùng cần nâng cấp lên bản 6.1.6 trở lên.
Đọc thêm
Cloudflare WAF hỗ trợ phòng chống lỗ hổng Java4Shell (CVE-2026-114938)
Cloudflare bổ sung bộ quy tắc WAF phát hiện dữ liệu Base64 dị dạng khai thác lỗ hổng Java4Shell trong OpenJDK, nhưng nhấn mạnh WAF chỉ là lớp phòng thủ bổ sung và việc cập nhật bản vá vẫn là giải pháp triệt để.
Đọc thêm
Lỗ hổng Java4Shell (CVE-2026-114938) cho phép RCE trước xác thực trên Jira, Jenkins, Keycloak
Lỗ hổng trong bộ giải mã Base64 tăng tốc AVX-512 của Java cho phép kẻ tấn công không cần đăng nhập chạy mã trên Jira, Jenkins, Keycloak và nhiều ứng dụng khác; bản vá đã được phát hành.
Đọc thêm
Lỗ hổng NGINX HTTP/2 tồn tại 10 năm cho phép kẻ tấn công chưa xác thực thực thi mã trên máy chủ
Lỗ hổng CVE-2026-123007 trong hỗ trợ HTTP/2 của NGINX tồn tại từ phiên bản 1.9.5 năm 2015, cho phép kẻ tấn công chưa đăng nhập chạy mã trên máy chủ; bản vá 1.31.9 và 1.30.7 đã phát hành.
Đọc thêm
GitHub và Microsoft thử nghiệm AI tìm và sửa lỗ hổng bảo mật cho mã nguồn mở
GitHub và Microsoft chạy thí điểm dùng AI quét lỗ hổng bảo mật trong 6 dự án mã nguồn mở, nhưng mọi phát hiện đều được kiểm tra thủ công và gửi kèm bản vá gợi ý để giảm gánh nặng cho maintainer.
Đọc thêm
Chiến dịch Trigram giả mạo khoảng 50 thương hiệu AI và blockchain để tấn công lập trình viên bằng infostealer
Chiến dịch Trigram giả mạo khoảng 50 thương hiệu trong lĩnh vực blockchain và AI, dùng kịch bản tuyển dụng, hội nghị và theo dõi đơn hàng để lừa lập trình viên tự chạy mã độc đánh cắp thông tin.
Đọc thêm
Nhà nghiên cứu công bố hai lỗ hổng RCE vượt qua hàng phòng thủ mới của Telegram trên Android
NebuSec cho biết có thể vượt bộ lọc bảo mật mà Telegram thêm vào ứng dụng Android tuần trước để chạy mã ngoài tiến trình, dù chưa công bố chi tiết kỹ thuật.
Đọc thêm
Lỗ hổng vòng qua SHA pinning trên GitHub Actions và cách khắc phục
Tin tặc đã tìm được cách vượt qua SHA pinning - biện pháp phòng thủ phổ biến chống tấn công chuỗi cung ứng phần mềm - bằng cách lợi dụng các fork. Hội thảo trực tuyến sắp tới sẽ giải thích cách bịt lỗ hổng này.
Đọc thêm