

Cloudflare ghi nhận 18,2 triệu cuộc tấn công DDoS lớp mạng trong quý 3, tăng 38%
Cloudflare vừa công bố số liệu cho thấy các đối tượng tấn công đang triển khai khoảng 8.226 cuộc tấn công từ chối dịch vụ phân tán (DDoS) lớp mạng mỗi giờ. Trong quý 3/2026, công ty hạ tầng và bảo mật web này đã tự động giảm thiểu 18,2 triệu cuộc tấn công DDoS lớp mạng (L3) cùng 14,4 nghìn tỷ yêu cầu HTTP DDoS. Con số này tương đương 197.400 cuộc tấn công mỗi ngày, tức cứ 0,44 giây lại có một cuộc tấn công.
Xu hướng gia tăng
So với quý 2 và quý 1/2026, số cuộc tấn công DDoS L3 được ghi nhận lần lượt là 13,2 triệu và 10,0 triệu. Mức tăng này được cho là có liên quan đến các dịch vụ booter hoặc stresser cho thuê DDoS, vốn chịu trách nhiệm cho hàng trăm nghìn cuộc tấn công.
Theo nhóm tình báo mối đe dọa Cloudforce One trong báo cáo DDoS Threat Report hàng quý gửi The Hacker News, các cuộc tấn công ngắn, băng thông thấp kéo dài dưới 10 phút và dưới 1 Gbps đã tăng 208%.
Thay đổi về quy mô và kỹ thuật
Một điểm đáng chú ý là các cuộc tấn công siêu khối lượng vượt 1 Tbps giảm 69% so với quý trước, từ 805 cuộc trong quý 2 xuống 251 cuộc trong quý 3. Nguyên nhân có thể đến từ các hành động của cơ quan thực thi pháp luật nhắm vào AISURU, KimWolf, JackSkid và Mossad hồi tháng 3. Tuy nhiên, Cloudflare cảnh báo mối đe dọa vẫn chưa được vô hiệu hóa hoàn toàn khi xuất hiện các biến thể mới như Dysphoria và Evooo1Bot.
Một thay đổi đáng chú ý khác là sự sụt giảm của các đợt tấn công CLDAP (Connectionless Lightweight Directory Access Protocol), trong khi tấn công khuếch đại DNS tăng 215%, chiếm 3,43% tổng số cuộc tấn công lớp mạng.
Ngành và quốc gia bị nhắm mục tiêu nhiều nhất
Các ngành bị nhắm mục tiêu nhiều nhất gồm truyền thông, sản xuất và xuất bản; công nghệ thông tin và dịch vụ; cờ bạc và sòng bạc; phần mềm máy tính; và các nhà cung cấp viễn thông.
Về quốc gia, Mỹ, Trung Quốc, Indonesia, Anh và Thổ Nhĩ Kỳ là những nước bị tấn công nhiều nhất trong giai đoạn này. Canada và Israel lọt vào top 10, nhờ các cuộc tấn công nhắm vào lĩnh vực bán lẻ, viễn thông và tiếp thị của Canada.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Bài viết liên quan
eMudhra và lỗ hổng khóa yếu: dấu vết khai thác và tiến độ vá lỗi
Cloudflare ghi nhận khoảng 22.000 lần bắt tay TLS dùng khóa yếu của eMudhra, phần lớn bị chặn nhờ vá lỗi kịp thời; eMudhra tuyên bố rời thị trường CA công cộng.
Đọc thêm
Lỗ hổng CVSS 10.0 trong LXD và MicroCloud cho phép giả mạo client tin cậy mà không cần khóa riêng
Lỗ hổng nghiêm trọng CVE-2026-112816 trong LXD và MicroCloud của Canonical cho phép kẻ tấn công đăng nhập với tư cách client tin cậy chỉ với chứng chỉ công khai, đạt điểm CVSS tối đa 10.0. Canonical đã phát hành bản vá.
Đọc thêm
NetamLoader tấn công hệ thống Windows 10 của chính phủ châu Á qua .NET injection
Kaspersky phát hiện chuỗi lây nhiễm tinh vi nhắm vào bản Windows 10 tùy chỉnh dành riêng cho cơ quan chính phủ ở châu Á, sử dụng framework .NET có tên NetamLoader.
Đọc thêm
Lỗ hổng link chia sẻ ChatGPT có thể chạy mã độc trong phiên đăng nhập và đọc hội thoại riêng tư
Các nhà nghiên cứu tại Parameter phát hiện một link chia sẻ ChatGPT độc hại có thể chạy mã của kẻ tấn công trong phiên đăng nhập của nạn nhân, đọc hội thoại riêng tư. OpenAI đã vá lỗi và trả 5.000 USD tiền thưởng.
Đọc thêm
Tin tặc kết hợp ba lỗ hổng Ivanti Connect Secure để chiếm quyền root không cần xác thực
CISA đưa hai lỗ hổng Ivanti Connect Secure vào danh mục KEV sau khi bị khai thác thực tế, trong chuỗi khai thác ba lỗ hổng cho phép chiếm quyền root mà không cần xác thực.
Đọc thêm
Làm việc với User Secrets trong ứng dụng ASP.NET Core
Chúng ta tìm hiểu cách làm việc với UserSecrets để quản lý các thông tin cấu hình nhạy cảm và bí mật của ứng dụng.
Đọc thêm
Tổng quan các loại thuật toán mã hoá dữ liệu
Bài viết rất hay giới thiệu về tổng quan các loại thuật toán mã hoá dữ liệu dành cho những bạn nào muốn tìm hiểu về thuật toán mã hoá.
Đọc thêm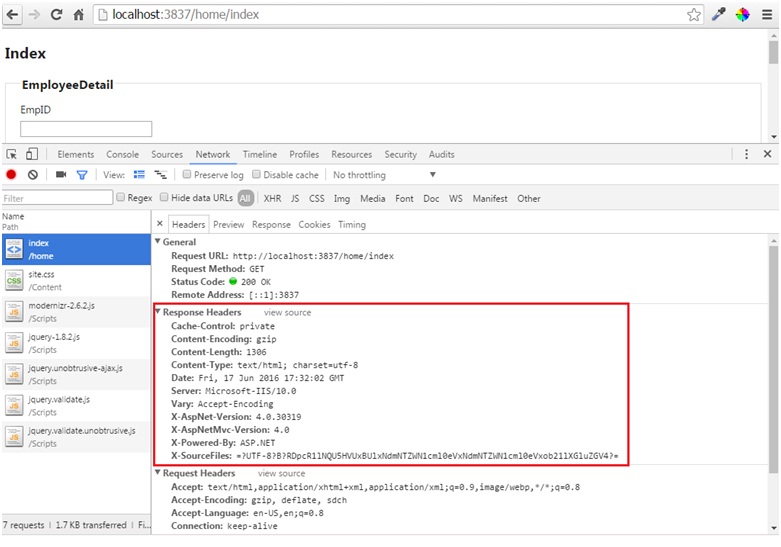
Series bảo mật trong ASP.NET MVC - 5: Rỏ rỉ thông tin máy chủ
Các thông tin về phiên bản được sử dụng bởi một kẻ tấn công sẽ khai thác để tấn công vào hệ thống.
Đọc thêm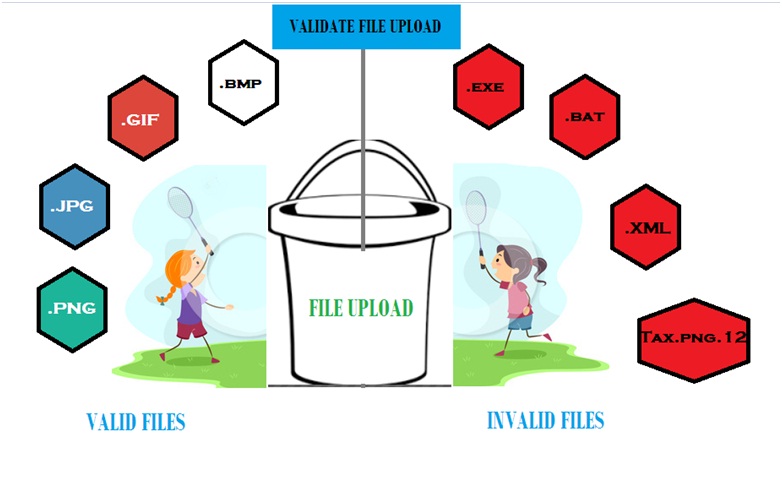
Series bảo mật trong ASP.NET MVC - 4: Upload các tệp tin có hại
Qua 3 bài trước chúng ta đã từng tìm hiểu về cách bảo vệ tất cả các trường nhập liệu. Nhưng chúng ta đã bỏ qua một trường chính là trường File Upload
Đọc thêm
Series bảo mật trong ASP.NET MVC - 3: Tấn công Cross-Site Scripting (XSS)
Tấn công Cross-site Scripting (XSS) là cách tấn công bằng việc đẩy các đoạn mã javascript vào hệ thống thông qua các trường nhập liệu
Đọc thêm