

Lộ trình tiến tới tự chủ AI trong trung tâm vận hành an ninh
Các nhà lãnh đạo an ninh đang chuẩn bị trao cho AI agent nhiều quyền hạn hơn. Trong một khảo sát gần đây của a16z với các CISO tại tổ chức trên 1.000 nhân viên, 36% cho biết hiện đã thoải mái để AI agent tự chủ thực hiện các hành động an ninh rủi ro thấp, và 60% kỳ vọng đạt mức này sau 12 tháng nữa. AI SOC là sáng kiến được ưu tiên cao nhất cho năm 2027.
Áp lực đằng sau sự chuyển dịch này rất rõ. Trong cùng khảo sát, 55% lo ngại các cuộc tấn công được AI tăng tốc vượt khả năng phản ứng của đội ngũ. Thời gian của chuyên viên phân tích là nguồn lực khan hiếm nhất, và mỗi cảnh báo vẫn đòi hỏi thu thập bằng chứng từ nhiều hệ thống, dựng lại sự việc và quyết định xem có quan trọng không. Ở đầu kia, chỉ 1% sẵn sàng để agent tự chủ với hầu hết hành động hiện nay, và 7% kỳ vọng như vậy sau một năm.
Tự chủ là một phổ, không phải nút bật tắt
Câu hỏi "tin AI đến đâu" quá rộng để trả lời. Nghiên cứu từ năm 2000 của Parasuraman, Sheridan và Wickens đề xuất tự động hóa áp dụng cho bốn chức năng: thu thập thông tin, phân tích thông tin, lựa chọn quyết định và hành động, và thực thi hành động. Mỗi chức năng có thể ở mức tự động hóa khác nhau trong cùng một hệ thống.
Ánh xạ vào vận hành an ninh, bốn giai đoạn gồm:
- Thu thập bằng chứng: truy vấn SIEM, EDR, lấy cây tiến trình, làm giàu chỉ báo, thu thập ngữ cảnh danh tính và cloud.
- Phân tích và phán quyết: tương quan dữ liệu, dựng lại sự việc, quyết định cảnh báo có phải mối đe dọa thật.
- Đề xuất phản ứng: đề xuất bước tiếp theo như cô lập máy chủ, đặt lại thông tin đăng nhập.
- Thực thi phản ứng: thực sự thay đổi môi trường.
Cách chia này cho phép tự động hóa mạnh hai giai đoạn đầu, nơi tốn nhiều giờ phân tích và sai sót dễ phát hiện nhất, đồng thời giữ thận trọng ở giai đoạn thực thi.
Con người trong vòng lặp và trên vòng lặp
Nhóm nghiên cứu Đại học Washington định nghĩa năm mức tự chủ của agent theo vai trò con người. Điểm quan trọng: tự chủ là lựa chọn thiết kế có chủ đích, tách biệt với năng lực của agent. Dữ liệu a16z cho thấy thị trường đang chuyển từ khoảng mức L2 hiện nay lên L4 cho hành động rủi ro thấp trong một năm tới. Gartner phân biệt con người trong vòng lặp, phê duyệt từng hành động, và con người trên vòng lặp, giám sát mang tính chiến lược.
Cách quyết định mức tự chủ
Ba câu hỏi làm phần lớn công việc:
- Khả năng đảo ngược: nếu agent sai, có thể hoàn tác nhanh và trọn vẹn đến đâu?
- Phạm vi ảnh hưởng: hành động chạm tới bao nhiêu người dùng, hệ thống, quy trình?
- Bằng chứng: căn cứ phía sau quyết định mạnh và kiểm chứng được đến đâu?
Chấm điểm các hành động thực tế theo bộ tiêu chí này tạo ra bản đồ mà hầu hết đội an ninh sẽ nhận ra. Việc phân loại sẽ khác nhau theo tổ chức, và đó chính là điểm mấu chốt: buộc phải quyết định rõ ràng cho từng hành động thay vì một chính sách chung quá lỏng hoặc quá chặt.
Khi phê duyệt của con người thành thủ tục
Theo khảo sát, 52% CISO muốn agent chỉ hành động khi có con người phê duyệt. Điều này nghe an toàn nhưng ẩn chứa rủi ro: nếu bước phê duyệt không kèm bằng chứng rõ ràng, người duyệt sẽ bấm qua cho xong, và giám sát âm thầm biến mất. Mỗi yêu cầu phê duyệt nên hiển thị bằng chứng agent thu thập và nguồn gốc, lập luận nối bằng chứng với phán quyết, và những gì agent đã kiểm tra loại trừ. Nếu người duyệt không xác minh được trong một hai phút, bước phê duyệt chỉ là hình thức.
Tự chủ kiếm được và tự chủ bị mất
OWASP Top 10 cho ứng dụng agent mở rộng nguyên tắc đặc quyền tối thiểu thành quyền tự chủ tối thiểu, chỉ cấp mức tự chủ cần thiết và để nó tăng dần khi được chứng minh. Tiêu chí nâng mức cần đặt trước khi thử nghiệm:
- Đo mức đồng thuận giữa phán quyết của agent và chuyên viên trong khoảng thời gian, khối lượng cảnh báo xác định.
- Chạy thử ở chế độ mô phỏng mọi thao tác ghi trước khi thực thi thật.
- Có vết bằng chứng đầy đủ, kiểm toán được sau sự việc.
- Có đường hoàn tác và người chịu trách nhiệm trước khi mở rộng phạm vi.
Tự chủ cũng nên giảm cấp khi tỷ lệ đồng thuận giảm, môi trường thay đổi lớn hoặc có một sai sót nghiêm trọng.
Agent SOC cũng là một agent
Mỗi mức tự chủ trao cho agent SOC cũng làm tăng thiệt hại nếu nó sai, bị thao túng hoặc bị xâm phạm. Khảo sát cho thấy 46% CISO lo agent hành động ngoài quyền hạn hoặc bị xâm phạm trong năm lo ngại lớn nhất, 29% lo prompt injection hoặc rò rỉ dữ liệu, 55% đã chạy MCP server hoặc tích hợp agent với ứng dụng trong production, và 34% chạy agent tự chủ có quyền truy cập công cụ hoặc quyền ghi. Cần đối xử với agent SOC như một danh tính đặc quyền mới: cấp danh tính riêng, giới hạn quyền theo mức hiện tại, ghi log mọi lệnh gọi công cụ và hành động, giám sát bằng các phát hiện áp dụng cho tài khoản admin mới.
Kế hoạch cho 12 tháng tới
Năm bước để có năng lực mà không gặp sự cố:
- Kiểm kê mọi hành động agent có thể làm và chấm theo bộ tiêu chí đảo ngược, phạm vi ảnh hưởng, bằng chứng.
- Tự động hóa mạnh việc điều tra vì tốn nhiều giờ nhất và ít rủi ro nhất.
- Giữ phê duyệt cho phản ứng có tác động lớn, kèm bằng chứng xác minh nhanh.
- Viết tiêu chí nâng và giảm cấp trước khi thử nghiệm.
- Quản trị agent như danh tính đặc quyền.
Vượt ngưỡng tin cậy
Mỗi SOC áp dụng AI agent sẽ gặp câu hỏi: công việc của agent có đủ đáng tin để hành động mà không cần con người kiểm tra trước? Dưới ngưỡng tin cậy, AI hỗ trợ và con người xác nhận mọi kết luận; trên ngưỡng, đội ngũ có thể giao thực thi và giám sát kết quả thay vì từng bước. Điều đưa hành động vượt qua ranh giới là độ sâu và bằng chứng: agent cho thấy thực sự đã chạy gì, từ đâu và làm gì sẽ cho con người thứ thực sự để xác minh và cho tổ chức lý do chính đáng để mở rộng tự chủ.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
Nhóm hacker liên quan Trung Quốc khai thác lỗ hổng zero-day VMware vCenter để chiếm quyền admin và đánh cắp dữ liệu
Nhóm gián điệp mạng Armory Castle bị nghi liên quan Trung Quốc đã khai thác lỗ hổng zero-day nghiêm trọng CVE-2026-123890 trong VMware vCenter để giành quyền quản trị và đánh cắp dữ liệu.
Đọc thêm
Tin tặc khai thác lỗ hổng nghiêm trọng Cisco Expressway, xâm nhập 4 thiết bị và vào mạng nội bộ
Nhóm tấn công đã lợi dụng CVE-2026-76466 trong Cisco Expressway để chiếm quyền root, xâm nhập thêm các node cluster nội bộ và di chuyển ngang trong mạng của một tổ chức Nga.
Đọc thêm
nginx2root: 5 lỗ hổng nginx mới và cách Cloudflare bảo vệ máy chủ gốc
F5 và nginx.org công bố 10 lỗ hổng trong nginx, trong đó 5 lỗi nginx2root cho phép kẻ tấn công chưa xác thực làm hỏng bộ nhớ hoặc chạy lệnh; Cloudflare cho biết proxy của mình chặn phần lớn các đường tấn công HTTP/2 và HTTP/3.
Đọc thêm
Cloudflare WAF bảo vệ chống lỗ hổng PHP nghiêm trọng phpAfterShell
Cloudflare đã cập nhật WAF để chặn các mẫu tấn công khai thác phpAfterShell (CVE-2026-126714) và nhiều lỗ hổng PHP nghiêm trọng khác, đồng thời khuyến nghị người dùng nâng cấp PHP lên phiên bản mới nhất.
Đọc thêm
Cloudflare WAF bảo vệ chống lỗ hổng ruby2shell (CVE-2026-132825)
Ruby phát hành bản vá cho lỗ hổng tràn bộ đệm heap nghiêm trọng trong xử lý chữ hoa chữ thường của chuỗi, có thể dẫn tới thực thi mã từ xa; Cloudflare WAF đã thêm quy tắc chặn cho mọi khách hàng.
Đọc thêm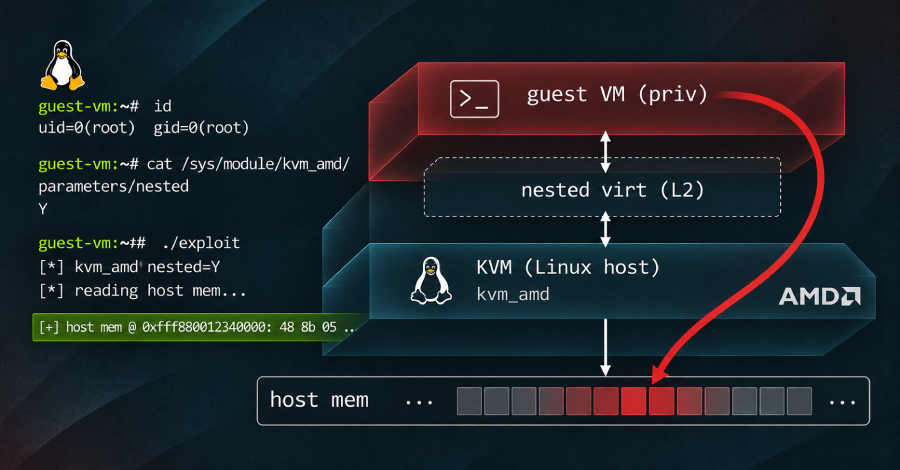
Lỗ hổng Linux KVM CVE-2026-99312 cho phép máy ảo đọc bộ nhớ máy chủ trên nền AMD
Lỗ hổng trong KVM của Linux cho phép máy ảo truy cập bộ nhớ máy chủ vật lý trên các máy chủ AMD có bật nested virtualization, đã được vá nhưng nhiều bản phân phối chưa cập nhật.
Đọc thêm
CISA cảnh báo 4 lỗ hổng đang bị khai thác liên quan ransomware, đào tiền mã hóa và LLMjacking
CISA bổ sung 4 lỗ hổng vào danh mục KEV với bằng chứng khai thác thực tế, ảnh hưởng Synology DSM, BerriAI LiteLLM, Apache Axis và REDCap.
Đọc thêm
Ruby phát hành bản vá cho 7 lỗ hổng regex và chuỗi, 5 lỗi có PoC khai thác RCE
Ruby đã phát hành các bản vá cho 7 lỗ hổng an toàn bộ nhớ trong engine biểu thức chính quy và mã chuyển đổi chữ hoa chữ thường của chuỗi, trong đó 5 lỗi có bằng chứng khai thác thực tế có thể dẫn đến thực thi mã từ xa.
Đọc thêm
Mọi thứ đều là ứng dụng web, kể cả tường lửa của bạn
Lỗ hổng PHP2Shell trong PHP bị khai thác nhắm vào giao diện quản trị PAN-OS, cho thấy thiết bị mạng chạy phần mềm lỗi thời là mục tiêu dễ bị tấn công hơn cả máy chủ web thông thường.
Đọc thêm
VMware vCenter có lỗ hổng nghiêm trọng CVSS 9.8 cho phép bỏ qua xác thực
Broadcom cảnh báo lỗ hổng bỏ qua xác thực trong VMware Directory Service của vCenter, mức CVSS 9.8, đã có bản vá cho các nhánh được hỗ trợ nhưng không có cách khắc phục tạm thời.
Đọc thêm