

Điểm tin tuần: Lỗ hổng CVE nghiêm trọng, botnet DDoS Linux, lừa đảo device-code và spyware Android
Tuần này chứng kiến nhiều vụ tấn công không cần chiêu trò phức tạp: một cuộc gọi hỗ trợ giả mạo, một tiện ích mở rộng tưởng chừng đáng tin, một liên kết được chia sẻ hay thiết bị không đặt mật khẩu. Những điều nhỏ nhặt ấy lại đủ gây hậu quả nghiêm trọng. Bên cạnh đó là hàng loạt vụ lớn hơn: hàng tỷ USD bị đánh cắp, mạng lưới thiết bị bị xâm nhập, phần mềm bị đầu độc, và kẻ tấn công tìm cách biến công cụ bình thường thành vũ khí chống lại người dùng.
Mối đe dọa nổi bật tuần
FBI chính thức quy vụ đánh cắp hơn 6 tỷ USD tài sản ảo từ Binance cho nhóm hacker Triều Tiên TraderTraitor. Con số này vượt xa vụ 1,46 tỷ USD từ Bybit hồi tháng 2/2025, trở thành vụ trộm tiền mã hóa lớn nhất lịch sử. Tiền bị lấy qua 11 blockchain, trong đó 82% nằm trên Ethereum và Bitcoin. Trong tổng số 6,43 tỷ USD, khoảng 2,85 tỷ USD đã bị Tether, Circle, Ripple, Arbitrum và Optimism phong tỏa on-chain.
Các tin tức chính
- Volt Typhoon và mạng Silent Train: Nhóm hacker được nhà nước Trung Quốc hậu thuẫn dùng khung tấn công dựa trên các chuỗi thiết bị bị xâm nhập luân phiên theo yêu cầu, gồm cả tấn công zero-day nhắm hệ thống giá trị cao. Mạng lưới mang tên Silent Train này bị dọn dẹp sau mỗi chiến dịch để giảm khả năng bị phát hiện và quy trách nhiệm, rồi liên tục được làm mới từ thiết bị SOHO, IoT và doanh nghiệp.
- Polymarket tạm dừng giao dịch: Nền tảng thị trường dự đoán bị hack qua dịch vụ bên thứ ba DebugBear, khiến mã JavaScript rút tiền mã hóa lấy đi khoảng 2,7 triệu USD từ 33 ví nạp trong chưa đầy một giờ. DebugBear cho biết bản ghi DNS bị xâm phạm qua nhà đăng ký tên miền.
- Lỗ hổng link chia sẻ ChatGPT: Nhóm Parameter Labs phát hiện lỗ hổng đã được vá, cho phép link chia sẻ thông thường của ChatGPT chạy JavaScript do kẻ tấn công kiểm soát trong phiên đăng nhập của người mở link, có thể liệt kê hội thoại, lấy nội dung hội thoại riêng tư và gửi dữ liệu ra máy chủ ngoài.
- Tiện ích Claude Code trên Cursor Marketplace bị cài backdoor SSH: Hai phiên bản tiện ích Claude Code phân phối qua chợ Cursor bị chỉnh sửa để cài backdoor SSH tồn tại lâu dài, ảnh hưởng tới 5.000 người dùng. Cursor đã xoay khóa, xây dựng lại chợ và đưa máy chủ liên quan offline.
- FBI thu giữ Virtualine: Bộ Tư pháp Mỹ thu giữ tên miền của nhà cung cấp hosting chống gỡ Virtualine, vốn bị dùng cho hoạt động phạm tội. Tuy vậy, giới phân tích cho rằng các đợt trấn áp chỉ đẩy khách sang dịch vụ mới của cựu đại lý, khiến thị trường phân mảnh chứ không triệt tiêu nhu cầu.
- Keystone tiêu hủy 18.835 ví phần cứng: Keystone xác nhận sự cố website bị lợi dụng lỗ hổng công cụ giám sát dữ liệu bên thứ ba để leo thang đặc quyền, lộ 25.964 bản ghi khách hàng và 12.873 bản ghi thanh toán, cùng khóa xác thực thiết bị. Hãng ngừng dùng khóa cũ, tiêu hủy 18.835 thiết bị tồn kho và chuyển sang mô hình đặt trước. Trezor cũng cảnh báo về nghi vấn thiết bị Safe 5 mua từ đại lý CryptoBilis bị cài implant trộm tiền mã hóa.
- Spyware Android uCreator: Phần mềm gián điệp thương mại nhắm người dùng ví di động và ứng dụng nhắn tin tại Trung Quốc và Đông Nam Á như GCash, WeChat, Telegram, Zalo, Viber, MoMo, có khả năng nhân bản tài khoản WeChat. Nạn nhân cài bản ứng dụng đóng gói lại qua sideloading hoặc lừa đảo xã hội; mã độc dùng kỹ thuật ảo hóa trên thiết bị để gian lận.
- Chiến dịch Gheist: Chiến dịch tự động chèn workflow tên sync-check vào mọi kho lưu trữ mà token GitHub bị đánh cắp có thể truy cập, nhằm in bí mật vào log workflow rồi tải log qua API và xóa ngay sau đó. Wiz phát hiện hơn 13.500 nhánh bị cài từ hơn 850 tài khoản bị xâm phạm.
Lỗ hổng CVE đáng chú ý
Danh sách tuần này gồm nhiều lỗ hổng mức nghiêm trọng cao, phổ biến hoặc đã bị khai thác thực tế. Cần ưu tiên vá các mục được đánh dấu khẩn cấp trước, trong đó có CVE-2026-115889, CVE-2026-115893 (Wasmtime), CVE-2026-90975 (Fireblocks mpc-lib), CVE-2026-91141 (COVESA vsomeip), CVE-2026-13313 (ASUS), CVE-2026-118539 (Drupal), nhóm CVE-2026-114595 đến CVE-2026-114598 (EPICS Base), CVE-2026-97631 (TianoCore EDK II), CVE-2026-115881 và CVE-2026-115884 (GoAhead), CVE-2026-110720 (HashiCorp consul-k8s), CVE-2026-115547 (Okta), CVE-2026-111551 (Apache Kafka), CVE-2026-106378 (Google Chrome), loạt CVE của Mozilla Firefox, CVE-2026-98432 (Linux kernel), CVE-2026-18672 và CVE-2026-19219 (Telerik UI for ASP.NET AJAX), TRA-2020-14 (Kodi), CVE-2023-22793 (Veeam), nhóm CVE-2026-103401 đến CVE-2026-103409 (Juniper Networks Session Smart Router), CVE-2026-111585 (TeamViewer), CAN-2026-2035970 (camera IP Intelbras), nhóm CVE của WatchGuard Fireware OS, CVE-2026-101296, CVE-2026-101356, CVE-2026-103119 (Apache Tomcat), CVE-2026-112816 (Canonical LXD), CVE-2026-93680, CVE-2026-110186 (Langflow OSS), cùng lỗ hổng thực thi mã từ xa trước xác thực trong TightVNC.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Bài viết liên quan
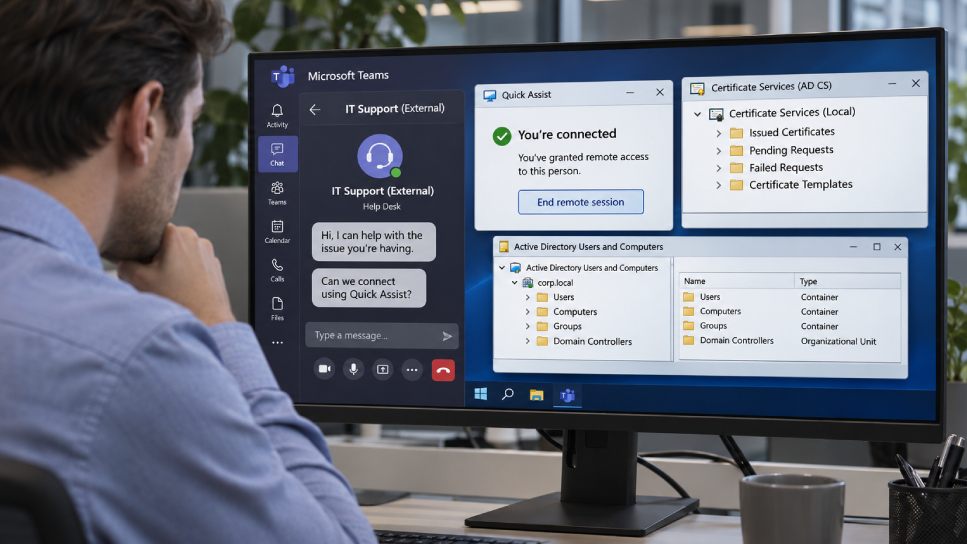
Kẻ tấn công giả danh IT hỗ trợ trên Microsoft Teams, lợi dụng AD CS để đánh cắp dữ liệu doanh nghiệp
Microsoft điều tra hai vụ xâm nhập trong đó kẻ tấn công giả danh nhân viên IT trên Microsoft Teams để chiếm quyền điều khiển máy tính, sau đó khai thác cấu hình AD CS yếu để lấy chứng chỉ đăng nhập của tài khoản đặc quyền và domain controller.
Đọc thêm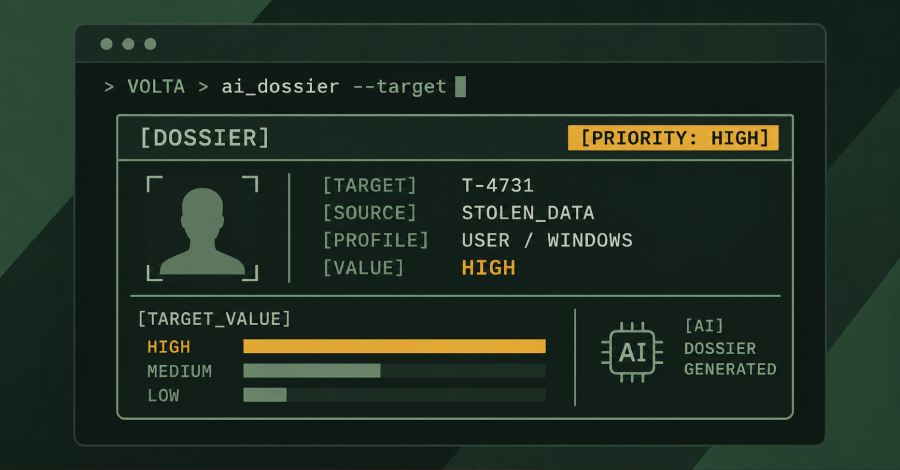
VOLTA: Mã độc đánh cắp thông tin mới dùng AI để xếp hạng nạn nhân theo giá trị tài chính
Các nhà nghiên cứu bảo mật phát hiện mã độc VOLTA trên Windows dùng mô hình ngôn ngữ lớn như Claude, Kimi và Gemini để phân tích dữ liệu đánh cắp và xếp hạng nạn nhân theo giá trị kiếm tiền.
Đọc thêm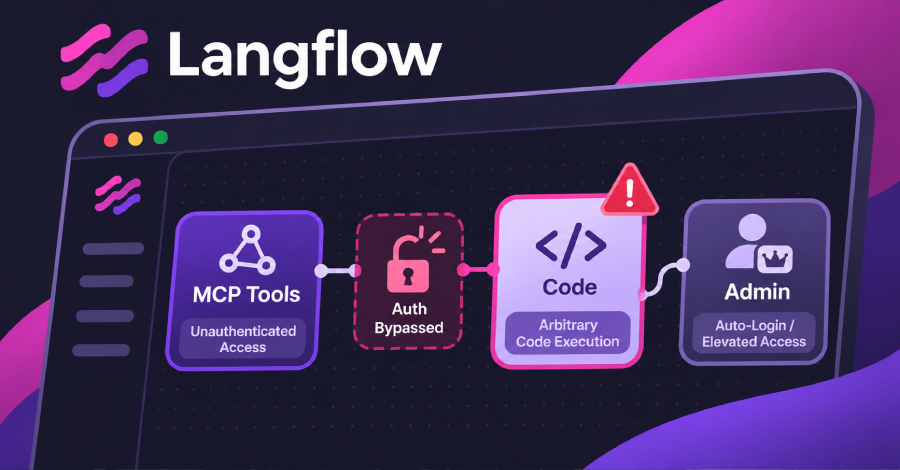
Lỗ hổng nghiêm trọng trong Langflow cho phép kẻ tấn công chưa xác thực chạy mã trên máy chủ
IBM công bố hai lỗ hổng nghiêm trọng trong Langflow, công cụ mã nguồn mở xây dựng AI agent, cho phép kẻ tấn công không cần tài khoản vượt xác thực hoặc chạy mã tùy ý; bản vá duy nhất là phiên bản 1.13.0.
Đọc thêm
eMudhra và lỗ hổng khóa yếu: dấu vết khai thác và tiến độ vá lỗi
Cloudflare ghi nhận khoảng 22.000 lần bắt tay TLS dùng khóa yếu của eMudhra, phần lớn bị chặn nhờ vá lỗi kịp thời; eMudhra tuyên bố rời thị trường CA công cộng.
Đọc thêm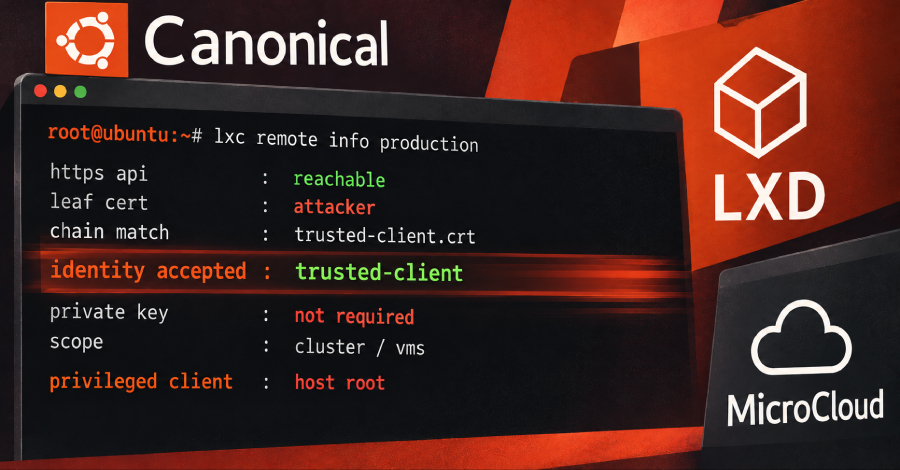
Lỗ hổng CVSS 10.0 trong LXD và MicroCloud cho phép giả mạo client tin cậy mà không cần khóa riêng
Lỗ hổng nghiêm trọng CVE-2026-112816 trong LXD và MicroCloud của Canonical cho phép kẻ tấn công đăng nhập với tư cách client tin cậy chỉ với chứng chỉ công khai, đạt điểm CVSS tối đa 10.0. Canonical đã phát hành bản vá.
Đọc thêm
NetamLoader tấn công hệ thống Windows 10 của chính phủ châu Á qua .NET injection
Kaspersky phát hiện chuỗi lây nhiễm tinh vi nhắm vào bản Windows 10 tùy chỉnh dành riêng cho cơ quan chính phủ ở châu Á, sử dụng framework .NET có tên NetamLoader.
Đọc thêm
Cloudflare ghi nhận 18,2 triệu cuộc tấn công DDoS lớp mạng trong quý 3, tăng 38%
Cloudflare cho biết đã tự động chặn 18,2 triệu cuộc tấn công DDoS lớp mạng và 14,4 nghìn tỷ yêu cầu HTTP DDoS trong quý 3/2026, tương đương khoảng 8.226 cuộc tấn công mỗi giờ.
Đọc thêm
Lỗ hổng link chia sẻ ChatGPT có thể chạy mã độc trong phiên đăng nhập và đọc hội thoại riêng tư
Các nhà nghiên cứu tại Parameter phát hiện một link chia sẻ ChatGPT độc hại có thể chạy mã của kẻ tấn công trong phiên đăng nhập của nạn nhân, đọc hội thoại riêng tư. OpenAI đã vá lỗi và trả 5.000 USD tiền thưởng.
Đọc thêm
Tin tặc kết hợp ba lỗ hổng Ivanti Connect Secure để chiếm quyền root không cần xác thực
CISA đưa hai lỗ hổng Ivanti Connect Secure vào danh mục KEV sau khi bị khai thác thực tế, trong chuỗi khai thác ba lỗ hổng cho phép chiếm quyền root mà không cần xác thực.
Đọc thêm
Làm việc với User Secrets trong ứng dụng ASP.NET Core
Chúng ta tìm hiểu cách làm việc với UserSecrets để quản lý các thông tin cấu hình nhạy cảm và bí mật của ứng dụng.
Đọc thêm