

eMudhra và lỗ hổng khóa yếu: dấu vết khai thác và tiến độ vá lỗi
Sự cố khóa yếu chưa từng có
Ngày 19/10/2026, giới bảo mật biết đến tám khóa yếu đến khó tin của eMudhra. Ở vị trí lẽ ra phải chọn một số có 115 chữ số cho "ổ khóa tổ hợp" bảo vệ Internet, eMudhra lại chọn số 4. Bảy khóa còn lại cũng yếu tương tự: 56, 66, 115, 155, 156, 230 và 237. Hôm sau, nhóm nghiên cứu công bố bài viết về hành động ứng phó ngay lập tức và hướng dẫn khách hàng tự bảo vệ.
Điều khiến sự cố này khác biệt so với các vụ CA bị xâm phạm trước đây như DigiNotar, TÜRKTRUST hay TrustWave: khóa riêng của chứng chỉ trung gian bị ảnh hưởng có thể được khôi phục gần như tức thì từ chính các chứng chỉ công khai. Bất kỳ ai cũng có thể tự phục hồi khóa ký và tạo chứng chỉ cho bất kỳ tên miền nào mà máy khách chưa vá, không bật Certificate Transparency, vẫn chấp nhận.
Phía eMudhra
eMudhra tuyên bố rời khỏi mảng CA công cộng và cho rằng nguyên nhân là lỗi trong script tạo khóa, nhưng chưa công bố script này. Họ đã ký một danh sách thu hồi chứng chỉ (CRL) bằng khóa có thể được tạo đúng cách, rồi sau đó sửa lại để ký bằng khóa yếu. Vẫn còn nhiều câu hỏi cần làm rõ, trong đó có vai trò của các đơn vị kiểm toán và các bên ký chéo.
Cloudflare vá lỗi thế nào
Ưu tiên hàng đầu vẫn là tác động bảo mật với Cloudflare, khách hàng và toàn Internet. Tính đến thời điểm viết bài, toàn bộ hệ thống quan trọng của Cloudflare đã được vá; một số ít phiếu sự cố tác động thấp đang được xử lý.
Việc vá bắt đầu ngay từ 19/10 với các hệ thống tác động cao, gồm proxy hướng tới origin của khách hàng dùng Pingora – nơi phụ trách phần lớn kết nối ra ngoài. Các hệ thống này được vá trong vài giờ để từ chối khóa eMudhra yếu. Song song, Cloudflare dùng phân tích mã nguồn có AI hỗ trợ để tìm mọi hệ thống còn tin tưởng các khóa này và hoàn tất phân tích trong bốn giờ.
Dấu vết khai thác trên mạng lưới
Để theo dõi mỗi khi máy chủ khách hàng hoặc kẻ tấn công trình chứng chỉ do khóa yếu eMudhra ký, Cloudflare bổ sung ghi log vào Pingora. Việc ghi log hoàn tất ngày 21/10.
Một tuần sau, Cloudflare ghi nhận khoảng 22.000 lần bắt tay với khóa eMudhra yếu. Hai phần ba là truy cập các trang thử nghiệm như emudhra.we-have-a-problem.com. Gần như toàn bộ một phần ba còn lại nhắm tới các origin tự tạo chứng chỉ bằng khóa trung gian yếu. Mọi bắt tay có kiểm tra chứng chỉ đều bị từ chối vì hệ thống đã được vá.
Khoảng 160 lần bắt tay đáng chú ý: tên thay thế chủ thể (SAN) của chứng chỉ lại ghi tên miền của tổ chức khác – dấu hiệu đáng lo ngại cần tiếp tục theo dõi.
Nguồn: Cloudflare Blog
Trích nguồn từ: Cloudflare Blog
Bài viết liên quan
GnuPG cảnh báo lỗ hổng nghiêm trọng trong GPGME có thể làm lộ dữ liệu ứng dụng qua khóa OpenPGP độc hại
GnuPG phát hiện lỗi bộ nhớ nghiêm trọng trong thư viện GPGME, có thể bị khai thác bằng khóa OpenPGP độc hại có user ID quá dài, và đã phát hành bản vá 2.3.1.
Đọc thêm
CISA cảnh báo khai thác tích cực lỗ hổng VMware, Cisco, Apache và SAP
CISA bổ sung bốn lỗ hổng nghiêm trọng vào danh mục KEV với bằng chứng khai thác thực tế, trong đó có chiến dịch gián điệp mạng nhắm vào VMware vCenter.
Đọc thêm
AI Agent của tin tặc phát hiện lỗ hổng zero-day trong phần mềm chẩn đoán hình ảnh, chiếm quyền root
Amazon Threat Intelligence cho biết nhóm tin tặc nghi liên quan Trung Quốc đã dùng AI Agent tự động tìm ra lỗ hổng chưa từng biết trong MONAI Label và chiếm quyền root trên một máy chủ đại học.
Đọc thêm
Nhóm hacker liên quan Trung Quốc khai thác lỗ hổng zero-day VMware vCenter để chiếm quyền admin và đánh cắp dữ liệu
Nhóm gián điệp mạng Armory Castle bị nghi liên quan Trung Quốc đã khai thác lỗ hổng zero-day nghiêm trọng CVE-2026-123890 trong VMware vCenter để giành quyền quản trị và đánh cắp dữ liệu.
Đọc thêm
Tin tặc khai thác lỗ hổng nghiêm trọng Cisco Expressway, xâm nhập 4 thiết bị và vào mạng nội bộ
Nhóm tấn công đã lợi dụng CVE-2026-76466 trong Cisco Expressway để chiếm quyền root, xâm nhập thêm các node cluster nội bộ và di chuyển ngang trong mạng của một tổ chức Nga.
Đọc thêm
Lộ trình tiến tới tự chủ AI trong trung tâm vận hành an ninh
Khảo sát của a16z cho thấy các CISO đang dần trao quyền tự chủ cho AI agent trong vận hành an ninh, nhưng mức độ tự chủ cần được chia theo từng giai đoạn và từng hành động dựa trên bằng chứng.
Đọc thêm
nginx2root: 5 lỗ hổng nginx mới và cách Cloudflare bảo vệ máy chủ gốc
F5 và nginx.org công bố 10 lỗ hổng trong nginx, trong đó 5 lỗi nginx2root cho phép kẻ tấn công chưa xác thực làm hỏng bộ nhớ hoặc chạy lệnh; Cloudflare cho biết proxy của mình chặn phần lớn các đường tấn công HTTP/2 và HTTP/3.
Đọc thêm
Cloudflare WAF bảo vệ chống lỗ hổng PHP nghiêm trọng phpAfterShell
Cloudflare đã cập nhật WAF để chặn các mẫu tấn công khai thác phpAfterShell (CVE-2026-126714) và nhiều lỗ hổng PHP nghiêm trọng khác, đồng thời khuyến nghị người dùng nâng cấp PHP lên phiên bản mới nhất.
Đọc thêm
Cloudflare WAF bảo vệ chống lỗ hổng ruby2shell (CVE-2026-132825)
Ruby phát hành bản vá cho lỗ hổng tràn bộ đệm heap nghiêm trọng trong xử lý chữ hoa chữ thường của chuỗi, có thể dẫn tới thực thi mã từ xa; Cloudflare WAF đã thêm quy tắc chặn cho mọi khách hàng.
Đọc thêm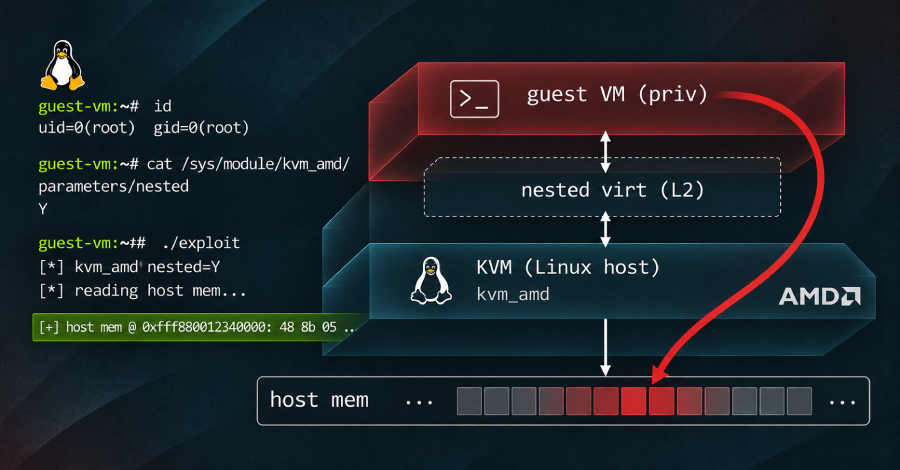
Lỗ hổng Linux KVM CVE-2026-99312 cho phép máy ảo đọc bộ nhớ máy chủ trên nền AMD
Lỗ hổng trong KVM của Linux cho phép máy ảo truy cập bộ nhớ máy chủ vật lý trên các máy chủ AMD có bật nested virtualization, đã được vá nhưng nhiều bản phân phối chưa cập nhật.
Đọc thêm