

Kẻ tấn công giả danh IT hỗ trợ trên Microsoft Teams, lợi dụng AD CS để đánh cắp dữ liệu doanh nghiệp
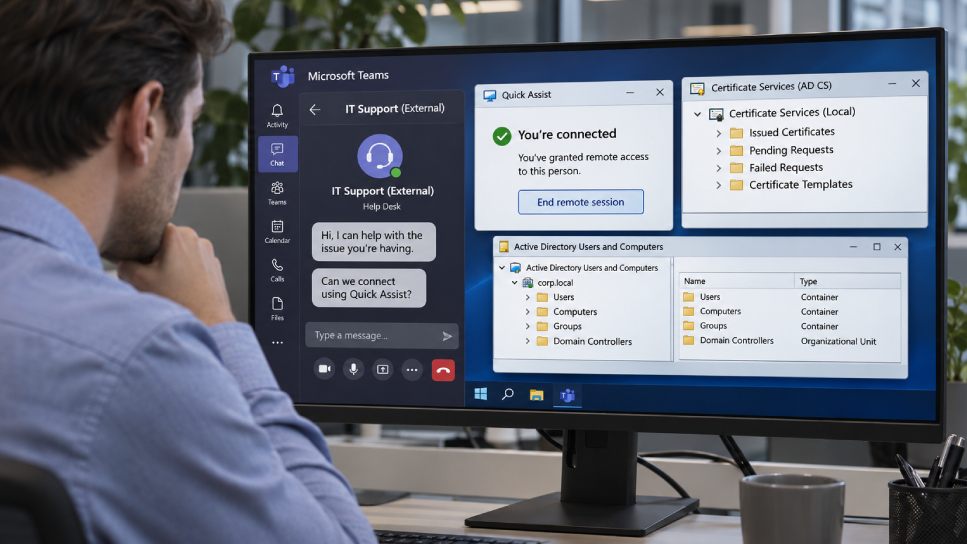
Microsoft vừa công bố báo cáo về hai vụ xâm nhập mà kẻ tấn công không khai thác lỗ hổng nào trong chính Teams, mà dựa vào kỹ thuật xã hội và cấu hình Active Directory Certificate Services (AD CS) thiếu an toàn. Một trong hai vụ dẫn đến việc dữ liệu công ty bị sao chép ra máy chủ bên ngoài. Microsoft không quy hoạt động này cho nhóm tấn công nào đã biết.
Cách thức ban đầu
Cả hai vụ đều bắt đầu giống nhau: kẻ tấn công nhắn tin và gọi điện cho nhân viên qua Teams, giả danh bộ phận IT/help desk của chính công ty. Chúng dùng tenant bên ngoài có tên gợi đến hỗ trợ kỹ thuật để tạo cảm giác quen thuộc, rồi thuyết phục người dùng mở Quick Assist — công cụ hỗ trợ từ xa có sẵn trong Windows — và đọc mã kết nối cho chúng. Từ đó, kẻ tấn công có quyền điều khiển trực tiếp máy trạm.
Sau khi vào được máy, chúng đưa một tệp nén vào thư mục Downloads, giải nén vào thư mục mới đặt tên giống bản cập nhật Windows và chạy nội dung bằng runtime Python, Bun hoặc Java di động. Tên tệp không đáng tin vì có bản sao bị đổi tên nhưng vẫn giữ chi tiết phiên bản của runtime thật.
Chứng chỉ mang lại gì cho kẻ tấn công
AD CS là vai trò Windows cấp chứng chỉ cho người dùng và máy tính khi đăng nhập. Một chứng chỉ từ template cấu hình kém cho phép bất kỳ ai giữ nó đăng nhập dưới danh nghĩa tài khoản mà nó chỉ định. Microsoft nhấn mạnh chứng chỉ kiểu này vẫn dùng được kể cả sau khi mật khẩu tài khoản bị đặt lại hoặc máy đầu tiên bị xóa, nên hai biện pháp đó không chấm dứt quyền truy cập của kẻ tấn công.
Vụ thứ nhất: chứng chỉ đặc quyền và lỗ hổng trong khoanh vùng
Kẻ tấn công tìm thấy template chứng chỉ mắc điểm yếu ESC1, cho phép người yêu cầu tự chỉ định tài khoản mà chứng chỉ sẽ đại diện, nên người dùng quyền thấp có thể xin chứng chỉ thay cho tài khoản đặc quyền. Đợt gọi đầu tiên nhắm vào 3 người dùng và 1 máy trạm, tạo chứng chỉ cho 3 tài khoản đặc quyền cao. Tính năng tự động ngắt tấn công của Microsoft Defender đã cắt các danh tính này, nhưng một tài khoản đặc quyền bị loại khỏi phản ứng tự động nên vẫn dùng được.
Khoảng 90 phút sau, đợt thứ hai nhắm 16 người dùng và một máy trạm, tạo chứng chỉ cho thêm 8 tài khoản đặc quyền. Hơn 1.000 nỗ lực truy cập tệp qua SMB hoặc đăng nhập sau đó bị chặn. Trong vài giây sau khi có chứng chỉ, kẻ tấn công đăng nhập vào domain controller và chạy DCSync để sao chép dữ liệu mật khẩu từ Active Directory; việc khoanh vùng bắt đầu khi thao tác đã diễn ra nên hạn chế được lượng dữ liệu bị sao chép. Microsoft không cho biết lượng dữ liệu thông tin đăng nhập thu được.
Tài khoản bị loại trừ chính là lỗ hổng. Kẻ tấn công tiếp tục dùng nó, đến được file server và chạy bản sao đổi tên của công cụ sao chép tệp Rclone để chuyển dữ liệu từ share ra máy chủ SFTP bên ngoài. Microsoft không nêu lượng dữ liệu bị lấy đi. Theo cách nói của Microsoft, vụ việc cho thấy "khoanh vùng danh tính một phần có thể giảm hoạt động tấn công nhưng vẫn để lại một đường đặc quyền khả dụng".
Vụ thứ hai: chứng chỉ cho domain controller
Vụ thứ hai bắt đầu tương tự nhưng đi hướng khác vì template không mắc điểm yếu trên. Kẻ tấn công dùng kỹ thuật PetitPotam để buộc domain controller xác thực với máy do chúng kiểm soát. Đăng nhập NTLM đó được chuyển tiếp đến trang đăng ký chứng chỉ web của AD CS — lạm dụng gọi là ESC8 — mà không cần mật khẩu. Chúng dùng đăng nhập chuyển tiếp để xin chứng chỉ cho chính domain controller, rồi với chứng chỉ đó và Kerberos (PKINIT) lấy được ticket-granting ticket, biến một lần đăng nhập chuyển tiếp thành danh tính lâu dài.
Lần này phản ứng hiệu quả: Defender phát cảnh báo ESC8, khách hàng cô lập máy trạm và không có hoạt động tiếp theo. Khác biệt giữa hai vụ nằm ở khoanh vùng: vụ đầu bị một tài khoản bị loại trừ để ngỏ, vụ sau chỉ cần cô lập một máy trạm là chặn được.
Khuyến nghị cho đội phòng thủ
Không có bản vá vì không có lỗi phần mềm nào; lời khuyên của Microsoft xoay quanh cấu hình và phản ứng:
- Yêu cầu nhân viên xác nhận mọi yêu cầu hỗ trợ bất thường qua kênh nội bộ đã biết trước khi chia sẻ màn hình hoặc trao quyền điều khiển từ xa; giới hạn tenant Teams bên ngoài được liên hệ và chỉ cho phép công cụ hỗ trợ từ xa đã duyệt.
- Rà soát template chứng chỉ đăng nhập cho phép người yêu cầu đặt tên tài khoản hoặc quá nhiều người dùng có thể đăng ký; gỡ quyền đăng ký không cần thiết.
- Bắt buộc HTTPS và bật Extended Protection for Authentication (EPA) trên endpoint đăng ký web, tắt NTLM ở đó nếu có thể; xem KB5005413 của Microsoft và các kiểm tra trạng thái của Defender for Identity để phát hiện template, endpoint phơi nhiễm ESC1 và ESC8.
- Bật kiểm tra chứng chỉ; nếu chứng chỉ xấu đã được cấp thì thu hồi, nhưng lưu ý thu hồi không hủy ticket Kerberos đã cấp nên phải rà soát ticket đang hoạt động riêng.
- Coi mọi tài khoản bị loại khỏi khoanh vùng tự động là quyết định có chủ đích và gán hành động thủ công thay thế.
Điều đã biết và chưa biết
Microsoft không quy vụ việc cho nhóm nào và không nêu ngày xảy ra. Các phương thức không mới: điểm yếu chứng chỉ ESC1 và ESC8 được các nhà nghiên cứu đặt tên từ năm 2021, PetitPotam công bố cùng năm, còn chính Microsoft đã ghi nhận cách vào từ help desk Teams đến truy cập từ xa trước đó trong năm 2026. Điểm mới của báo cáo là hai kỹ thuật gặp nhau trong xâm nhập thực tế, cùng bài học về tài khoản bị loại trừ. Windows mới ít phơi nhiễm bước ESC8 hơn: Microsoft bật EPA mặc định cho AD CS trên Windows Server 2025, còn Server 2022 và 2019 phải bật thủ công.
Báo cáo cũng liệt kê cảnh báo Defender trên Teams, endpoint và tín hiệu danh tính, bốn truy vấn hunting mà Microsoft gọi là "điểm khởi đầu điều tra" chứ không phải bằng chứng độc lập, và ba mã băm tệp gắn với script truy cập ban đầu: SHA-256 85b6c424117494d3056e88689dbc94c75e9afdb187a339714043aec0da109f17 (script JavaScript), f326201269f1ee2f803ae435317507263bb6e0dbfdeb70bd1bb5446e2e46f001 và 06c5c14f043aee3bcc5843b5f50909623d5c9a6239a7c1fba9cddad4111469e7 (script Python).
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Bài viết liên quan
Điểm tin tuần: Lỗ hổng CVE nghiêm trọng, botnet DDoS Linux, lừa đảo device-code và spyware Android
Tuần qua ghi nhận loạt sự kiện an ninh mạng lớn: Triều Tiên bị quy trách nhiệm vụ trộm 6,43 tỷ USD crypto từ Binance, nhóm Volt Typhoon dùng mạng Silent Train, cùng nhiều lỗ hổng CVE nghiêm trọng cần vá gấp.
Đọc thêm
VOLTA: Mã độc đánh cắp thông tin mới dùng AI để xếp hạng nạn nhân theo giá trị tài chính
Các nhà nghiên cứu bảo mật phát hiện mã độc VOLTA trên Windows dùng mô hình ngôn ngữ lớn như Claude, Kimi và Gemini để phân tích dữ liệu đánh cắp và xếp hạng nạn nhân theo giá trị kiếm tiền.
Đọc thêm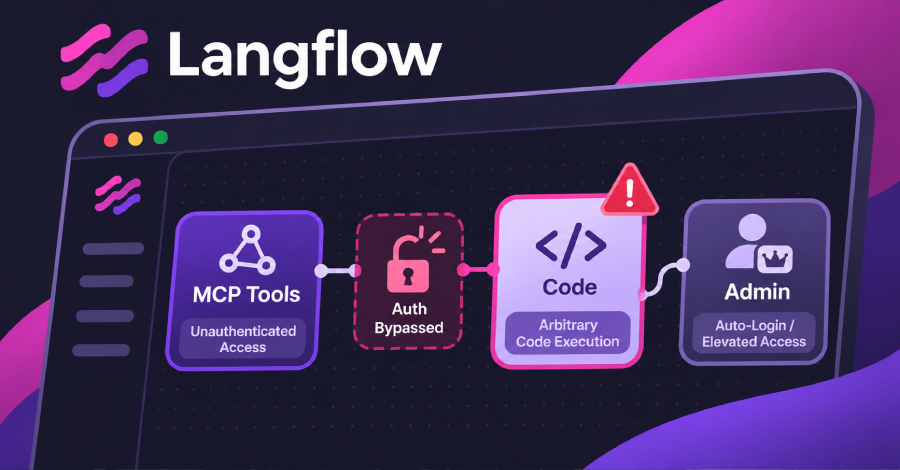
Lỗ hổng nghiêm trọng trong Langflow cho phép kẻ tấn công chưa xác thực chạy mã trên máy chủ
IBM công bố hai lỗ hổng nghiêm trọng trong Langflow, công cụ mã nguồn mở xây dựng AI agent, cho phép kẻ tấn công không cần tài khoản vượt xác thực hoặc chạy mã tùy ý; bản vá duy nhất là phiên bản 1.13.0.
Đọc thêm
eMudhra và lỗ hổng khóa yếu: dấu vết khai thác và tiến độ vá lỗi
Cloudflare ghi nhận khoảng 22.000 lần bắt tay TLS dùng khóa yếu của eMudhra, phần lớn bị chặn nhờ vá lỗi kịp thời; eMudhra tuyên bố rời thị trường CA công cộng.
Đọc thêm
Lỗ hổng CVSS 10.0 trong LXD và MicroCloud cho phép giả mạo client tin cậy mà không cần khóa riêng
Lỗ hổng nghiêm trọng CVE-2026-112816 trong LXD và MicroCloud của Canonical cho phép kẻ tấn công đăng nhập với tư cách client tin cậy chỉ với chứng chỉ công khai, đạt điểm CVSS tối đa 10.0. Canonical đã phát hành bản vá.
Đọc thêm
NetamLoader tấn công hệ thống Windows 10 của chính phủ châu Á qua .NET injection
Kaspersky phát hiện chuỗi lây nhiễm tinh vi nhắm vào bản Windows 10 tùy chỉnh dành riêng cho cơ quan chính phủ ở châu Á, sử dụng framework .NET có tên NetamLoader.
Đọc thêm
Cloudflare ghi nhận 18,2 triệu cuộc tấn công DDoS lớp mạng trong quý 3, tăng 38%
Cloudflare cho biết đã tự động chặn 18,2 triệu cuộc tấn công DDoS lớp mạng và 14,4 nghìn tỷ yêu cầu HTTP DDoS trong quý 3/2026, tương đương khoảng 8.226 cuộc tấn công mỗi giờ.
Đọc thêm
Lỗ hổng link chia sẻ ChatGPT có thể chạy mã độc trong phiên đăng nhập và đọc hội thoại riêng tư
Các nhà nghiên cứu tại Parameter phát hiện một link chia sẻ ChatGPT độc hại có thể chạy mã của kẻ tấn công trong phiên đăng nhập của nạn nhân, đọc hội thoại riêng tư. OpenAI đã vá lỗi và trả 5.000 USD tiền thưởng.
Đọc thêm
Tin tặc kết hợp ba lỗ hổng Ivanti Connect Secure để chiếm quyền root không cần xác thực
CISA đưa hai lỗ hổng Ivanti Connect Secure vào danh mục KEV sau khi bị khai thác thực tế, trong chuỗi khai thác ba lỗ hổng cho phép chiếm quyền root mà không cần xác thực.
Đọc thêm
Làm việc với User Secrets trong ứng dụng ASP.NET Core
Chúng ta tìm hiểu cách làm việc với UserSecrets để quản lý các thông tin cấu hình nhạy cảm và bí mật của ứng dụng.
Đọc thêm