

Lỗ hổng nghiêm trọng trong Langflow cho phép kẻ tấn công chưa xác thực chạy mã trên máy chủ
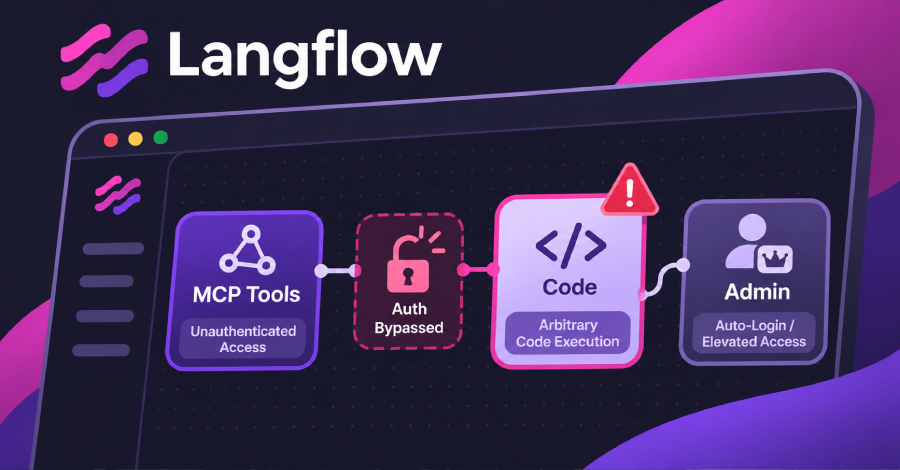
IBM vừa công bố hai lỗ hổng nghiêm trọng trong Langflow, công cụ mã nguồn mở dùng để xây dựng AI agent và workflow. Kẻ tấn công từ xa không cần tài khoản có thể lợi dụng để vượt qua xác thực hoặc chạy mã tùy ý trên máy chủ. Mọi bản phát hành từ 1.0.0 đến 1.12.8 đều chứa lỗ hổng, và cách khắc phục duy nhất là nâng cấp lên phiên bản 1.13.0.
Phạm vi ảnh hưởng và mức độ khai thác
Tính đến bản cập nhật ngày 30/10, cả hai lỗ hổng này chưa nằm trong danh mục lỗ hổng đang bị khai thác (Known Exploited Vulnerabilities) của CISA. Tuy nhiên, danh mục này đã ghi nhận sáu lỗ hổng Langflow khác, gần nhất là CVE-2026-9198 được thêm vào tháng 8.
Bản tin của IBM công bố ngày 28/10 và cập nhật ngày hôm sau nêu bốn lỗ hổng Langflow. Một trong số đó là lỗi thực thi mã từ xa không cần xác thực, khai thác thông qua việc liệt kê công cụ của Model Context Protocol (MCP). Thông qua MCP, Langflow có thể cung cấp các luồng xử lý của mình như công cụ cho các ứng dụng AI hỗ trợ giao thức này.
Một module trong Metasploit Framework công khai đã đề cập đến CVE-2026-93680, lỗ hổng vượt xác thực. Module này kết nối tới endpoint MCP của máy chủ Langflow mà không cần thông tin đăng nhập, khởi tạo phiên và liệt kê các công cụ máy chủ cung cấp. Nó chưa chạy mã hay lệnh trên máy chủ. Tác giả module ghi nhận các phiên bản Langflow bị ảnh hưởng là 1.5.0 đến 1.11.4, hẹp hơn phạm vi IBM đưa ra.
Cơ chế đăng nhập tự động và lỗ hổng liên quan
Khi bật đăng nhập tự động, Langflow đăng nhập người dùng với quyền superuser mà không yêu cầu đăng nhập. Thiết lập LANGFLOW_AUTO_LOGIN được bật mặc định trong Langflow 1.12.8. Phần mô tả mã nguồn cảnh báo thiết lập này bỏ qua xác thực và chỉ nên dùng trong môi trường phát triển. Module của Metasploit đã được thử nghiệm trên Langflow 1.8.4 với đăng nhập tự động được bật.
Một lỗ hổng khác trong bốn lỗi được IBM nêu là khắc phục không đầy đủ cơ chế bảo mật đăng nhập tự động. Bản tin không cho biết liệu máy chủ đã tắt đăng nhập tự động có bị ảnh hưởng hay không.
Nâng cấp lên 1.13.0
Langflow 1.13.0 ra mắt ngày 22/10. Phiên bản 1.12.8 phát hành cùng ngày vẫn còn lỗ hổng, và tính đến ngày 2/11, PyPI không liệt kê bản 1.12 nào mới hơn. IBM không đưa ra biện pháp thay thế cho các máy chủ chưa thể nâng cấp. Langflow 1.13 tắt đăng nhập tự động theo mặc định.
Quy trình nâng cấp gồm các bước:
- Sao lưu cơ sở dữ liệu, khóa bí mật và các tệp đã tải lên.
- Nếu máy chủ dùng đăng nhập tự động, chuẩn bị tài khoản hiện có để đăng nhập bằng mật khẩu theo hướng dẫn nâng cấp của Langflow.
- Nâng cấp gói Python bằng lệnh pip install --upgrade "langflow==1.13.0". Với Docker, chuyển sang image langflowai/langflow:1.13.0 và giữ dữ liệu lưu trữ của triển khai.
Nếu không thể đăng nhập sau khi nâng cấp, cần làm theo các bước khôi phục mà hướng dẫn nâng cấp liên kết tới. Không xóa hay cài lại Langflow để lấy lại quyền truy cập, vì tài liệu của Langflow cảnh báo việc này có thể xóa vĩnh viễn các luồng xử lý.
Các lỗ hổng khác được công bố
Ngày 29/10, IBM cũng công bố hồ sơ CVE cho 29 lỗ hổng Langflow khác và xác định phiên bản 1.12.4 và 1.12.5 là bản khắc phục. Một trong số đó, CVE-2026-104339, cũng có thể cho phép kẻ tấn công không có tài khoản chạy mã tùy ý, và IBM đánh giá mức độ nghiêm trọng 9.8. Không hồ sơ nào trong 33 hồ sơ, kể cả bốn lỗi nêu trên, liệt kê phiên bản 1.13.0 là bị ảnh hưởng.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Bài viết liên quan
Kẻ tấn công giả danh IT hỗ trợ trên Microsoft Teams, lợi dụng AD CS để đánh cắp dữ liệu doanh nghiệp
Microsoft điều tra hai vụ xâm nhập trong đó kẻ tấn công giả danh nhân viên IT trên Microsoft Teams để chiếm quyền điều khiển máy tính, sau đó khai thác cấu hình AD CS yếu để lấy chứng chỉ đăng nhập của tài khoản đặc quyền và domain controller.
Đọc thêm
Điểm tin tuần: Lỗ hổng CVE nghiêm trọng, botnet DDoS Linux, lừa đảo device-code và spyware Android
Tuần qua ghi nhận loạt sự kiện an ninh mạng lớn: Triều Tiên bị quy trách nhiệm vụ trộm 6,43 tỷ USD crypto từ Binance, nhóm Volt Typhoon dùng mạng Silent Train, cùng nhiều lỗ hổng CVE nghiêm trọng cần vá gấp.
Đọc thêm
VOLTA: Mã độc đánh cắp thông tin mới dùng AI để xếp hạng nạn nhân theo giá trị tài chính
Các nhà nghiên cứu bảo mật phát hiện mã độc VOLTA trên Windows dùng mô hình ngôn ngữ lớn như Claude, Kimi và Gemini để phân tích dữ liệu đánh cắp và xếp hạng nạn nhân theo giá trị kiếm tiền.
Đọc thêm
eMudhra và lỗ hổng khóa yếu: dấu vết khai thác và tiến độ vá lỗi
Cloudflare ghi nhận khoảng 22.000 lần bắt tay TLS dùng khóa yếu của eMudhra, phần lớn bị chặn nhờ vá lỗi kịp thời; eMudhra tuyên bố rời thị trường CA công cộng.
Đọc thêm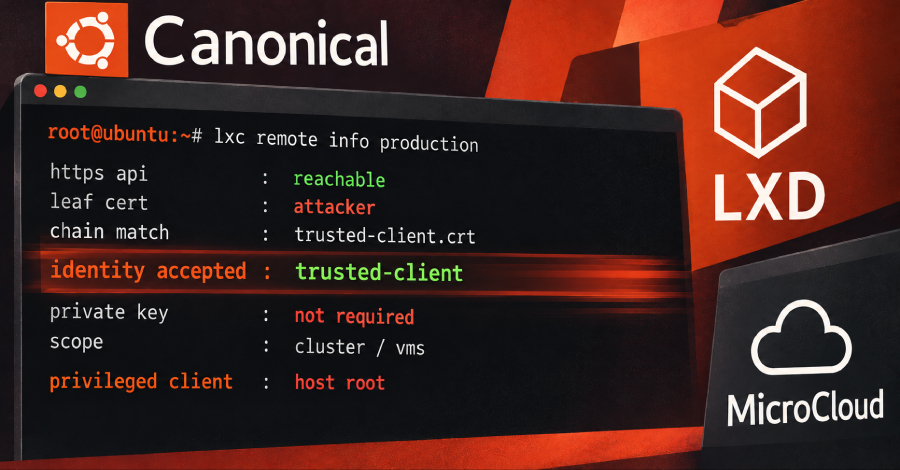
Lỗ hổng CVSS 10.0 trong LXD và MicroCloud cho phép giả mạo client tin cậy mà không cần khóa riêng
Lỗ hổng nghiêm trọng CVE-2026-112816 trong LXD và MicroCloud của Canonical cho phép kẻ tấn công đăng nhập với tư cách client tin cậy chỉ với chứng chỉ công khai, đạt điểm CVSS tối đa 10.0. Canonical đã phát hành bản vá.
Đọc thêm
NetamLoader tấn công hệ thống Windows 10 của chính phủ châu Á qua .NET injection
Kaspersky phát hiện chuỗi lây nhiễm tinh vi nhắm vào bản Windows 10 tùy chỉnh dành riêng cho cơ quan chính phủ ở châu Á, sử dụng framework .NET có tên NetamLoader.
Đọc thêm
Cloudflare ghi nhận 18,2 triệu cuộc tấn công DDoS lớp mạng trong quý 3, tăng 38%
Cloudflare cho biết đã tự động chặn 18,2 triệu cuộc tấn công DDoS lớp mạng và 14,4 nghìn tỷ yêu cầu HTTP DDoS trong quý 3/2026, tương đương khoảng 8.226 cuộc tấn công mỗi giờ.
Đọc thêm
Lỗ hổng link chia sẻ ChatGPT có thể chạy mã độc trong phiên đăng nhập và đọc hội thoại riêng tư
Các nhà nghiên cứu tại Parameter phát hiện một link chia sẻ ChatGPT độc hại có thể chạy mã của kẻ tấn công trong phiên đăng nhập của nạn nhân, đọc hội thoại riêng tư. OpenAI đã vá lỗi và trả 5.000 USD tiền thưởng.
Đọc thêm
Tin tặc kết hợp ba lỗ hổng Ivanti Connect Secure để chiếm quyền root không cần xác thực
CISA đưa hai lỗ hổng Ivanti Connect Secure vào danh mục KEV sau khi bị khai thác thực tế, trong chuỗi khai thác ba lỗ hổng cho phép chiếm quyền root mà không cần xác thực.
Đọc thêm
Làm việc với User Secrets trong ứng dụng ASP.NET Core
Chúng ta tìm hiểu cách làm việc với UserSecrets để quản lý các thông tin cấu hình nhạy cảm và bí mật của ứng dụng.
Đọc thêm