

Series bảo mật trong ASP.NET MVC - 1: Cấu hình Custom Error Page
Trong loại tấn công này, tin tặc sẽ lấy dữ liệu từ form được gửi lên từ người dùng và thay đổi giá trị sau đó gửi dữ liệu đã được sửa lên server.
Ví dụ kịch bản khi chúng ta kiểm tra form nhưng trang báo lỗi lại tiết lộ quá nhiều thông tin từ server thông qua message lỗi.
Các bạn hãy xem ví dụ:
Ví dụ:-
Tôi sẽ tạo một form Employee lấy các thông tin cơ bản của Employee:

Hình 1. Form hiển thị màn hình thêm mới nhân viên.
EmployeeDetailModel View.

Hình 2. EmployeeDetail Model.
Kiểm tra bằng các annotation đã đủ để an toàn? Không chúng không đủ để bảo mật trang của bạn. Tôi sẽ show cho bạn một demo lớn để thấy rằng tại sao nó lại có thể dễ dàng vượt qua.
Hình dưới đây hiển thị trường địa chỉ đang được validate chỉ 50 ký tự:

Hình 3 3. Sau khi thêm các kiểm tra form vào Model bạn đang kiểm tra form bạn sẽ thấy trường Address chỉ cho phép 50 ký tự và nó không cho phép thêm ký tự thứ 51. Nó sẽ hiển thị lỗi.
Chặn Add Employee View
Giờ hãy chặn form này và đẩy dữ liệu lên server. Tôi đang sử dụng 1 tool gọi là burp suite dùng để bắt request đẩy lên server. Hình dưới đây chụp tôi có thể bắt request rất dễ dàng:

Hình 4. Chặn form thêm mới nhân viên sử dụng burp suite bạn có thể xem các thông tin mà người dùng đẩy lên server.
Trong hình dưới đây request tôi đã bắt request gửi lên server. Bạn có thể thấy tôi có thể thay đổi trường địa chỉ lên hơn 50 ký tự và gửi lên server.
Chặn trường Address từ form thêm mới nhân viên

Hình 5. Sửa trường Address sau đó gửi lên server.
Sau đó hệ thống của chúng ta sẽ hiển thị lỗi từ server vì dữ liệu vượt quá
Debugging form
Sau khi gửi hơn 40 ký tự vào trường địa chỉ đến server sẽ bắn ra exception. Bởi vì database chỉ cho phép 50 ký tự ở trường này nếu nhiều hơn thì không được.

Hình 6. Khi gửi dữ liệu dài hơn 50 ký tự lên server

Hình 7. Vì thế gây lỗi. Cái này nhiều bạn bị nhớ xem view detail nhé.
Vấn đề ở chỗ hiển thị lỗi cho người dùng xem chi tiết
Exception sẽ xuất hiện trực tiếp cho kẻ tấn công và thông tin bị lộ ra khá nhiều về cách code hay về thông tin của server. Sử dụng các thông tin này chúng có thể kết hợp để tấn công hệ thống của chúng ta.

Hình 8 :- Hiển thị lỗi trực tiếp cho người dùng
Giải pháp: -
Giải pháp cho vấn đề này chúng ta cần cài đặt trang error page không cho phép hiển thị các lỗi dạng kỹ thuật và hiển thị lỗi thân thiện hơn.
Chúng ta có 2 cách tiếp cận cho vấn đề này :-
- Tạo một Attribute để xử lý lỗi.
- Cài đặt custom error page trong file Web.config
Giải pháp 1:-
Tạo một attribute HandleErrorAttribute hoặc sử dụng IExceptionFilterFilter
Hiển thị ví dụ HandleErrorAttribute
using System;
using System.Web.Mvc;


namespace MvcSecurity.Filters

{
    public class CustomErrorHandler : HandleErrorAttribute
    {
        public override void OnException(ExceptionContext filterContext)
        {
            Exception e = filterContext.Exception;

            filterContext.ExceptionHandled = true;

            var result = new ViewResult()
            {

                ViewName = "Error"
            };

            result.ViewBag.Error = "Error Occur While Processing Your Request Please Check After Some Time";

            filterContext.Result = result;

        }

    }
}
Hide Copy Code
Sau khi tạo một custom error attribute chúng ta cần áp dụng nó vào toàn bộ ứng dụng. Để làm điều này chúng ta cần gọi nó trong FilterConfig class của thư mục App_Start
Hide Copy Code
using MvcSecurity.Filters;

using System.Web;

using System.Web.Mvc;


namespace MvcSecurity

{

    public class FilterConfig

    {

        public static void RegisterGlobalFilters(GlobalFilterCollection filters)

        {

            filters.Add(new CustomErrorHandler());

        }

    }

}
Khi lỗi xuất hiện thì CustomErrorHandler sẽ được gọi và redirect đến trang Error. Và bất cứ thông tin lỗi nào bạn muốn truyền sang nó đều được thông qua ViewBag.
Html Error Page code
Hide Copy Code
@{

    Layout = null;

}


<!DOCTYPEhtml>

<html>

<head>

<metaname="viewport"content="width=device-width"/>

<title>Error</title>

</head>

<body>

@ViewBag.Error
Error Page View

Hình 9. Hiển thị lỗi custom.
Giải pháp 2:-
- Cài đặt custom error page trong Web.config
- Nếu bạn không muốn viết một attribute thì bạn có thể cài đặt nó trong webconfig. Trước khi làm ban chỉ cần tạo một trang error đơn giản bằng HTML hiển thị bất cứ thông báo gì.
Trong Web.config thẻ system.web chúng ta thêm thẻ CustomErors.
Hide Copy Code

Hình 10. Cài đặt custom error page trong webconfig.
Html Error Page View

Fig 11. Hiển thị lỗi custom với bất cứ lỗi nào trong hệ thống.
Tất nhiên cái này hữu ích cho môi trường production còn môi trường dev thì chúng ta có thể Off nó đi ở webconfig.
Trích nguồn từ: codeproject.com
Tags:
Bài viết liên quan
GnuPG cảnh báo lỗ hổng nghiêm trọng trong GPGME có thể làm lộ dữ liệu ứng dụng qua khóa OpenPGP độc hại
GnuPG phát hiện lỗi bộ nhớ nghiêm trọng trong thư viện GPGME, có thể bị khai thác bằng khóa OpenPGP độc hại có user ID quá dài, và đã phát hành bản vá 2.3.1.
Đọc thêm
CISA cảnh báo khai thác tích cực lỗ hổng VMware, Cisco, Apache và SAP
CISA bổ sung bốn lỗ hổng nghiêm trọng vào danh mục KEV với bằng chứng khai thác thực tế, trong đó có chiến dịch gián điệp mạng nhắm vào VMware vCenter.
Đọc thêm
AI Agent của tin tặc phát hiện lỗ hổng zero-day trong phần mềm chẩn đoán hình ảnh, chiếm quyền root
Amazon Threat Intelligence cho biết nhóm tin tặc nghi liên quan Trung Quốc đã dùng AI Agent tự động tìm ra lỗ hổng chưa từng biết trong MONAI Label và chiếm quyền root trên một máy chủ đại học.
Đọc thêm
Nhóm hacker liên quan Trung Quốc khai thác lỗ hổng zero-day VMware vCenter để chiếm quyền admin và đánh cắp dữ liệu
Nhóm gián điệp mạng Armory Castle bị nghi liên quan Trung Quốc đã khai thác lỗ hổng zero-day nghiêm trọng CVE-2026-123890 trong VMware vCenter để giành quyền quản trị và đánh cắp dữ liệu.
Đọc thêm
Tin tặc khai thác lỗ hổng nghiêm trọng Cisco Expressway, xâm nhập 4 thiết bị và vào mạng nội bộ
Nhóm tấn công đã lợi dụng CVE-2026-76466 trong Cisco Expressway để chiếm quyền root, xâm nhập thêm các node cluster nội bộ và di chuyển ngang trong mạng của một tổ chức Nga.
Đọc thêm
Lộ trình tiến tới tự chủ AI trong trung tâm vận hành an ninh
Khảo sát của a16z cho thấy các CISO đang dần trao quyền tự chủ cho AI agent trong vận hành an ninh, nhưng mức độ tự chủ cần được chia theo từng giai đoạn và từng hành động dựa trên bằng chứng.
Đọc thêm
nginx2root: 5 lỗ hổng nginx mới và cách Cloudflare bảo vệ máy chủ gốc
F5 và nginx.org công bố 10 lỗ hổng trong nginx, trong đó 5 lỗi nginx2root cho phép kẻ tấn công chưa xác thực làm hỏng bộ nhớ hoặc chạy lệnh; Cloudflare cho biết proxy của mình chặn phần lớn các đường tấn công HTTP/2 và HTTP/3.
Đọc thêm
Cloudflare WAF bảo vệ chống lỗ hổng PHP nghiêm trọng phpAfterShell
Cloudflare đã cập nhật WAF để chặn các mẫu tấn công khai thác phpAfterShell (CVE-2026-126714) và nhiều lỗ hổng PHP nghiêm trọng khác, đồng thời khuyến nghị người dùng nâng cấp PHP lên phiên bản mới nhất.
Đọc thêm
Cloudflare WAF bảo vệ chống lỗ hổng ruby2shell (CVE-2026-132825)
Ruby phát hành bản vá cho lỗ hổng tràn bộ đệm heap nghiêm trọng trong xử lý chữ hoa chữ thường của chuỗi, có thể dẫn tới thực thi mã từ xa; Cloudflare WAF đã thêm quy tắc chặn cho mọi khách hàng.
Đọc thêm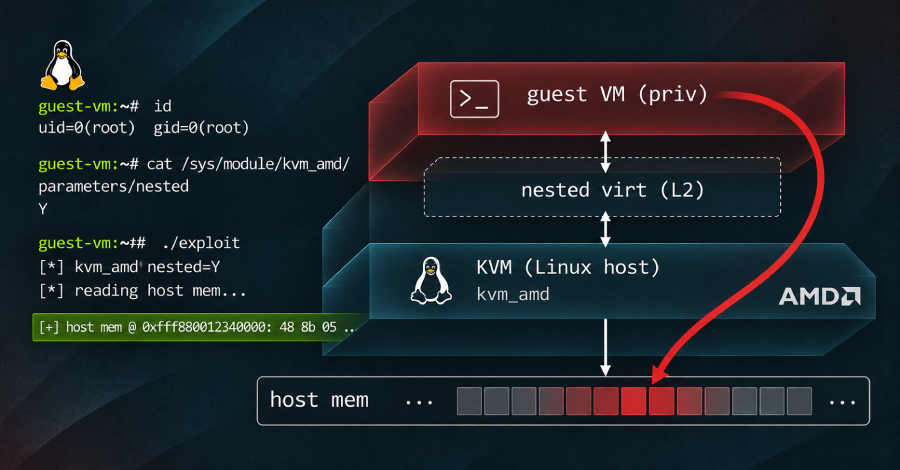
Lỗ hổng Linux KVM CVE-2026-99312 cho phép máy ảo đọc bộ nhớ máy chủ trên nền AMD
Lỗ hổng trong KVM của Linux cho phép máy ảo truy cập bộ nhớ máy chủ vật lý trên các máy chủ AMD có bật nested virtualization, đã được vá nhưng nhiều bản phân phối chưa cập nhật.
Đọc thêm