

VOLTA: Mã độc đánh cắp thông tin mới dùng AI để xếp hạng nạn nhân theo giá trị tài chính
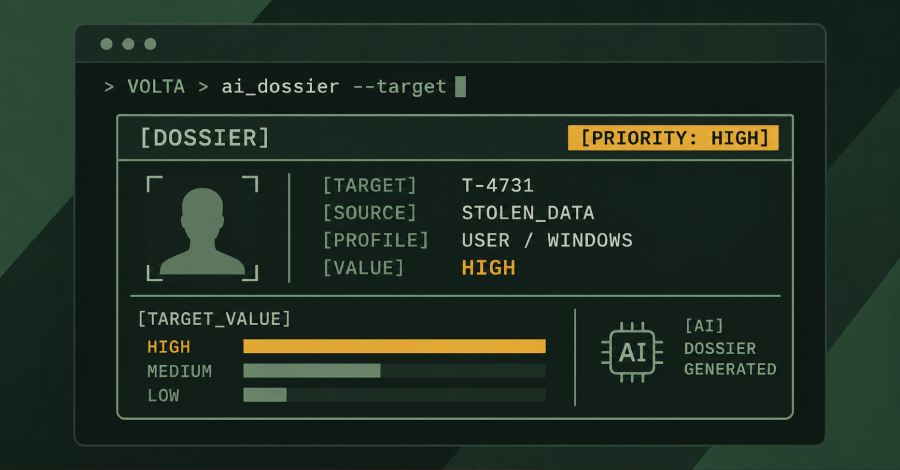
Phát hiện mã độc VOLTA
Các nhà nghiên cứu an ninh mạng vừa phát hiện một loại mã độc đánh cắp thông tin trên Windows có tên VOLTA-AUTODOXER (gọi tắt là VOLTA). Điểm đáng chú ý là mã độc này sử dụng mô hình ngôn ngữ lớn (LLM) để xếp hạng dữ liệu đánh cắp của nạn nhân theo giá trị kiếm tiền. Thông tin được công bố bởi chuyên gia Ryan Fetterman của Cisco Talos.
Giống các dòng mã độc đánh cắp khác, VOLTA thu thập mật khẩu và cookie từ trình duyệt nhân Chromium, dữ liệu từ hồ sơ Outlook và không gian làm việc Slack, thẻ thanh toán, cụm từ khôi phục ví tiền mã hóa, phiên đăng nhập Discord, Telegram, Steam, Roblox, token OAuth của Microsoft, khóa SSH và nhà cung cấp đám mây, cấu hình Wi-Fi cùng ảnh chụp màn hình.
Hồ sơ chi tiết về nạn nhân
VOLTA xây dựng một gói bằng chứng có cấu trúc về người đứng sau máy tính, bao gồm vị trí địa lý và địa chỉ nhà, nhà tuyển dụng và tên miền, năm sinh suy đoán, 4 số cuối thẻ, không gian Slack, siêu dữ liệu tác giả tài liệu, dấu hiệu sao lưu iPhone và giá trị tài khoản Roblox đang hoạt động.
Để tăng giá trị thông tin, mã độc dùng phiên đăng nhập bị đánh cắp để tìm trong Gmail các hóa đơn nhằm xác thực địa chỉ nhà, trích xuất email liên quan đến Amazon, DoorDash, Uber Eats, Grubhub, Walmart và PayPal.
Cơ chế phân tích bằng AI
Sau khi thu thập đủ dữ liệu, gói thông tin được tuần tự hóa và đưa vào hệ thống AI để phân tích thông qua OpenRouter, một cổng API và dịch vụ định tuyến LLM hợp nhất, kèm theo một câu lệnh hệ thống. Yêu cầu mặc định gửi đến Claude Opus 4.6 của Anthropic; nếu thất bại sẽ chuyển sang Kimi K2 của Moonshot AI và Gemini 2.5 Flash của Google.
VOLTA dùng kiến trúc đa mô hình để dự phòng khi gặp mô hình từ chối, kiểm tra từng phản hồi xem có các cụm từ như "I can't" hay "I'm not able" trước khi chuyển qua chuỗi tối đa ba mô hình. Câu lệnh hệ thống dài 240 từ yêu cầu mô hình đóng vai "chuyên viên phân tích tình báo pháp chứng", soạn đánh giá mục tiêu dựa trên gói bằng chứng, với quy định gói này là nguồn sự thật duy nhất được phép dùng.
Kết quả đầu ra gồm mục "WHAT THEY'RE WORTH" xếp hạng tài sản theo khả năng kiếm tiền với các mức thấp/trung bình/cao, và mục "THEIR OPSEC" đánh giá tình trạng bảo mật cùng thói quen mật khẩu của nạn nhân.
Ba giai đoạn đưa dữ liệu ra ngoài
Dữ liệu được đưa ra ngoài qua Telegram ở ba giai đoạn: ngay sau khi mã độc chạy, gồm mật khẩu trình duyệt, cookie, thẻ thanh toán, ví tiền mã hóa, token Discord, Steam, Roblox, mật khẩu Wi-Fi và ảnh chụp màn hình; sau cuộc gọi AI, gồm dữ liệu thu thập và kết quả phân tích LLM; và sau bước làm giàu trực tiếp, gồm hóa đơn Gmail và lịch sử đơn hàng.
VOLTA dùng một mẫu có sáu ô được điền lúc biên dịch, gồm kênh Telegram dùng để đưa dữ liệu ra ngoài, khóa API và các cài đặt khác. Cách làm này cho thấy tác giả có thể đang quảng cáo bộ công cụ xây dựng cho khách hàng tiềm năng, hoặc vận hành nó như công cụ riêng để biên dịch binary tùy chỉnh cho từng đơn hàng.
Bối cảnh lạm dụng AI tạo sinh
Talos nhận định nếu VOLTA thực sự là mã độc thương mại hóa thì khả năng tạo hồ sơ AI không phải do tác giả tự phát minh cho hoạt động của mình, mà là tính năng cho phép khách hàng ở bất kỳ trình độ nào nhắm vào nạn nhân và nhận đánh giá mục tiêu xếp hạng ngay trong hộp thư Telegram. VOLTA là mã độc đánh cắp trưởng thành với lớp AI giai đoạn cuối nhằm giảm bớt công việc phân tích cho kẻ vận hành.
Việc lạm dụng AI tạo sinh đang nhanh chóng trở thành bình thường mới khi các tác nhân đe dọa đưa công nghệ này vào quy trình để phát triển công cụ tùy chỉnh hoặc tìm dữ liệu giá trị. Zscaler ThreatLabz lưu ý AI tạo sinh phù hợp để kiểm tra lượng lớn dữ liệu nhằm phân loại hoặc tìm kiếm nội dung, nên khi đã xâm nhập hệ thống nạn nhân, kẻ tấn công có thể dùng nó để tìm dữ liệu nhạy cảm nhất phục vụ đánh cắp hoặc mã hóa. Một tác nhân ransomware có thể tận dụng cách này để xác định dữ liệu nhạy cảm nhất từ mạng bị xâm phạm, tối đa khả năng nạn nhân phải trả tiền.
NIK C2 và hành vi LLMjacking
Trước đó, Talos cũng công bố chi tiết về khung tích hợp AI có tên NIK C2, cung cấp cho kẻ tấn công khả năng truy cập từ xa, đánh cắp thông tin đăng nhập, ghi phím, né tránh phòng thủ, giám sát và ransomware, đồng thời tích hợp ứng dụng OpenAI để gửi dữ liệu đánh cắp đi phân tích bằng AI ngay trong phiên bị xâm phạm. Đây là công cụ truy cập từ xa trên Windows viết bằng Go, duy trì quyền kiểm soát lâu dài và hỗ trợ hơn 52 lệnh từ máy chủ điều khiển.
Điểm đáng chú ý là kẻ tấn công có thể lạm dụng chính khóa API OpenAI của nạn nhân để thực thi phân tích AI. Nếu không có khóa do kẻ tấn công cung cấp, công cụ sẽ quét biến môi trường của nạn nhân tìm chuỗi "OPENAI_API_KEY" và dùng nó. Đây là một dạng LLMjacking, khi kẻ xấu đánh cắp quyền truy cập mô hình AI của bên khác để vận hành hoạt động của mình trong khi chủ sở hữu hợp pháp trả chi phí tính toán, đồng thời giúp che giấu ai đã gửi yêu cầu. Talos nhận định NIK C2 định hình lại thủ đoạn của kẻ tấn công bằng cách gộp thu thập và khai thác vào một phiên liên tục, xóa bỏ độ trễ xử lý ngoại tuyến vốn từng mang lại cửa sổ phát hiện quan trọng cho lực lượng phòng thủ.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Bài viết liên quan
Kẻ tấn công giả danh IT hỗ trợ trên Microsoft Teams, lợi dụng AD CS để đánh cắp dữ liệu doanh nghiệp
Microsoft điều tra hai vụ xâm nhập trong đó kẻ tấn công giả danh nhân viên IT trên Microsoft Teams để chiếm quyền điều khiển máy tính, sau đó khai thác cấu hình AD CS yếu để lấy chứng chỉ đăng nhập của tài khoản đặc quyền và domain controller.
Đọc thêm
Điểm tin tuần: Lỗ hổng CVE nghiêm trọng, botnet DDoS Linux, lừa đảo device-code và spyware Android
Tuần qua ghi nhận loạt sự kiện an ninh mạng lớn: Triều Tiên bị quy trách nhiệm vụ trộm 6,43 tỷ USD crypto từ Binance, nhóm Volt Typhoon dùng mạng Silent Train, cùng nhiều lỗ hổng CVE nghiêm trọng cần vá gấp.
Đọc thêm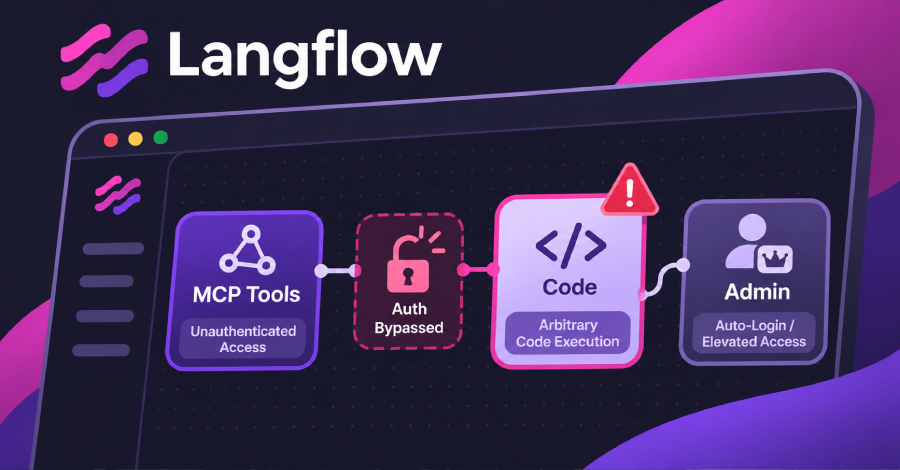
Lỗ hổng nghiêm trọng trong Langflow cho phép kẻ tấn công chưa xác thực chạy mã trên máy chủ
IBM công bố hai lỗ hổng nghiêm trọng trong Langflow, công cụ mã nguồn mở xây dựng AI agent, cho phép kẻ tấn công không cần tài khoản vượt xác thực hoặc chạy mã tùy ý; bản vá duy nhất là phiên bản 1.13.0.
Đọc thêm
eMudhra và lỗ hổng khóa yếu: dấu vết khai thác và tiến độ vá lỗi
Cloudflare ghi nhận khoảng 22.000 lần bắt tay TLS dùng khóa yếu của eMudhra, phần lớn bị chặn nhờ vá lỗi kịp thời; eMudhra tuyên bố rời thị trường CA công cộng.
Đọc thêm
Lỗ hổng CVSS 10.0 trong LXD và MicroCloud cho phép giả mạo client tin cậy mà không cần khóa riêng
Lỗ hổng nghiêm trọng CVE-2026-112816 trong LXD và MicroCloud của Canonical cho phép kẻ tấn công đăng nhập với tư cách client tin cậy chỉ với chứng chỉ công khai, đạt điểm CVSS tối đa 10.0. Canonical đã phát hành bản vá.
Đọc thêm
NetamLoader tấn công hệ thống Windows 10 của chính phủ châu Á qua .NET injection
Kaspersky phát hiện chuỗi lây nhiễm tinh vi nhắm vào bản Windows 10 tùy chỉnh dành riêng cho cơ quan chính phủ ở châu Á, sử dụng framework .NET có tên NetamLoader.
Đọc thêm
Cloudflare ghi nhận 18,2 triệu cuộc tấn công DDoS lớp mạng trong quý 3, tăng 38%
Cloudflare cho biết đã tự động chặn 18,2 triệu cuộc tấn công DDoS lớp mạng và 14,4 nghìn tỷ yêu cầu HTTP DDoS trong quý 3/2026, tương đương khoảng 8.226 cuộc tấn công mỗi giờ.
Đọc thêm
Lỗ hổng link chia sẻ ChatGPT có thể chạy mã độc trong phiên đăng nhập và đọc hội thoại riêng tư
Các nhà nghiên cứu tại Parameter phát hiện một link chia sẻ ChatGPT độc hại có thể chạy mã của kẻ tấn công trong phiên đăng nhập của nạn nhân, đọc hội thoại riêng tư. OpenAI đã vá lỗi và trả 5.000 USD tiền thưởng.
Đọc thêm
Tin tặc kết hợp ba lỗ hổng Ivanti Connect Secure để chiếm quyền root không cần xác thực
CISA đưa hai lỗ hổng Ivanti Connect Secure vào danh mục KEV sau khi bị khai thác thực tế, trong chuỗi khai thác ba lỗ hổng cho phép chiếm quyền root mà không cần xác thực.
Đọc thêm
Làm việc với User Secrets trong ứng dụng ASP.NET Core
Chúng ta tìm hiểu cách làm việc với UserSecrets để quản lý các thông tin cấu hình nhạy cảm và bí mật của ứng dụng.
Đọc thêm