🚨 CẢNH BÁO BẢO MẬT: PHP CÓ 2 LỖ HỔNG RCE NGHIÊM TRỌNG, CẦN CẬP NHẬT NGAY
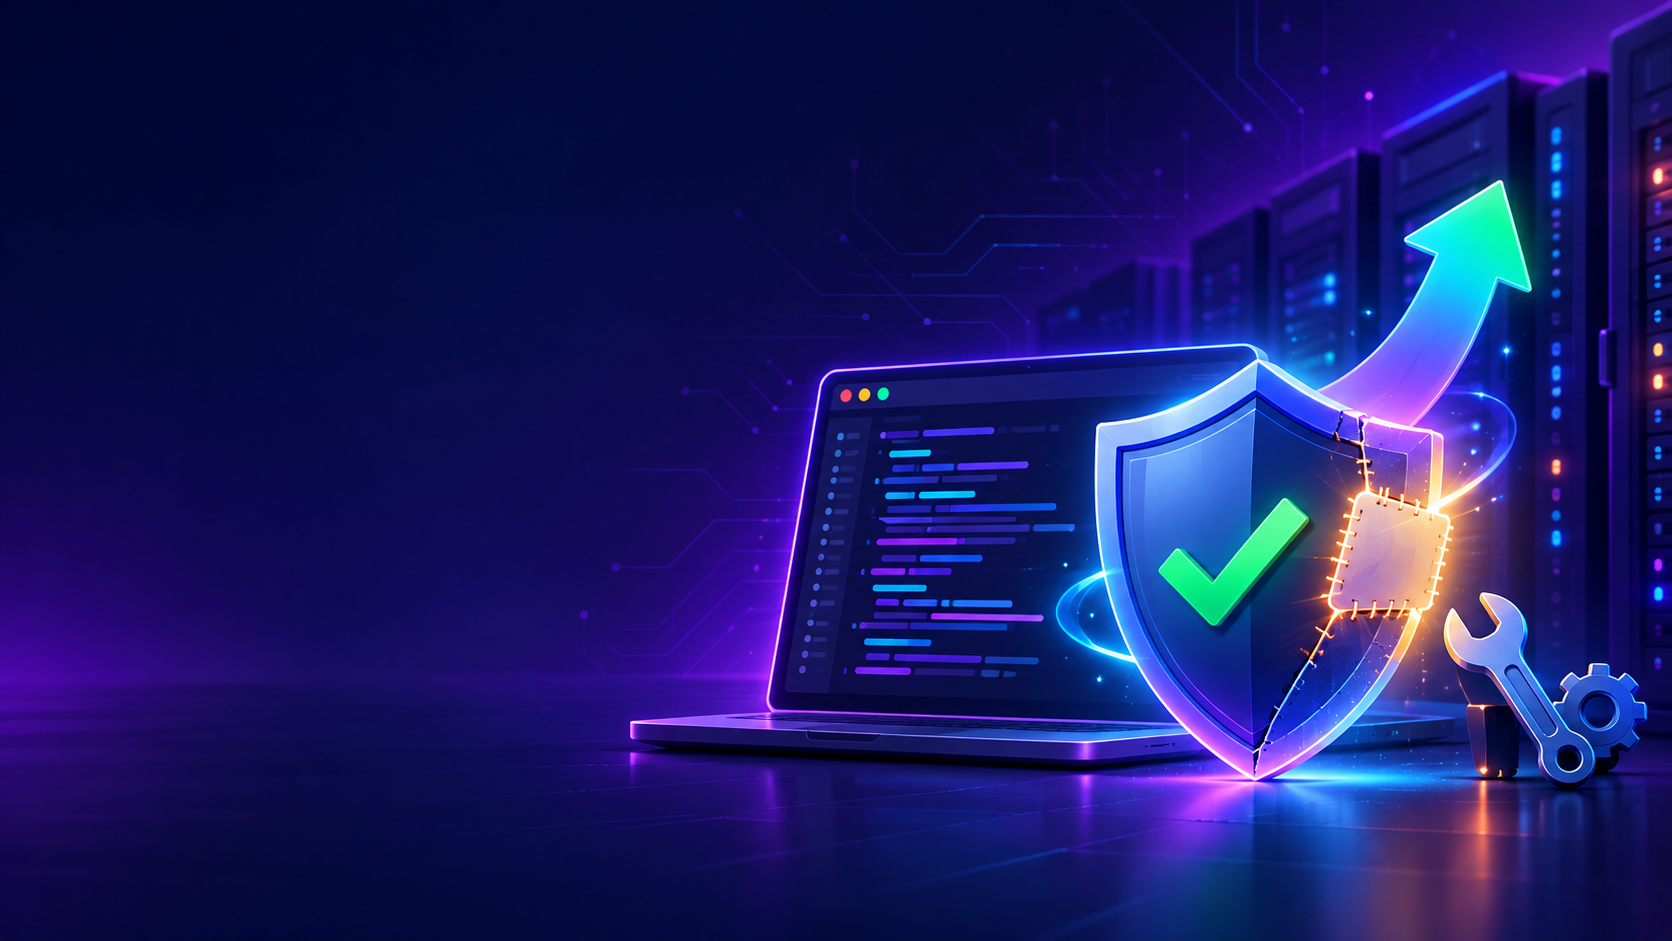
🚨 CẢNH BÁO BẢO MẬT: PHP CÓ 2 LỖ HỔNG RCE NGHIÊM TRỌNG, CẦN CẬP NHẬT NGAY
Ngày 21/10/2026, PHP đã phát hành bản vá khẩn cấp cho 2 lỗ hổng được đặt biệt danh “PHP2Shell”:
🔴 CVE-2026-109618: lỗi hỏng bộ nhớ khi PHP hết bộ nhớ (OOM)
🔴 CVE-2026-109619: trạng thái của request trước bị sót lại sang request sau
📊 Mức độ: CVSS v4.0 9.2/10, nghiêm trọng
⚠️ Vì sao phải xử lý gấp?
Kẻ tấn công có thể chạy mã từ xa trên server mà không cần đăng nhập.
Chi tiết lỗ hổng bị rò rỉ từ ngày 20/10, tức là trước khi có bản vá, và đã ghi nhận các cuộc tấn công thực tế.
Lỗ hổng còn có thể làm lộ dữ liệu trong bộ nhớ server, như mật khẩu, session hay API key.
❌ Phiên bản bị ảnh hưởng
Mọi phiên bản PHP thấp hơn các bản vá liệt kê bên dưới, chạy dưới mọi hình thức phục vụ web: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP, LiteSpeed.
Website dùng WordPress, WooCommerce, Magento, Laravel, Drupal… đều nằm trong diện ảnh hưởng, vì lỗi nằm trong chính PHP chứ không phải ở ứng dụng.
✅ Phiên bản đã vá
PHP 8.5 → nâng lên 8.5.12
PHP 8.4 → nâng lên 8.4.27
PHP 8.3 → nâng lên 8.3.36
PHP 8.2 → nâng lên 8.2.35
⛔ PHP 8.1 trở xuống (kể cả 7.x và 5.x): KHÔNG có bản vá chính thức. Cần nâng lên PHP 8.2 trở lên, hoặc dùng bản vá từ nhà phân phối Linux hoặc nhà cung cấp hỗ trợ dài hạn.
🐧 Lưu ý cho người dùng Ubuntu/Debian/RHEL
Các bản phân phối này thường vá ngược vào phiên bản cũ mà không đổi số phiên bản PHP. Ví dụ Ubuntu 24.04 vẫn hiển thị PHP 8.3.6, nhưng gói 8.3.6-0ubuntu0.24.04.13 trở lên là đã được vá. Vì vậy hãy kiểm tra phiên bản gói (dpkg -l | grep php) thay vì chỉ xem php -v.
🛠️ Cần làm ngay
Kiểm tra phiên bản PHP trên mọi server, kể cả các server ít ai để ý.
Cập nhật lên bản đã vá, sau đó khởi động lại PHP-FPM hoặc web server. Nếu không khởi động lại, tiến trình cũ vẫn tiếp tục chạy bản lỗi.
Nếu dùng hosting hoặc managed WordPress, liên hệ nhà cung cấp để xác nhận họ đã vá.
Kiểm tra dấu hiệu bị xâm nhập từ ngày 20/10: file
.phplạ (nhất là trong thư mục upload), tài khoản admin lạ, request POST bất thường trong log.Nếu nghi ngờ đã bị xâm nhập, đổi toàn bộ mật khẩu, API key và secret.
🔗 Thông báo chính thức: https://www.php.net/archive/2026.php
Hãy chia sẻ để cảnh báo anh em đang vận hành website PHP! 🙏
Bài viết liên quan
Microsoft Agent Framework là gì? AutoGen + Semantic Kernel gộp lại — và vừa lên 1.0
Microsoft Agent Framework 1.0 vừa ra — framework open-source kết hợp AutoGen và Semantic Kernel, hỗ trợ A2A, MCP, RAG, Workflow, Memory cho cả .NET lẫn Python. Tìm hiểu ngay.
Đọc thêm
TEDU thông báo giải đấu lần thứ 6
Giải đấu lần thứ 6, cấu trúc dữ liệu giải thuật
Đọc thêm
Đặt cọc khóa học Terraform Mastery trên Cloud Azure: Từ Cơ bản đến Nâng cao
TEDU chính thức mở tính năng đặt cọc cho khóa học TEDU-52: Terraform Mastery trên Cloud Azure: Từ Cơ bản đến Nâng cao từ 18/9 đến 5/10/2023.
Đọc thêm
Ra mắt khoá học Làm chủ đám mây Azure - tặng voucher trị giá 40%
TEDU xin giới thiệu với các bạn một khoá học hoàn toàn mới đến từ một giảng viên có nhiều kinh nghiệm trong dự án với Azure và đã sở hữu chứng chỉ Azure Solution Architect Expert.
Đọc thêm