

Chiến dịch Trigram giả mạo khoảng 50 thương hiệu AI và blockchain để tấn công lập trình viên bằng infostealer
Bối cảnh và quy mô chiến dịch
Nhóm nghiên cứu Stormshield vừa công bố báo cáo kỹ thuật về Trigram, một chiến dịch quy mô lớn nhắm vào các lĩnh vực trí tuệ nhân tạo, blockchain và logistics tại châu Âu lẫn Mỹ. Chiến dịch giả mạo khoảng 50 thương hiệu trong hai lĩnh vực blockchain và AI nhằm lừa lập trình viên tự tay chạy infostealer (mã độc đánh cắp thông tin).
Ba kịch bản kỹ thuật xã hội gồm tuyển dụng, hội nghị và theo dõi đơn hàng, cùng một vụ xâm phạm chuỗi cung ứng phần mềm và các kho mã nguồn bị cài trojan, đều dẫn về chung một hạ tầng và một payload.
Liên hệ với các nhóm tấn công Triều Tiên
Hoạt động này được đánh giá có điểm tương đồng với các nhóm xâm nhập liên quan đến Triều Tiên, đặc biệt là Kimsuky và UNK_DeadDrop. Một phần chiến dịch từng được Proofpoint, SafeDep, Jamf và Genians Security Center ghi nhận trước đó. UNK_DeadDrop có nét giống chiến dịch Contagious Interview: dùng email lừa đảo với chủ đề tuyển dụng vị trí lập trình viên hoặc review mã nguồn để nhắm vào nhân sự ngành tài chính, tiền mã hóa, giáo dục và công nghệ.
Trên Linux và macOS, chuỗi tấn công dẫn tới việc cài Overlord, một framework trojan truy cập từ xa mã nguồn mở phục vụ đánh cắp dữ liệu. Hồi tháng 8/2026, Jamf Threat Labs từng công bố chiến dịch macOS dùng bộ cài Zoom giả để phát tán Overlord RAT, dù khi đó cho biết chưa thấy trùng khớp trực tiếp với UNK_DeadDrop. Biến thể Overlord quan sát được dùng chung nhãn LaunchAgent (com.zoom) và tên plist (com.zoom.plist) với FlexibleFerret, một họ mã độc macOS được quy cho Triều Tiên và gắn với Contagious Interview.
Các đường lây nhiễm
Cuối tháng 10/2026, Overlord còn được phát tán qua một commit giả trong kho GitHub antd-img-crop, cài mã độc bằng hook prebuild ("prebuild.js") ngay khi lập trình viên chạy lệnh "npm run build". Bản thân gói npm không bị ảnh hưởng.
Payload JavaScript tải và chạy một bộ cài giả thiết lập Node.js, sau đó lấy một đoạn JavaScript mã hóa chạy hoàn toàn trong bộ nhớ và tìm máy chủ C2 qua GitLab dead drop. Tầng thứ ba thu thập thông tin đăng nhập và cài framework Overlord. Theo SafeDep, mã độc lấy mật khẩu trình duyệt, cookie, keychain, ví tiền mã hóa, khóa SSH và file .env trên macOS, Linux và Windows, rồi cài một agent truy cập từ xa giả dạng phần mềm của Google.
Trên macOS và Linux, mã độc hiện hộp thoại giả yêu cầu người dùng nhập mật khẩu hệ thống với lý do "cập nhật hệ thống và xác minh driver, cài đặt bảo mật". Cùng payload còn được đưa vào qua hai hướng khác: một cổng tuyển dụng giả mạo Amber Group, và một extension VS Code hoặc Cursor cài ngoài tên "google-dev-tools.google-update-support", nhiều khả năng kích hoạt qua bài kiểm tra lập trình rồi bị xóa sau khi chạy.
Nhánh Operation GitPower và mục tiêu Ukraine
Nhánh thứ ba xoay quanh cụm Operation GitPower do Genians theo dõi, quy cho nhóm Kimsuky. Hoạt động này dùng môi trường LLM cục bộ với Ollama và GPT4All để tạo tài liệu mồi, nhắm vào chuyên gia và tổ chức trong lĩnh vực chính sách, học thuật, hợp tác quốc tế, ngoại giao và nghiên cứu an ninh.
Email lừa đảo chứa shortcut Windows (LNK); khi chạy sẽ thực thi PowerShell lấy tài liệu mồi qua dịch vụ raw content của GitHub và mở nó, đồng thời lén tải thêm payload như AsyncRAT. Chiến dịch sau đó chuyển hướng sang chuyên gia Ukraine bằng lời mời hội nghị quốc tế và đề nghị hợp tác phân tích, cuối cùng phát tán mã độc trong file ZIP chứa LNK độc hại. Có trường hợp email lừa người nhận nhấp link giả để lấy thông tin đăng nhập Google với lý do tham gia cuộc họp Zoom qua Gmail; cách khác là phát tán bộ cài Zoom giả vừa cài ứng dụng thật vừa chạy PowerShell tùy ý và gửi kết quả về.
Genians nhận định Kimsuky đã mở rộng mục tiêu ngoài Hàn Quốc sang các nhân vật chủ chốt ở Ukraine, dù phần lớn nỗ lực này không thành công, có thể nhằm thu thập thông tin về chiến sự và các cuộc tham vấn Hàn Quốc - Ukraine.
Hạ tầng và công cụ dùng chung
Stormshield hợp nhất các phát hiện rời rạc thành một bức tranh thống nhất: một bộ công cụ gồm nền tảng quản lý, console theo dõi nạn nhân và hạ tầng gửi email. Chuỗi lây nhiễm được tùy biến cho ba môi trường.
Kịch bản tuyển dụng gửi email mời việc, dụ nạn nhân vào trang tuyển dụng giả có fingerprint người truy cập và chặn theo vùng địa lý dựa trên IP. Ứng viên vượt bộ lọc phải nhập mã giới thiệu, cho thấy chiến dịch nhắm vào mục tiêu đã xác định trước chứ không phải đại chúng. Mã được chấp nhận thì nạn nhân được yêu cầu sao chép và chạy một lệnh trên terminal Linux như bước kiểm tra kỹ thuật; trang web chờ phản hồi từ máy chủ rồi báo lỗi hết thời gian, sau đó tinh chỉnh nút Copy để chèn lệnh độc hại vào clipboard.
Lệnh này tải và chạy v.cmd bằng PowerShell trên Windows, file u bằng bash trên Linux, và verify_m bằng bash trên macOS. Các script đóng vai loader, chuẩn bị môi trường, lấy thành phần cần thiết và chạy payload JavaScript install_guard.js từ máy chủ từ xa. Nếu không có Node.js phiên bản tối thiểu 18, mã độc tải và cài Node.js 20.18.1 theo hệ điều hành và kiến trúc máy bị nhiễm.
Hạ tầng gồm các trang tuyển dụng, mời hội nghị và giao hàng giả; máy chủ C2 phục vụ JavaScript qua GitLab dead drop; và back office tại 170.205.30[.]27:8000 vận hành nền tảng "rms-platform". Console theo dõi ghi lại mọi thao tác của người dùng, đồng thời giám sát bot và các tên miền giả đã bị gỡ. Mỗi khách truy cập thật được xếp hạng "important", "moderate" hoặc "useless". API của rms-platform có thể nhận diện mục tiêu bằng cách thu thập hồ sơ GitHub, gửi email lừa đảo, quản lý tài liệu mồi, cấp mã truy cập, xem và xuất dữ liệu thu được, theo dõi ví tiền mã hóa.
Ba tầng đều lợi dụng dịch vụ hợp pháp: GitHub và GitLab để lưu mã và cấu hình; Brevo, Resend, Mailgun, Smartlead để gửi email; FullStory để ghi phiên truy cập. Console theo dõi không phải ứng dụng riêng mà nằm trong cùng đoạn JavaScript với trang mồi; cùng một bundle được phục vụ cho mọi khách, việc kiểm tra hostname hoặc đường dẫn URL quyết định giao diện hiển thị.
Dấu vết kỹ thuật
Các chỉ dấu kỹ thuật hướng về UNK_DeadDrop và Kimsuky gồm:
- eros1030109@gmail[.]com, tài khoản siêu quản trị của các console, trùng email từng dùng trong Operation GitPower
- 0xapp123, tài khoản Medium bàn về xu hướng Web3, liệt kê email trên làm liên hệ từ tháng 6/2022
- silviattech1129_db_user, định danh xuất hiện làm username cho cơ sở dữ liệu MongoDB gắn với rms-platform và trong lịch sử file GitLab dead drop ở vụ chiếm kho antd-img-crop
- alexlopez-g/rms-platform, kho GitHub dự phòng chứa rms-platform; người dùng này từng đóng góp cho dự án Foxtopia-NFT/foxtopia-frontend có file .vscode/tasks.json phản ánh thủ pháp của UNK_DeadDrop, commit ký bằng email harper.danie95@gmail[.]com từng dùng để nhắm vào nhà thiết kế trên Contra
- asteara[.]org, tên miền bị gắn cờ là hạ tầng liên quan UNK_DeadDrop, từng dùng để lưu trữ hoặc phục vụ back office của Trigram
- pichi_finance_hr, tài khoản Telegram giả mạo phòng nhân sự của Pichi Finance, nền tảng DeFi ngừng hoạt động tháng 1/2025, nhiều khả năng dùng để tiếp cận mục tiêu với vỏ bọc tuyển dụng
Dựa trên các điểm trùng lặp về hạ tầng và công cụ, Stormshield đánh giá với độ tin cậy cao rằng Trigram là bước tiếp nối của cụm UNK_DeadDrop, đồng thời cho thấy sự tiến hóa trong cách phát tán.
Nguồn: The Hacker News
Trích nguồn từ: The Hacker News
Tags:
Bài viết liên quan
GitHub và Microsoft thử nghiệm AI tìm và sửa lỗ hổng bảo mật cho mã nguồn mở
GitHub và Microsoft chạy thí điểm dùng AI quét lỗ hổng bảo mật trong 6 dự án mã nguồn mở, nhưng mọi phát hiện đều được kiểm tra thủ công và gửi kèm bản vá gợi ý để giảm gánh nặng cho maintainer.
Đọc thêm
Nhà nghiên cứu công bố hai lỗ hổng RCE vượt qua hàng phòng thủ mới của Telegram trên Android
NebuSec cho biết có thể vượt bộ lọc bảo mật mà Telegram thêm vào ứng dụng Android tuần trước để chạy mã ngoài tiến trình, dù chưa công bố chi tiết kỹ thuật.
Đọc thêm
Lỗ hổng vòng qua SHA pinning trên GitHub Actions và cách khắc phục
Tin tặc đã tìm được cách vượt qua SHA pinning - biện pháp phòng thủ phổ biến chống tấn công chuỗi cung ứng phần mềm - bằng cách lợi dụng các fork. Hội thảo trực tuyến sắp tới sẽ giải thích cách bịt lỗ hổng này.
Đọc thêm
Oracle vá 11 lỗ hổng Java, xuất hiện báo cáo RCE nghiêm trọng trên OpenJDK
Oracle dự kiến phát hành bản vá cho 11 lỗ hổng Java SE vào ngày 17/11, trong khi các báo cáo chưa được xác minh cảnh báo về lỗ hổng thực thi mã từ xa nghiêm trọng trên OpenJDK.
Đọc thêm
Điểm tin tuần: Loạt lỗ hổng zero-day N-able, Windows, Chrome và cả... tủ lạnh
Tuần qua chứng kiến nhiều lỗ hổng zero-day bị khai thác thực tế nhắm vào N-able, Windows, Chrome, cùng các vụ tấn công chuỗi cung ứng và rò rỉ dữ liệu lớn.
Đọc thêm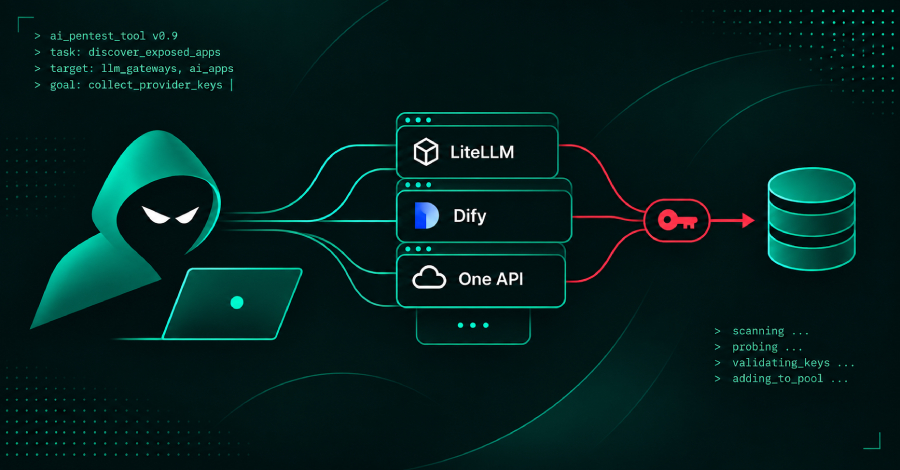
Amazon phát hiện chiến dịch AI Agent nhắm vào LiteLLM, Dify để đánh cắp API key
Nhóm tình báo mối đe dọa của Amazon ghi nhận các AI agent tự động dò tìm ứng dụng AI lộ trên internet như LiteLLM, One API, Dify để đánh cắp khóa nhà cung cấp AI, có dấu hiệu liên quan nhóm tấn công gắn với Trung Quốc.
Đọc thêm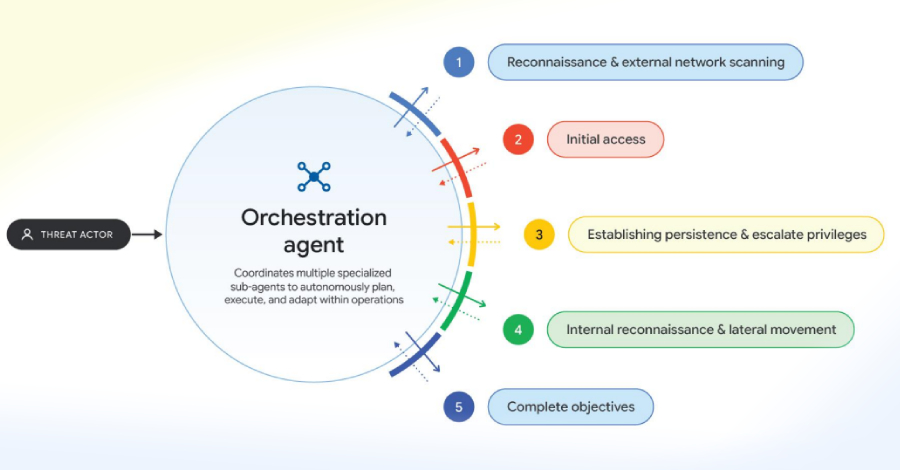
Google phát hiện tin tặc dùng AI Agent để xây dựng và chạy khai thác từ bản vá phần mềm
Google cho biết tin tặc đã chuyển từ nhập lệnh thủ công sang dùng các framework AI Agent tự động như ARTEX, CAIRN, CyberStrikeAI và PentAGI để thực hiện xâm nhập đa giai đoạn với tốc độ cao, đồng thời tự động dịch ngược bản vá để vũ khí hóa lỗ hổng m
Đọc thêm
Cursor: Khóa API Fireworks AI bị đánh cắp dẫn đến tiện ích Claude Code bị cài mã độc
Cursor cho biết kẻ tấn công đã lợi dụng khóa truy cập bị lộ từ vụ xâm nhập Fireworks AI để đưa bản Claude Code chứa mã độc lên chợ tiện ích của mình, ảnh hưởng tối đa 5.000 người dùng.
Đọc thêm
Lỗ hổng UnrealIRCd bị khai thác để chèn lệnh cấp máy chủ
CISA đưa CVE-2026-114713 của UnrealIRCd vào danh mục lỗ hổng bị khai thác thực tế sau khi ghi nhận các nỗ lực tấn công nhắm vào lỗi cho phép chèn lệnh với quyền máy chủ.
Đọc thêm
Tin tặc khai thác lỗ hổng PHP2Shell trên cổng Check Point để cài backdoor TSGA và xóa dữ liệu ESXi
Check Point ghi nhận nhóm tin tặc chưa xác định khai thác lỗ hổng PHP2Shell và CVE-2026-123039 trên cổng bảo mật chưa vá để cài backdoor TSGA, sau đó tấn công máy chủ VMware ESXi bằng wiper.
Đọc thêm